



Новая утечка затрагивает миллиарды пользователей онлайн-магазинов

Новая утечка затрагивает миллиарды пользователей онлайн-магазинов

Новая утечка затрагивает миллиарды пользователей онлайн-магазинов

В Сети обнаружили очередную слитую базу пользовательских данных, которая насчитывает более миллиарда учётных записей. На этот раз пострадали зарегистрированные на площадках онлайн-магазинов люди, а также любители видеоигр.

Об утечке сообщила команда Cyble Research, которая и раньше писала о компрометации данных пользователей.

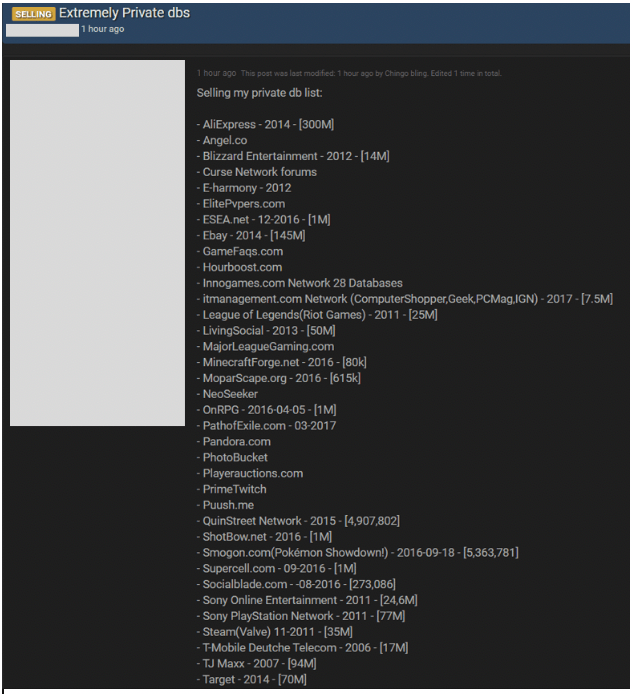
По словам специалистов, в процессе очередного сканирования форумов дарквеба они наткнулись на огромную базу данных. Как утверждал продавец БД, в ней содержались сведения «о миллиардах аккаунтов».

Дальнейший анализ показал, что в базе содержатся данные пользователей онлайн-магазинов и геймеров. Наибольшее количество скомпрометированных аккаунтов насчитывают следующие площадки:

AliExpress (300 млн), eBay (145 млн), Sony PlayStation Network (77 млн), Steam (35 млн).

Исследователи до сих пор пытаются выяснить точную сумму, запрошенную продавцом базы данных.

Ранее Cyble сообщала об утечке баз данных сразу трёх хакерских форумов — Sinful Site, SUXX.TO и Nulled. Также эта компания в мае писала о продаже 550 млн украденных пользовательских данных.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru