



Новая утечка затрагивает миллиарды пользователей онлайн-магазинов

Новая утечка затрагивает миллиарды пользователей онлайн-магазинов

Новая утечка затрагивает миллиарды пользователей онлайн-магазинов

В Сети обнаружили очередную слитую базу пользовательских данных, которая насчитывает более миллиарда учётных записей. На этот раз пострадали зарегистрированные на площадках онлайн-магазинов люди, а также любители видеоигр.

Об утечке сообщила команда Cyble Research, которая и раньше писала о компрометации данных пользователей.

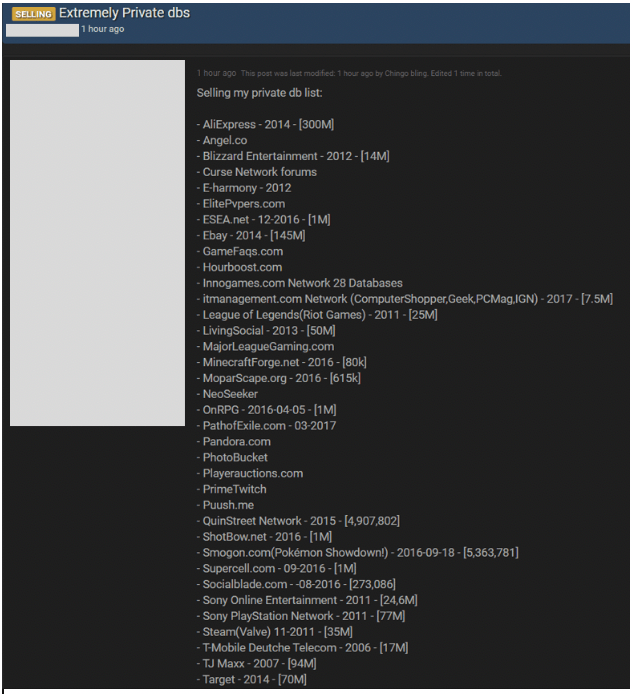
По словам специалистов, в процессе очередного сканирования форумов дарквеба они наткнулись на огромную базу данных. Как утверждал продавец БД, в ней содержались сведения «о миллиардах аккаунтов».

Дальнейший анализ показал, что в базе содержатся данные пользователей онлайн-магазинов и геймеров. Наибольшее количество скомпрометированных аккаунтов насчитывают следующие площадки:

AliExpress (300 млн), eBay (145 млн), Sony PlayStation Network (77 млн), Steam (35 млн).

Исследователи до сих пор пытаются выяснить точную сумму, запрошенную продавцом базы данных.

Ранее Cyble сообщала об утечке баз данных сразу трёх хакерских форумов — Sinful Site, SUXX.TO и Nulled. Также эта компания в мае писала о продаже 550 млн украденных пользовательских данных.

Подпишитесь на новости

АКИТ попросила разрешить перенос данных россиян за рубеж после атак на ЦОДы

Ассоциация компаний интернет-торговли предложила разрешить пострадавшим от аварий и повреждений компаниям временно переносить критически важные системы в дата-центры дружественных стран. Вместе с ними — персональные данные россиян. Если российская инфраструктура недоступна, сервисам всё равно нужно где-то работать.

Как выяснил Forbes, АКИТ направила письмо Михаилу Мишустину 15 октября и подтвердила его отправку. В ассоциацию входят Ozon, Wildberries, «Купер» и «Яндекс Маркет».

Речь о временном исключении из требований к локализации данных. Спецрежим предлагают применять на время восстановления инфраструктуры, но не позднее 1 марта 2028 года.

Условия — официально подтверждённый инцидент, невозможность обеспечить работу систем в России и соблюдение требований ИБ. Перечень стран должен определить уполномоченный орган, а порядок разрешений предлагается разработать с Минцифры и Роскомнадзором.

После восстановления компании должны вернуться к обычному режиму обработки данных. Есть и неудобная деталь. Эксперт по защите персональных данных Алексей Мунтян отметил: механизм включается уже после инцидента, тогда как резервирование нужно планировать заранее.

Он также поставил под вопрос выбор стран по дружественности, а не по уровню защиты информации.

RSS: Новости на портале Anti-Malware.ru