



Новая утечка затрагивает миллиарды пользователей онлайн-магазинов

Новая утечка затрагивает миллиарды пользователей онлайн-магазинов

Новая утечка затрагивает миллиарды пользователей онлайн-магазинов

В Сети обнаружили очередную слитую базу пользовательских данных, которая насчитывает более миллиарда учётных записей. На этот раз пострадали зарегистрированные на площадках онлайн-магазинов люди, а также любители видеоигр.

Об утечке сообщила команда Cyble Research, которая и раньше писала о компрометации данных пользователей.

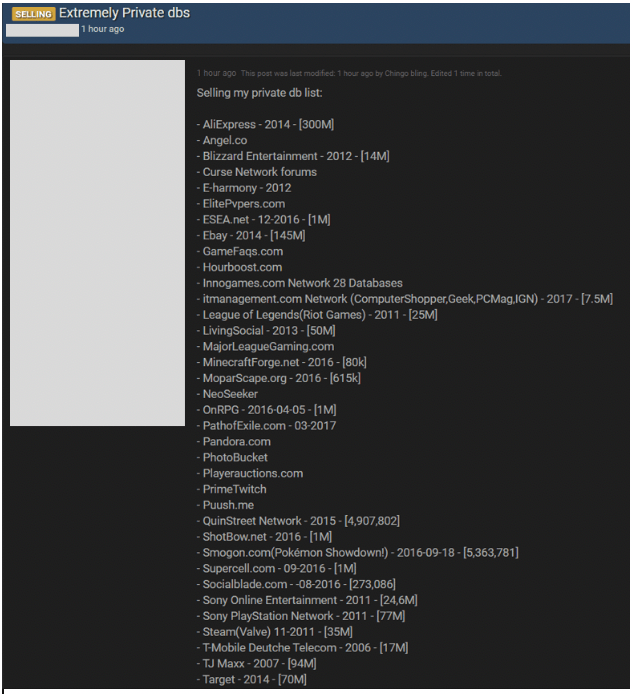
По словам специалистов, в процессе очередного сканирования форумов дарквеба они наткнулись на огромную базу данных. Как утверждал продавец БД, в ней содержались сведения «о миллиардах аккаунтов».

Дальнейший анализ показал, что в базе содержатся данные пользователей онлайн-магазинов и геймеров. Наибольшее количество скомпрометированных аккаунтов насчитывают следующие площадки:

AliExpress (300 млн), eBay (145 млн), Sony PlayStation Network (77 млн), Steam (35 млн).

Исследователи до сих пор пытаются выяснить точную сумму, запрошенную продавцом базы данных.

Ранее Cyble сообщала об утечке баз данных сразу трёх хакерских форумов — Sinful Site, SUXX.TO и Nulled. Также эта компания в мае писала о продаже 550 млн украденных пользовательских данных.

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru