



Антивирусы для Android и Windows стали лучше детектировать stalkerware

Антивирусы для Android и Windows стали лучше детектировать stalkerware

Антивирусы для Android и Windows стали лучше детектировать stalkerware

К счастью, процент детектирования сталкерского софта (stalkerware) в системах Windows и Android заметно вырос. Аналитики независимой исследовательской лаборатории AV-Comparatives, специализирующейся на тестировании антивирусов, семь месяцев изучали вопрос обнаружения этого класса программ. Теперь они готовы поделиться своими выводами.

Опубликованное на прошлой неделе исследование (PDF) охватывает период с ноября 2019 года по май 2020-го.

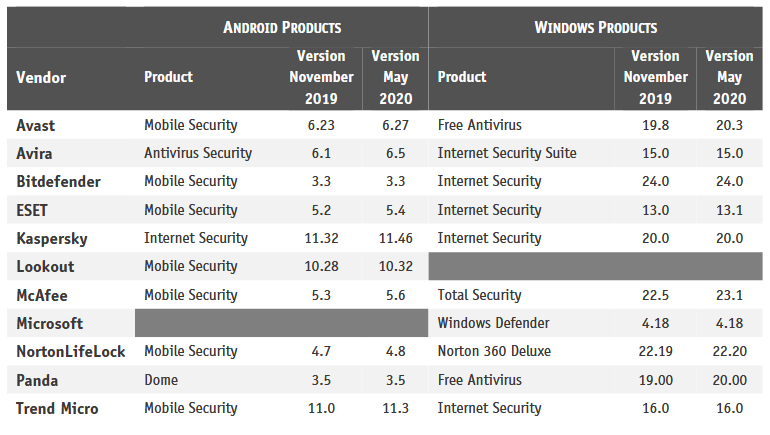
Специалисты проанализировали, насколько хорошо десять выбранных антивирусных приложений для Android, а также 10 антивирусов для Windows детектируют наиболее распространённые сегодня сталкерские программы.

Для тестирования команда AV-Comparatives отобрала 20 приложений класса stalkerware для Android и ещё 10 таких же программ для Windows. Софт подбирался по принципу популярности.

В процессе исследования аналитики выяснили, что многие антивирусные компании ощутимо усовершенствовали детектирование сталкерского софта в период с ноября 2019 года по май 2020-го.

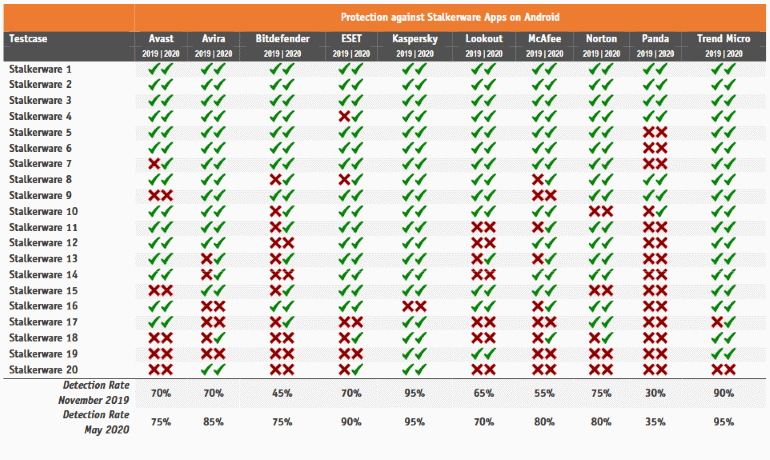
«Процент детектирования stalkerware в системе Android в ноябре варьировался от 30% до 95%. Два антивирусных приложения обнаружили менее 50% сталкерских программ», — пишут эксперты AV-Comparatives.

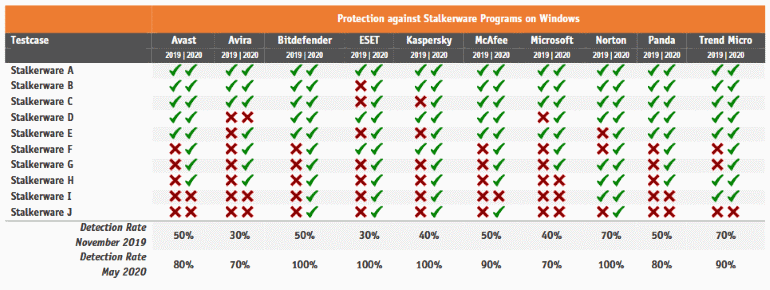
«Что касается Windows, ноябрьские результаты показали, что дела обстоят ещё хуже, чем у Android: самый высокий процент детектирования — 70».

Однако уже в мае, по словам специалистов, в системах Android 9 и 10 антивирусы выявили от 75% до 95% stalkerware. А на Windows четыре антивируса обнаружили 100% шпионских программ.

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru