



Антивирусы для Android и Windows стали лучше детектировать stalkerware

Антивирусы для Android и Windows стали лучше детектировать stalkerware

Антивирусы для Android и Windows стали лучше детектировать stalkerware

К счастью, процент детектирования сталкерского софта (stalkerware) в системах Windows и Android заметно вырос. Аналитики независимой исследовательской лаборатории AV-Comparatives, специализирующейся на тестировании антивирусов, семь месяцев изучали вопрос обнаружения этого класса программ. Теперь они готовы поделиться своими выводами.

Опубликованное на прошлой неделе исследование (PDF) охватывает период с ноября 2019 года по май 2020-го.

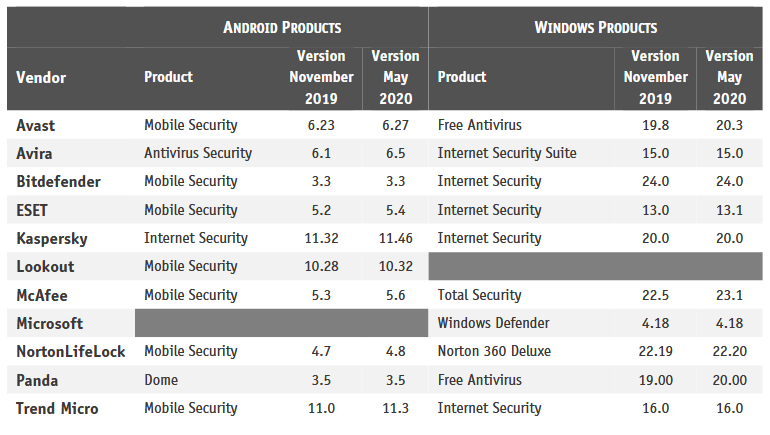
Специалисты проанализировали, насколько хорошо десять выбранных антивирусных приложений для Android, а также 10 антивирусов для Windows детектируют наиболее распространённые сегодня сталкерские программы.

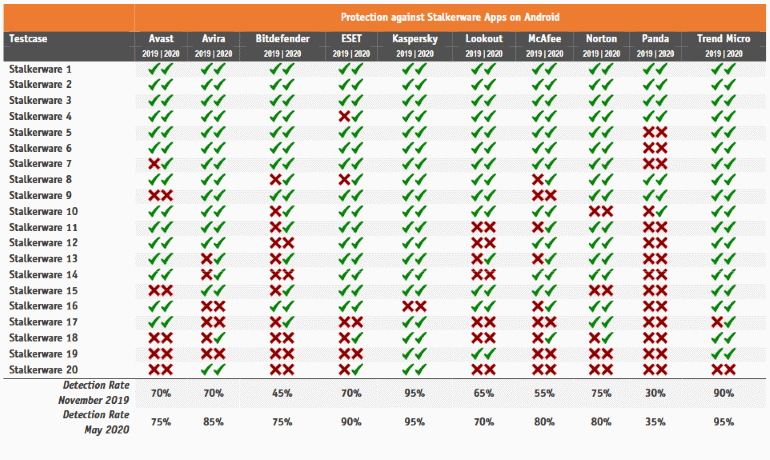
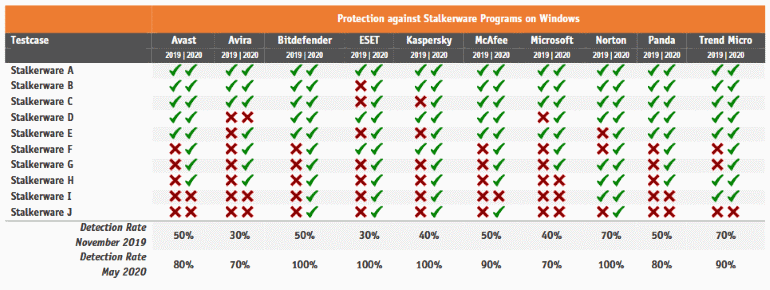
Для тестирования команда AV-Comparatives отобрала 20 приложений класса stalkerware для Android и ещё 10 таких же программ для Windows. Софт подбирался по принципу популярности.

В процессе исследования аналитики выяснили, что многие антивирусные компании ощутимо усовершенствовали детектирование сталкерского софта в период с ноября 2019 года по май 2020-го.

«Процент детектирования stalkerware в системе Android в ноябре варьировался от 30% до 95%. Два антивирусных приложения обнаружили менее 50% сталкерских программ», — пишут эксперты AV-Comparatives.

«Что касается Windows, ноябрьские результаты показали, что дела обстоят ещё хуже, чем у Android: самый высокий процент детектирования — 70».

Однако уже в мае, по словам специалистов, в системах Android 9 и 10 антивирусы выявили от 75% до 95% stalkerware. А на Windows четыре антивируса обнаружили 100% шпионских программ.

Подпишитесь на новости

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru