



Шпионы могут подслушать разговоры с помощью висящей в комнате лампочки

Шпионы могут подслушать разговоры с помощью висящей в комнате лампочки

Шпионы могут подслушать разговоры с помощью висящей в комнате лампочки

Сложно поверить, но подслушать конфиденциальные разговоры можно с помощью висящей в комнате лампочки, замеряя количество излучаемого ей света. По крайней мере, об этом заявили эксперты в области кибербезопасности, обнаружившие новый интересный способ шпионажа.

По словам специалистов, им удалось разработать и проверить на практике новый метод атаки, позволяющий полностью восстановить звук из комнаты жертвы с расположенной там лампой накаливания.

Свою находку исследователи из Университета имени Давида Бен-Гуриона в Негеве и Института имени Вейцмана в Реховоте подробно описали в соответствующем отчёте (PDF). Также в августе (на конференции Black Hat USA 2020) они обещали подробно рассказать и даже продемонстрировать собственный способ атаки.

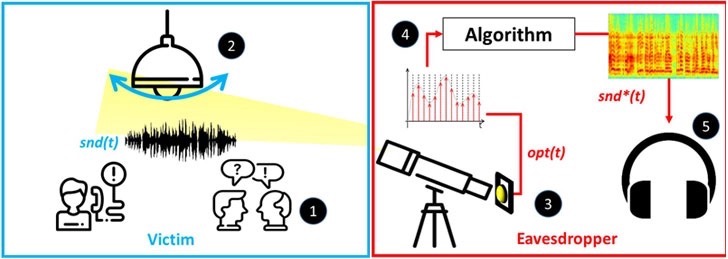
Новый метод подслушивания получил имя «Lamphone», его смысл заключается в ловле крошечных звуковых волн с помощью электрооптического датчика, направленного на лампу, расположенную в комнате с жертвой. Таким образом можно восстановить человеческую речь и даже узнать музыкальное произведение, которое слушает объект слежки.

Принцип работы Lamphone вращается вокруг улавливания вибраций лампочки. Такие вибрации продиктованы колебаниями давления, возникающими при достижении звуковыми волнами поверхности лампы.

«Мы рассматриваем ситуацию, когда жертва находится в комнате или офисе с висящей лампочкой. Заинтересованное в подслушивании лицо в этом случае может выкрасть важную информацию, включая платёжные данные жертвы», — объясняют сами специалисты.

Для успешной атаки «Lamphone» злоумышленнику понадобится телескоп, электрооптический датчик, устройство для конвертации аналогового сигнала в цифровой и ноутбук, который будет обрабатывать входящий сигнал, выдавая восстановленные звуковые дорожки.

Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru