



Шпионы могут подслушать разговоры с помощью висящей в комнате лампочки

Шпионы могут подслушать разговоры с помощью висящей в комнате лампочки

Шпионы могут подслушать разговоры с помощью висящей в комнате лампочки

Сложно поверить, но подслушать конфиденциальные разговоры можно с помощью висящей в комнате лампочки, замеряя количество излучаемого ей света. По крайней мере, об этом заявили эксперты в области кибербезопасности, обнаружившие новый интересный способ шпионажа.

По словам специалистов, им удалось разработать и проверить на практике новый метод атаки, позволяющий полностью восстановить звук из комнаты жертвы с расположенной там лампой накаливания.

Свою находку исследователи из Университета имени Давида Бен-Гуриона в Негеве и Института имени Вейцмана в Реховоте подробно описали в соответствующем отчёте (PDF). Также в августе (на конференции Black Hat USA 2020) они обещали подробно рассказать и даже продемонстрировать собственный способ атаки.

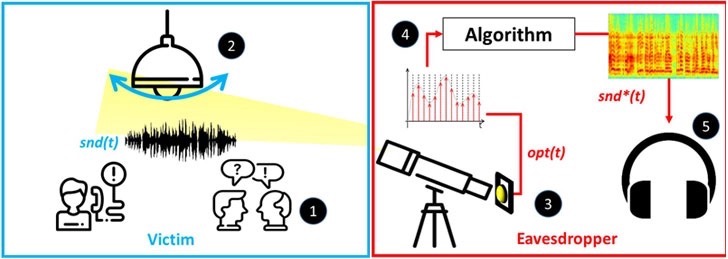
Новый метод подслушивания получил имя «Lamphone», его смысл заключается в ловле крошечных звуковых волн с помощью электрооптического датчика, направленного на лампу, расположенную в комнате с жертвой. Таким образом можно восстановить человеческую речь и даже узнать музыкальное произведение, которое слушает объект слежки.

Принцип работы Lamphone вращается вокруг улавливания вибраций лампочки. Такие вибрации продиктованы колебаниями давления, возникающими при достижении звуковыми волнами поверхности лампы.

«Мы рассматриваем ситуацию, когда жертва находится в комнате или офисе с висящей лампочкой. Заинтересованное в подслушивании лицо в этом случае может выкрасть важную информацию, включая платёжные данные жертвы», — объясняют сами специалисты.

Для успешной атаки «Lamphone» злоумышленнику понадобится телескоп, электрооптический датчик, устройство для конвертации аналогового сигнала в цифровой и ноутбук, который будет обрабатывать входящий сигнал, выдавая восстановленные звуковые дорожки.

Подпишитесь на новости

Новые запреты Claude: российским компаниям не поможет переезд сотрудников

Anthropic уточнила правила доступа к Claude: для российских компаний переезд сотрудника за границу сам по себе ничего не решает. Ограничения учитывают местонахождение пользователя, регистрацию организации и то, кто её контролирует. Обновлённая политика действует с 12 ноября и распространяется в том числе на доступ через облачных партнёров.

В официальной политике Anthropic перечислены три основания для запрета. Первое — пользователь физически находится в неподдерживаемом регионе.

России в списке поддерживаемых стран нет. Поэтому даже сотрудник зарубежной компании, приехавший в РФ в командировку, подпадает под ограничение.

Второе — организация зарегистрирована или имеет штаб-квартиру в неподдерживаемой стране. Её сотрудники не получают права пользоваться Claude, просто оказавшись в США или Европе.

Третье — компания прямо или косвенно находится в преимущественном владении либо под контролем лиц или организаций из неподдерживаемых регионов. Таким образом, значение имеет и структура контроля.

Правила охватывают Claude.ai, Claude Code, Cowork, API, а также модели через облачные платформы и аутентифицированных реселлеров. Облачный посредник исключения не даёт. При этом отдельного запрета по российскому гражданству документ не устанавливает.

Сама Anthropic описывает обновление как уточнение применения региональных ограничений. Ограничивать доступ зарубежных компаний с владельцами из неподдерживаемых стран она начала ещё в прошлом году, а массовые блокировки российских аккаунтов были замечены в мае.

Напомним, в этом месяце российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

RSS: Новости на портале Anti-Malware.ru