



Устаревшие корневые сертификаты могут нарушить работу умных устройств

Устаревшие корневые сертификаты могут нарушить работу умных устройств

Устаревшие корневые сертификаты могут нарушить работу умных устройств

Специалисты опасаются, что SSL-сертификаты с истёкшим сроком действия могут нарушить работу умных телевизоров, холодильников и других IoT-устройств. Эксперты подчёркивают, что в конце мая ряд онлайн-платформ уже столкнулся с этой проблемой.

Как известно, браузеры и веб-приложения поставляются с набором предустановленных корневых сертификатов, выпущенных доверенными центрами.

Срок действия таких сертификатов, как правило, немаленький — от 20 до 25 лет. Однако всё равно рано или поздно они устареют.

В своём блоге исследователь в области кибербезопасности Скотт Хелм предупреждает о возможных последствиях устаревших корневых сертификатов:

«Эту проблему уже достаточно ярко продемонстрировала ситуация 30 мая — когда срок действия AddTrust External CA Root подошёл к концу. Стриминговые каналы Roku перестали работать, платёжные площадки Stripe и Spreedly также стали жертвой устаревших сертификатов».

«Мы подходим к той точке, в которой срок действия многих коренных сертификатов заканчивается. Ведь уже прошло более 20 лет с момента их выпуска».

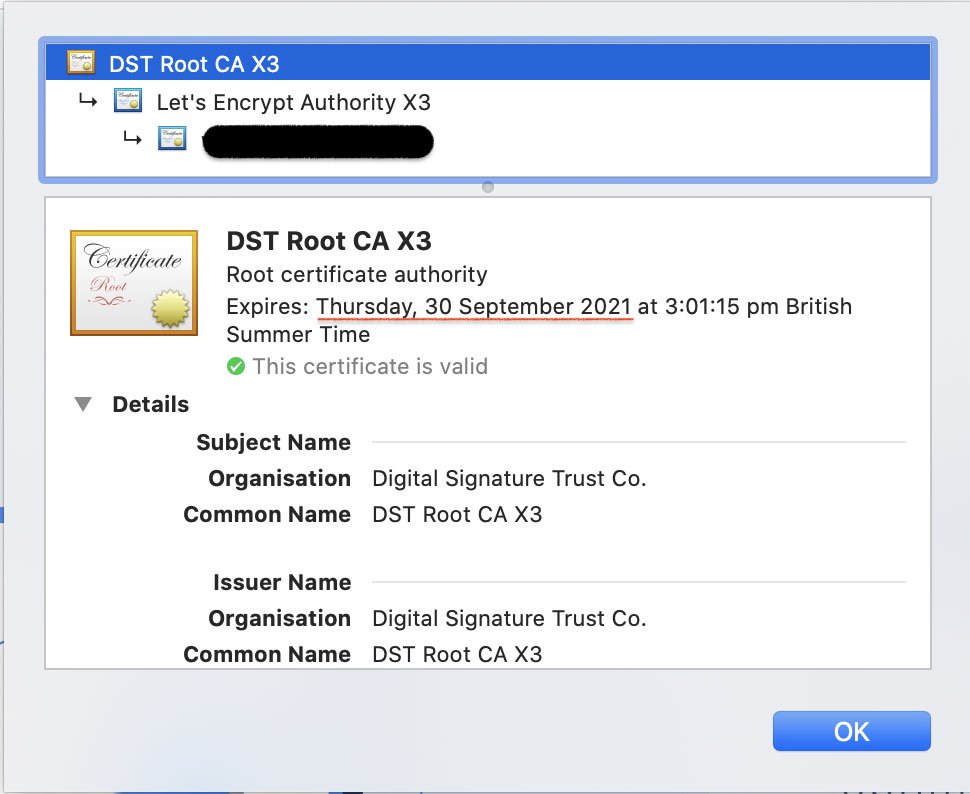
По мнению Хелма, следующей важной датой станет 30 сентября 2021 года — тогда подойдёт к концу срок действия корневых сертификатов от DST Root CA X3.

Чтобы избежать плачевных последствий, приложения и устройства клиента нужно вовремя обновить.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru