



Телефоны пользователей WhatsApp в поисковой выдаче Google — баг или фича

Телефоны пользователей WhatsApp в поисковой выдаче Google — баг или фича

Телефоны пользователей WhatsApp в поисковой выдаче Google — баг или фича

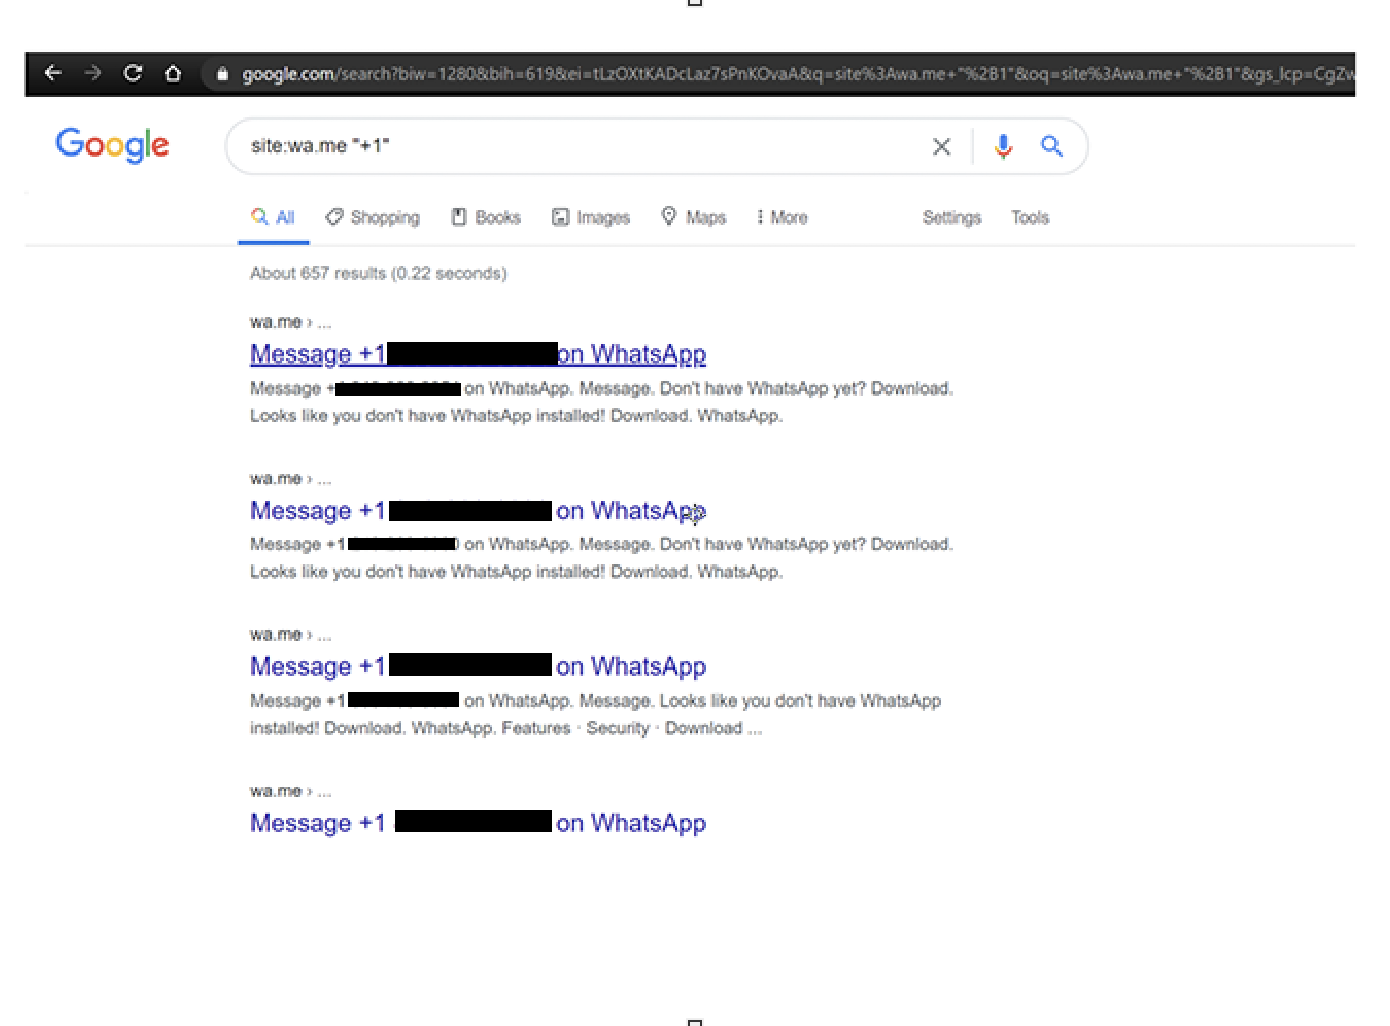
Исследователь в области безопасности обнаружил ряд телефонных номеров, привязанных к аккаунтам WhatsApp, в открытом доступе. Оказалось, что поисковой движок Google проиндексировал их, в связи с чем эксперт объявил это проблемой конфиденциальности.

Специалист ссылается на функцию под названием «Click to Chat», поскольку именно она позволяет поисковой системе Google Search индексировать телефонные номера пользователей.

Однако представители Facebook утверждают, что это абсолютно нормальная ситуация — поисковик индексирует лишь то, что люди сами предпочли сделать общедоступным.

С такой позицией несогласен Атул Джейрем, занимающийся поиском уязвимостей и других проблем безопасности. Он называет появление телефонов в поисковой выдаче «утечкой» и считает, что в WhatsApp присутствует баг, угрожающий конфиденциальности пользователей.

Давайте разберёмся, что же собой представляет «Click to Chat». На самом деле, эта функция может быть действительно полезна, поскольку позволяет веб-сайтам общаться с посетителями через WhatsApp.

Для этого используется специальный QR-код, связанный с телефонным номером владельца или администратора веб-ресурса. Зашедший на сайт пользователь может просканировать этот код, а затем кликнуть ссылку, которая запустит сессию в WhatsApp.

Джейрем видит проблему в том, что телефонные номера пользователей могут всплывать в поисковой выдаче Google, поскольку движки таких систем сканируют метаданные Click to Chat. При этом сами номера телефонов являются частью строки URL — https://wa.me/<телефонный_номер>.

В результате, как утверждает исследователь, происходит утечка телефонных номеров в виде простого текста, что позволит спамерам собрать их и использовать в своих кампаниях.

Баг или фича? Представители Threatpost связались с отдельными пользователями, чьи телефоны доступны в Сети. В большинстве случаев люди были в курсе так называемой «утечки» и даже специально использовали ситуацию для продвижения своего бизнеса или услуг.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru