



Лишь треть пользователей меняет пароли после сообщения об утечках

Лишь треть пользователей меняет пароли после сообщения об утечках

Лишь треть пользователей меняет пароли после сообщения об утечках

Как выяснили аналитики института CyLab, специализирующиеся на конфиденциальности и безопасности, лишь треть пользователей меняет свои пароли после официальных сообщений об утечке данных.

Свои выводы исследователи строили не на результатах опросов (как это обычно бывает), а на подлинном веб-трафике конкретных пользователей Сети. Свой отчёт специалисты представили в рамках IEEE 2020 Workshop on Technology and Consumer Protection.

В сборе реального трафика принимали участие аналитики Security Behavior Observatory (SBO), задача которых была собрать полную историю браузеров добровольно подписавшихся на это пользователей.

В результате удалось вычленить и проанализировать данные, полученные с 249 компьютеров добровольцев. Информация собиралась с января 2017 года по декабрь 2018-го. Помимо самого трафика, анализировались и сохранённые в браузерах пароли, которые пользователи ежедневно используют для аутентификации.

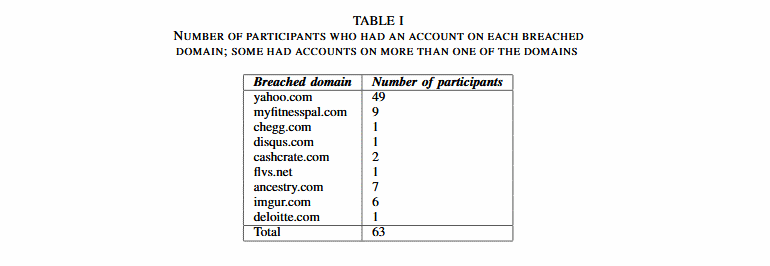
Из 249 добровольцев 63 в той или иной степени были затронуты утечками. При этом площадки, ставшие жертвами подобных киберинцидентов, официально уведомляли об утечке.

Исследование (PDF) CyLab показало, что 33% (21 из 63) юзеров проследовали на скомпрометированные площадки и поменяли пароли от своих аккаунтов. Из этих 21 сознательных пользователей лишь 15 сменили пароли в течение трёх месяцев.

Однако и здесь есть свои нюансы: всего 9 пользователей, понимающих опасность утечки, выбрали стойкие пароли. Остальные же установили слабые учётные данные.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru