



Лишь треть пользователей меняет пароли после сообщения об утечках

Лишь треть пользователей меняет пароли после сообщения об утечках

Лишь треть пользователей меняет пароли после сообщения об утечках

Как выяснили аналитики института CyLab, специализирующиеся на конфиденциальности и безопасности, лишь треть пользователей меняет свои пароли после официальных сообщений об утечке данных.

Свои выводы исследователи строили не на результатах опросов (как это обычно бывает), а на подлинном веб-трафике конкретных пользователей Сети. Свой отчёт специалисты представили в рамках IEEE 2020 Workshop on Technology and Consumer Protection.

В сборе реального трафика принимали участие аналитики Security Behavior Observatory (SBO), задача которых была собрать полную историю браузеров добровольно подписавшихся на это пользователей.

В результате удалось вычленить и проанализировать данные, полученные с 249 компьютеров добровольцев. Информация собиралась с января 2017 года по декабрь 2018-го. Помимо самого трафика, анализировались и сохранённые в браузерах пароли, которые пользователи ежедневно используют для аутентификации.

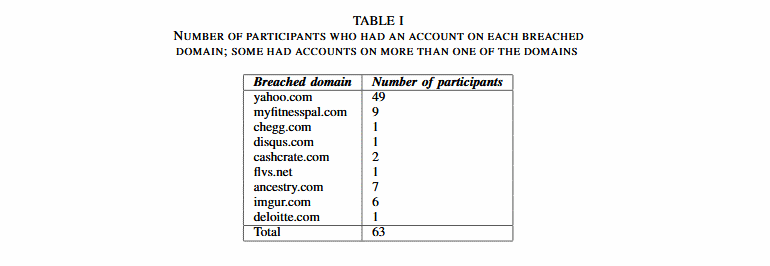
Из 249 добровольцев 63 в той или иной степени были затронуты утечками. При этом площадки, ставшие жертвами подобных киберинцидентов, официально уведомляли об утечке.

Исследование (PDF) CyLab показало, что 33% (21 из 63) юзеров проследовали на скомпрометированные площадки и поменяли пароли от своих аккаунтов. Из этих 21 сознательных пользователей лишь 15 сменили пароли в течение трёх месяцев.

Однако и здесь есть свои нюансы: всего 9 пользователей, понимающих опасность утечки, выбрали стойкие пароли. Остальные же установили слабые учётные данные.

Подпишитесь на новости

Сбой у Ростелекома: больше всего жалоб пришло из Нижегородской области

У «Ростелекома» произошел массовый сбой. Пользователи сообщали, что у компании не работают или работают с ошибками официальный сайт, мобильное приложение и личный кабинет. Первые жалобы начали поступать около 12:40 по московскому времени.

О проблемах с сервисами оператора сообщает Detector404.

По данным сервиса Detector404, за сутки пользователи отправили около 2,5 тысячи жалоб.

Больше всего, 59%, пришло из Нижегородской области. На Курскую область приходится 4% обращений, на Рязанскую и Ивановскую области по 2%.

 

Сам «Ростелеком» сбой не комментировал. Причины неполадок и время их устранения пока неизвестны.

Напомним, ровно на этой неделе у ESTT упали сервисы. Хостинг-провайдер ESTT восстанавливает инфраструктуру после серьёзного технического сбоя.

RSS: Новости на портале Anti-Malware.ru