



Хакер KingNull слил базу данных крупнейшего хостера дарквеба

Хакер KingNull слил базу данных крупнейшего хостера дарквеба

Хакер KingNull слил базу данных крупнейшего хостера дарквеба

Неизвестный злоумышленник слил в Сеть базу данных крупнейшего провайдера в дарквебе, предоставляющего услуги бесплатного хостинга различным торговым площадкам и другим сервисам «тёмной сети».

Жертвой стал хостер Daniel's Hosting (DH), некий хакер проник в его системы 10 марта 2020 года. По словам владельца DH Дэниела Уинзена, злоумышленник взломал ресурс, похитил базу данных и удалил всю информацию с серверов.

26 марта из-за инцидента хостеру пришлось временно прекратить работу сервиса и посоветовать пользователям переехать со своими сайтами на площадки других провайдеров. В результате около 7600 ресурсов (треть всех сайтов в дарквебе) ушли в офлайн.

На днях киберпреступник, использующий псевдоним KingNull, загрузил копию украденной у DH базы данных на специальную площадку. Затем злоумышленник уведомил издание ZDNet об утечке.

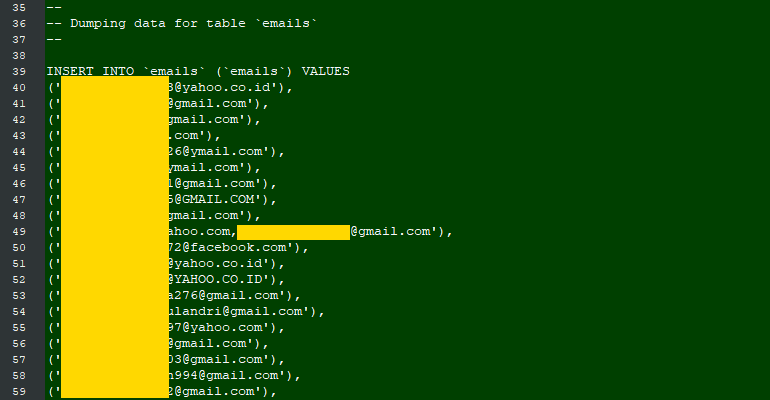
Сотрудники ZDNet проанализировали скомпрометированные данные и подсчитали, что в базе находятся 3671 адресов электронной почты, 7205 паролей от аккаунтов и 8580 закрытых ключей от .onion-доменов.

Также БД исследовали специалисты Under the Breach, которые назвали источник похищенных данных. Оказалось, что скомпрометированная информация принадлежит владельцам и пользователям нескольких тысяч ресурсов, размещённых в «тёмной сети».

Эксперты считают, что все слитые данные помогут правоохранителям вычислить лиц, связанных с нелегальной деятельностью в дарквебе.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru