



Хакер KingNull слил базу данных крупнейшего хостера дарквеба

Хакер KingNull слил базу данных крупнейшего хостера дарквеба

Хакер KingNull слил базу данных крупнейшего хостера дарквеба

Неизвестный злоумышленник слил в Сеть базу данных крупнейшего провайдера в дарквебе, предоставляющего услуги бесплатного хостинга различным торговым площадкам и другим сервисам «тёмной сети».

Жертвой стал хостер Daniel's Hosting (DH), некий хакер проник в его системы 10 марта 2020 года. По словам владельца DH Дэниела Уинзена, злоумышленник взломал ресурс, похитил базу данных и удалил всю информацию с серверов.

26 марта из-за инцидента хостеру пришлось временно прекратить работу сервиса и посоветовать пользователям переехать со своими сайтами на площадки других провайдеров. В результате около 7600 ресурсов (треть всех сайтов в дарквебе) ушли в офлайн.

На днях киберпреступник, использующий псевдоним KingNull, загрузил копию украденной у DH базы данных на специальную площадку. Затем злоумышленник уведомил издание ZDNet об утечке.

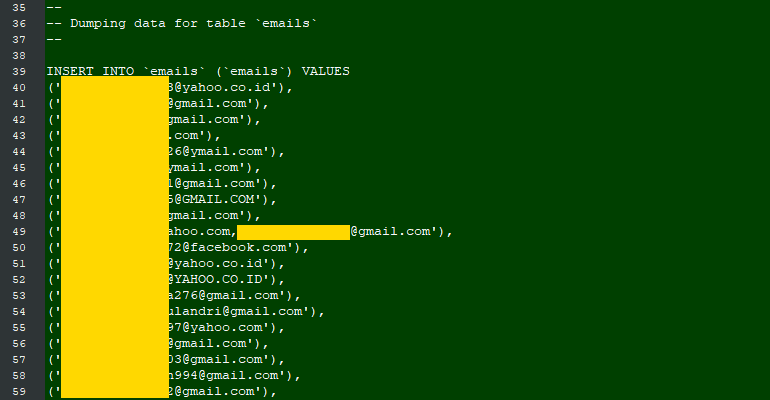
Сотрудники ZDNet проанализировали скомпрометированные данные и подсчитали, что в базе находятся 3671 адресов электронной почты, 7205 паролей от аккаунтов и 8580 закрытых ключей от .onion-доменов.

Также БД исследовали специалисты Under the Breach, которые назвали источник похищенных данных. Оказалось, что скомпрометированная информация принадлежит владельцам и пользователям нескольких тысяч ресурсов, размещённых в «тёмной сети».

Эксперты считают, что все слитые данные помогут правоохранителям вычислить лиц, связанных с нелегальной деятельностью в дарквебе.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru