



Кибергруппа использует стеганографию в целевых атаках на промышленность

Кибергруппа использует стеганографию в целевых атаках на промышленность

Кибергруппа использует стеганографию в целевых атаках на промышленность

Исследователи проекта Kaspersky ICS CERT предупреждают о целевых атаках киберпреступников на промышленные организации в Японии и странах Европы. Экспертов особенно поражают подготовленность злоумышленников и сложность операций.

Впервые команда Kaspersky ICS CERT столкнулась с этими атаками в начале 2020 года. В мае группировка переключилась на организации в Японии, Италии, Германии и Великобритании.

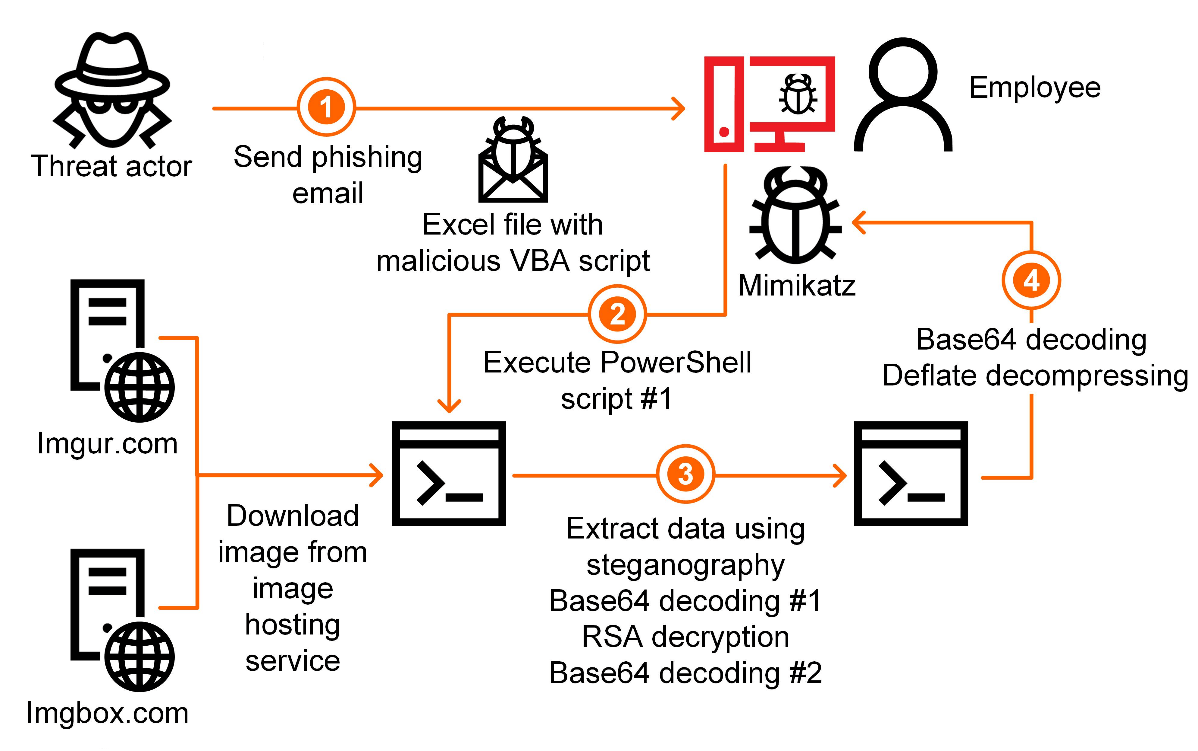
Киберпреступники также выбрали себе в цели поставщиков оборудования и программного обеспечения для промышленных организаций. В качестве первой ступени в операциях используется целевой фишинг — к электронным письмам прикрепляются вредоносные документы Microsoft Office.

Атакующие используют скрипты PowerShell и ряд других способов, которые помогают им избегать детектирования и препятствовать анализу образцов вредоносных программ.

Согласно отчёту Kaspersky ICS CERT, киберпреступники адаптируют каждое письмо под конкретного получателя, учитывая его родной язык и другие особенности.

Основная цель каждого такого письма — обманом заставить пользователя открыть документ из вложения и разрешить выполнение макросов. Помимо этого, преступники используют известный инструмент Mimikatz для кражи учётных данных от аккаунтов в Windows.

Эксперты отметили интересный нюанс: специальный PowerShell-скрипт, используемый атакующими, загружает изображение с хостинга Imgur или imgbox. Этот медиафайл содержит данные, извлекая которые, вредоносная программа создаёт ещё один скрипт PowerShell — обфусцированную версию Mimikatz.

На данный момент специалисты «Лаборатории Касперского» затрудняются назвать конечную цель злоумышленников.

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru