



Новая версия СКРД Diamond ACS интегрирована с СДЗ семейства Аккорд

Новая версия СКРД Diamond ACS интегрирована с СДЗ семейства Аккорд

Новая версия СКРД Diamond ACS интегрирована с СДЗ семейства Аккорд

Новую реальность можно создать с использованием СКРД Diamond ACS – этот продукт позволяет с одного рабочего места управлять Аккордами-АМДЗ (СДЗ уровня платы расширения) и Аккордами-MKT (СДЗ уровня BIOS).

Системы, построенные единообразно, состоящие из однотипных СВТ, одинаково защищенных, постепенно переходят из жизни в сказки, а управлять системами через «единое окно» хочется все больше.

Спрос рождает предложение даже в самых сложных сегментах действительности, и вот, вышла новая версия средства контроля и разграничения доступа (СКРД) Diamond ACS, в которой реализована глубокая интеграция с СДЗ семейства Аккорд.

Результатом интеграции стала возможность с одного рабочего места управлять всеми базовыми функциями Аккордов на подконтрольных объектах (то есть на тех СВТ, которыми управляет Diamond ACS), причем независимо от того, Аккорды-АМДЗ или Аккорды-MKT установлены на этих подконтрольных объектах. На любой из рабочих станций теперь можно удаленно заводить и редактировать пользователей в СДЗ, устанавливать или менять им идентификаторы и пароли, блокировать, удалять, просматривать данные о них, а также журналы событий, и, что крайне важно, управлять контролем целостности.

Управление контролем целостности через Diamond ACS включает в себя:

  1. Настройку и просмотр списков контроля целостности в Аккордах (важно иметь в виду, что списки, созданные локально, при использовании этой возможности будет уже нельзя применять, они будут сбрасываться, так как приоритетны настройки, заданные централизованно).
  2. Пересчет контрольный сумм и запись этого факта в журнал.
  3. Просмотр журнала.

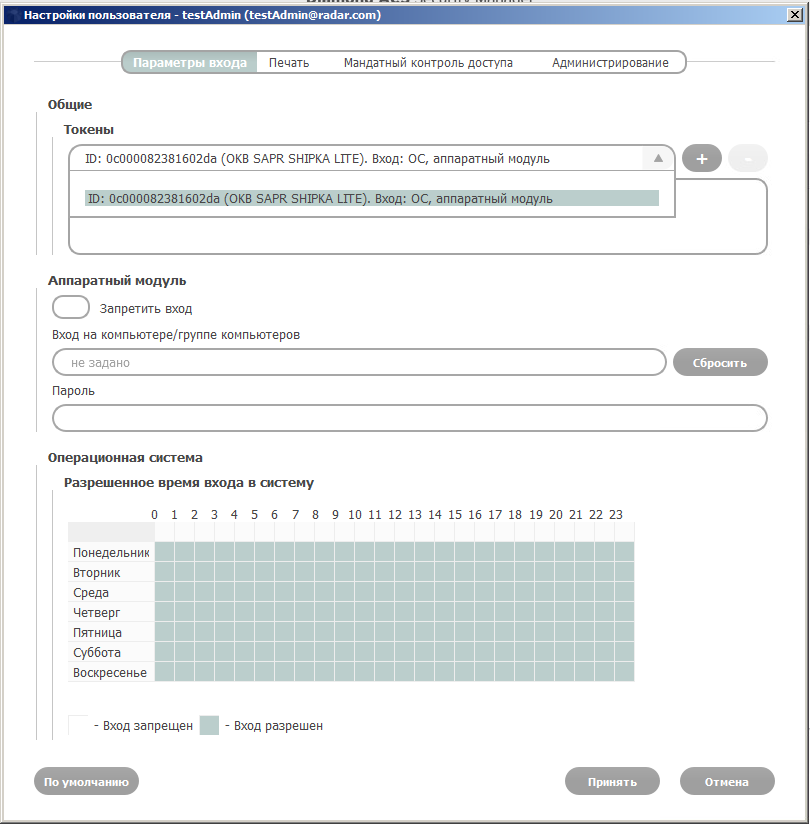
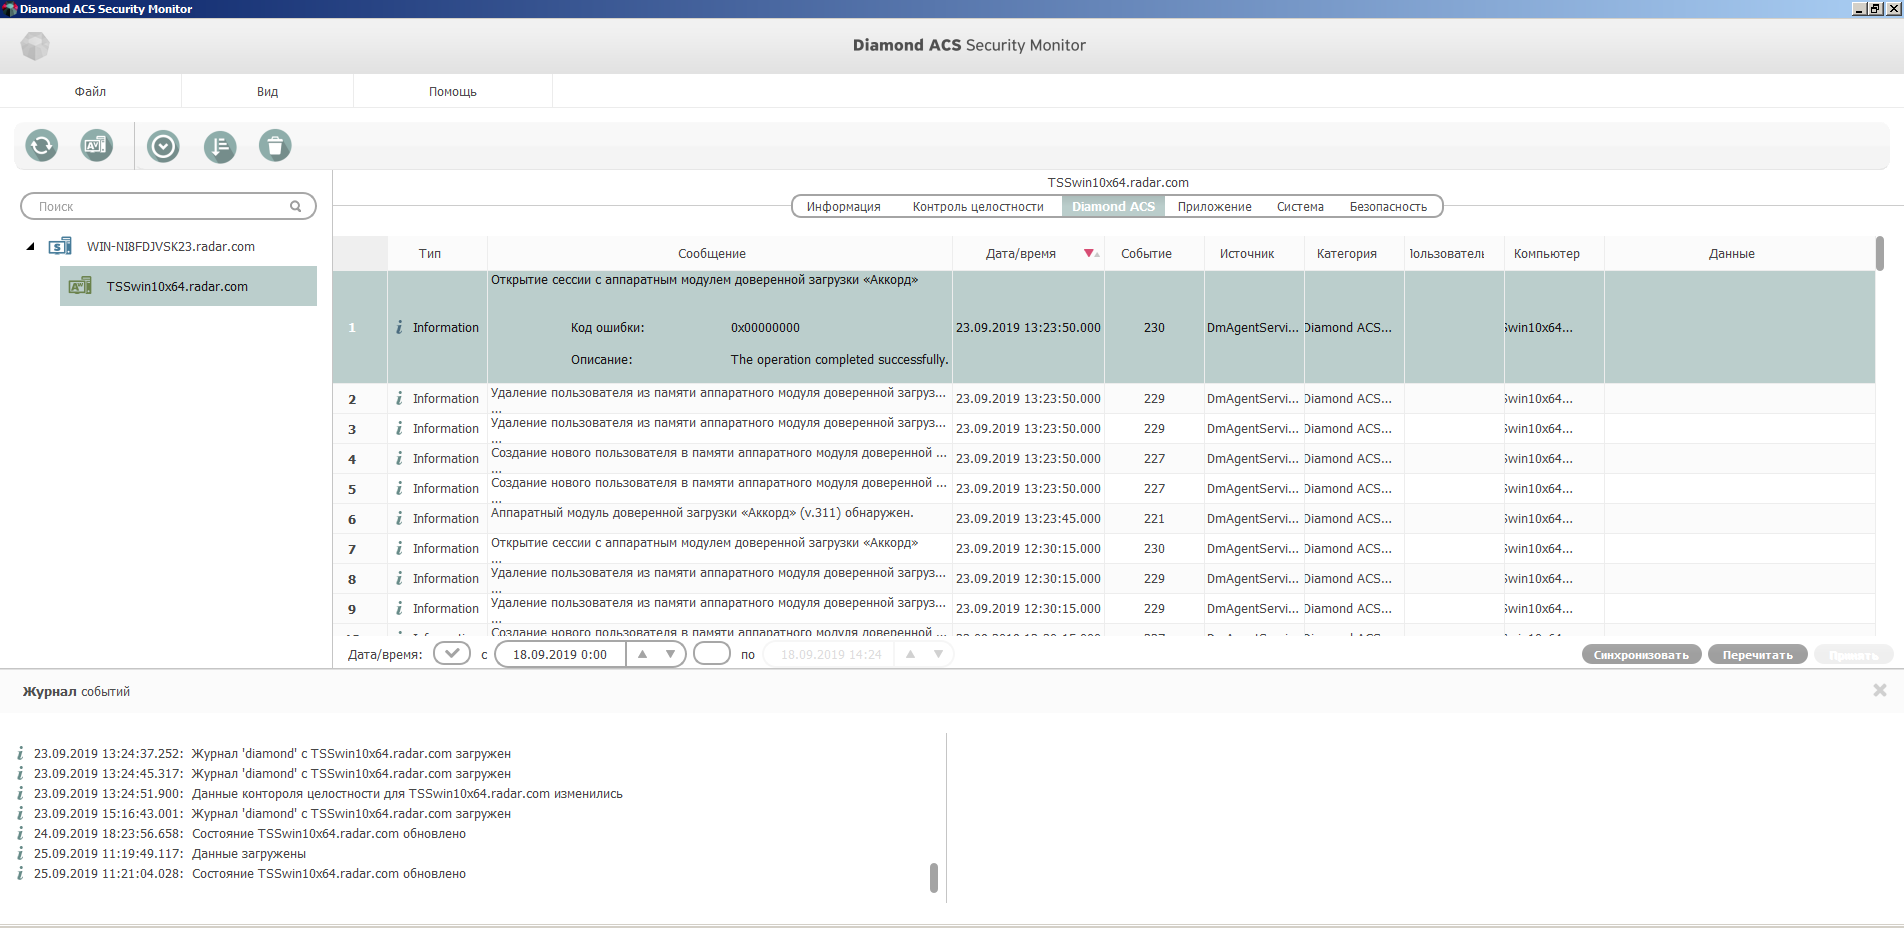
Для наглядности несколько скриншотов. Вот так выглядит просмотр настроек пользователя:

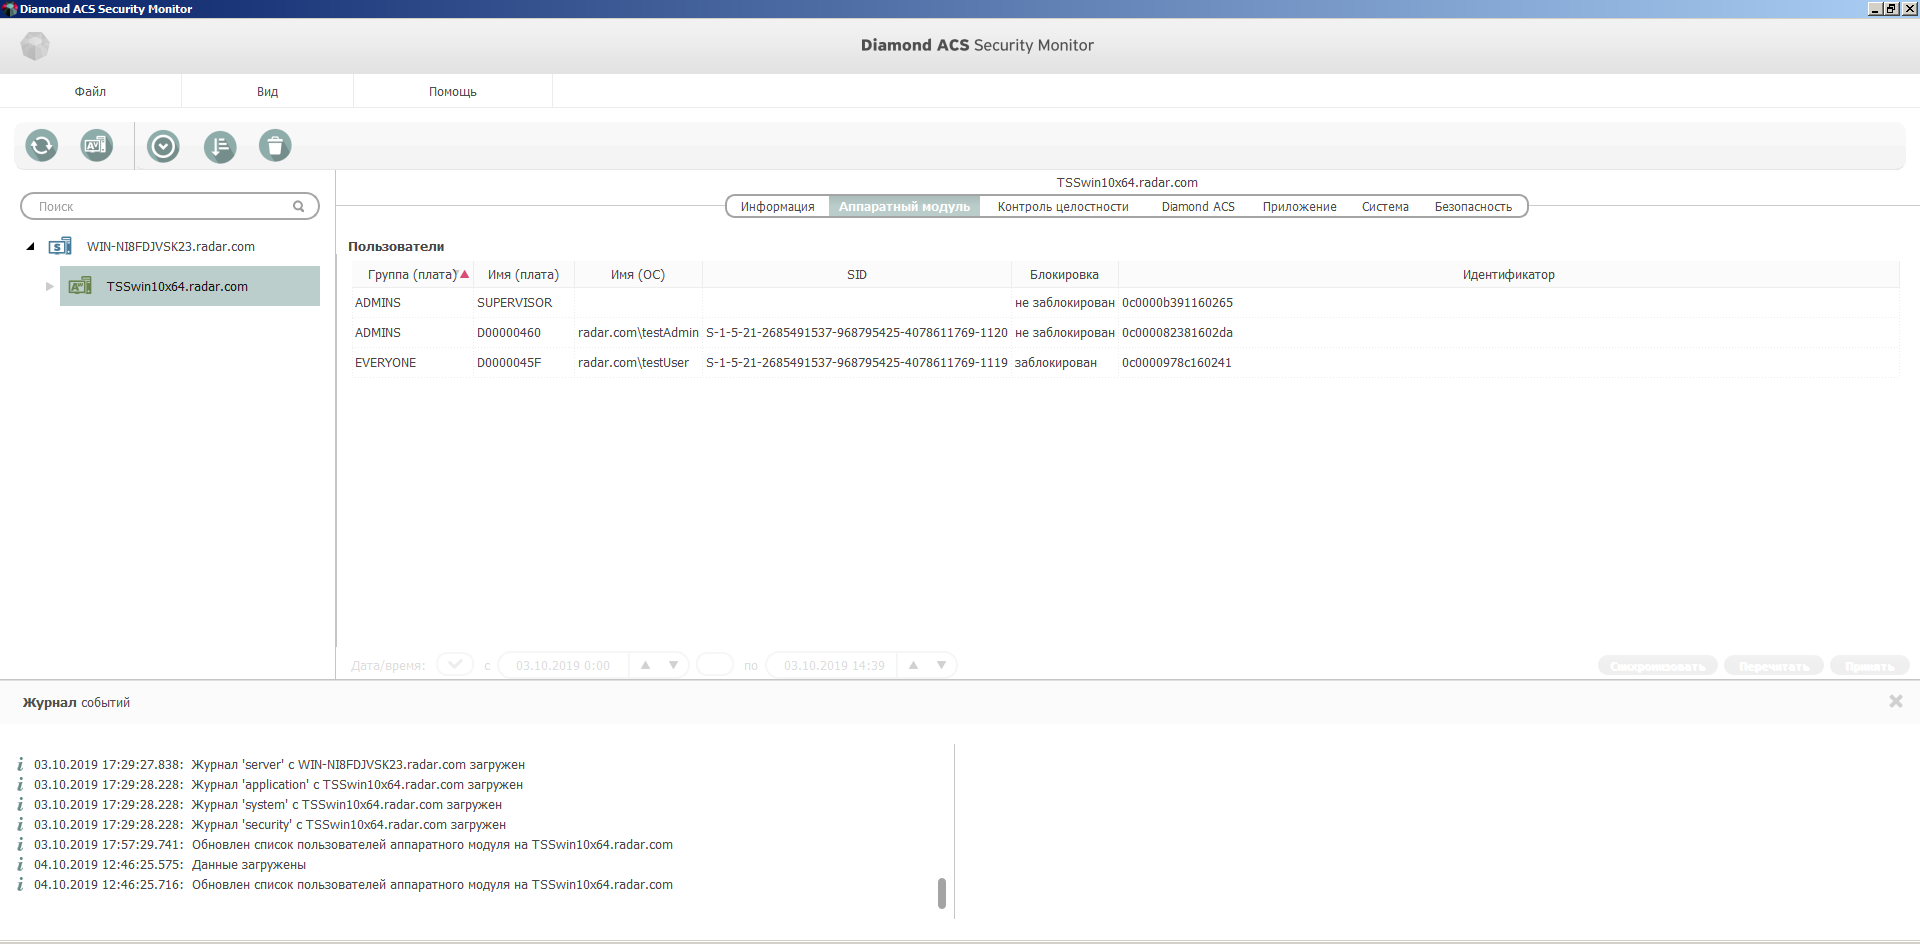
А вот так – просмотр списка пользователей:

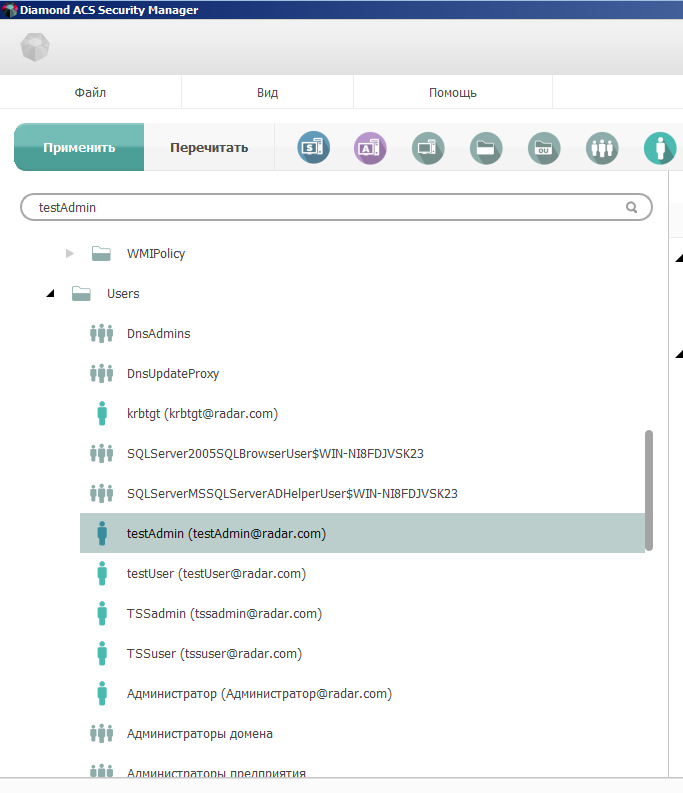
Так – создание пользователя и постановка на контроль:

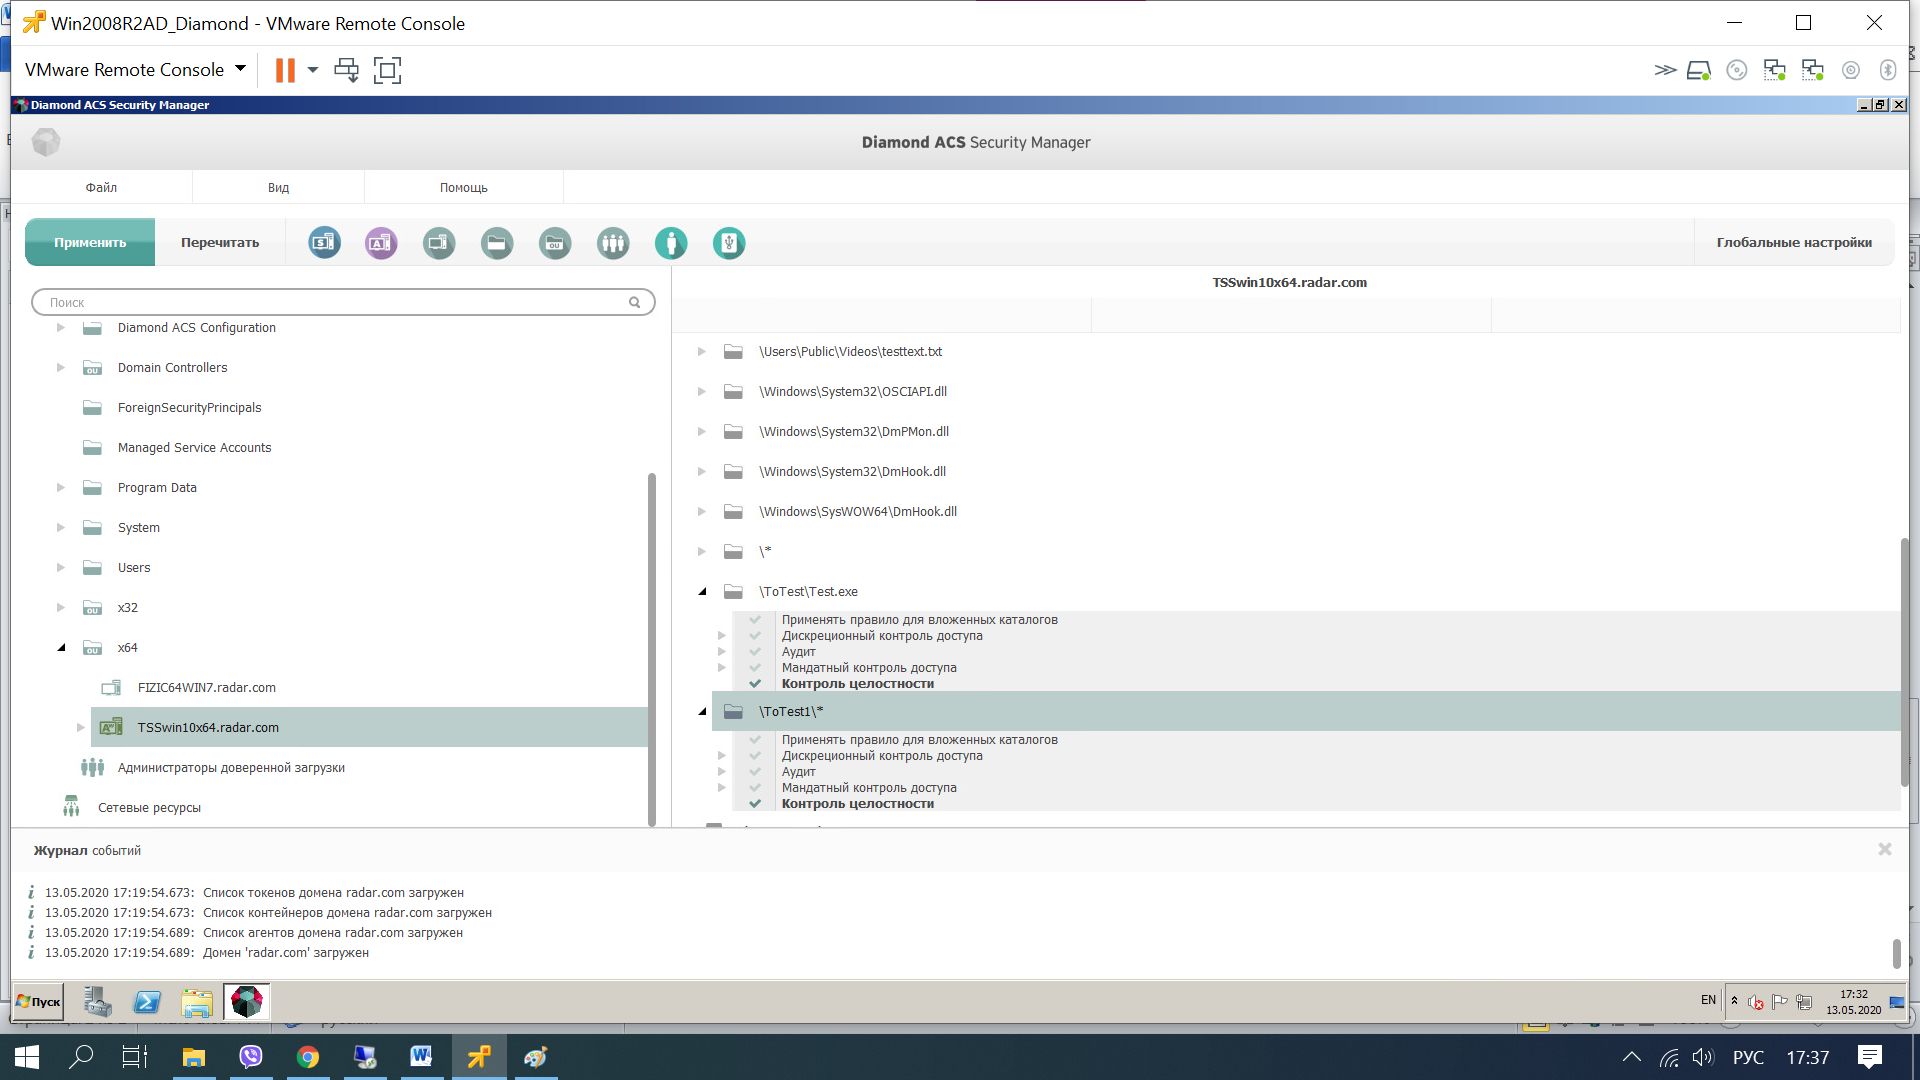
А так – просмотр журналов:

Приобрести продукт можно как одновременно с СДЗ, так и отдельно – в ОКБ САПР или у его партнеров.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru