



eBay.com сканирует порты Windows, чтобы выявить мошенническую активность

eBay.com сканирует порты Windows, чтобы выявить мошенническую активность

eBay.com сканирует порты Windows, чтобы выявить мошенническую активность

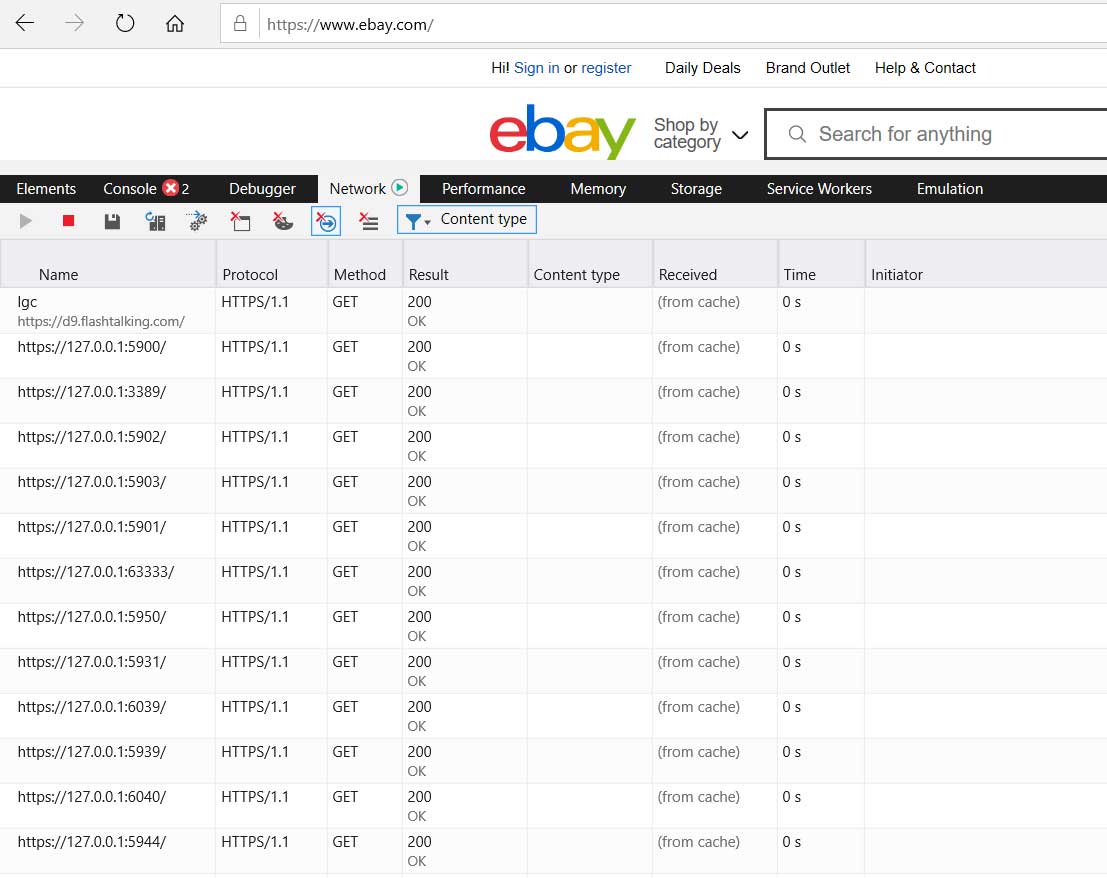
Исследователи обратили внимание, что при посещении сайта eBay.com специальный скрипт «прощупывает» порты компьютера посетителя. Судя по всему, популярный интернет-магазин пытается детектировать активные приложения для удалённого доступа.

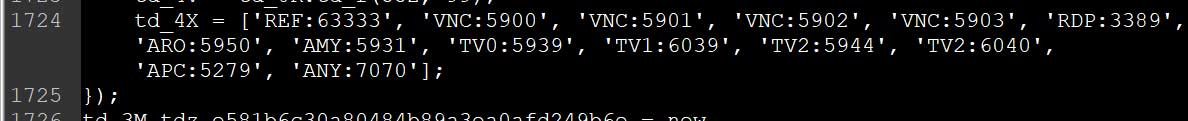
Большинство сканируемых eBay портов связано с популярными инструментами, используемыми для удалённого доступа к компьютеру. Среди них Windows Remote Desktop, VNC, TeamViewer, Ammy Admin и прочие.

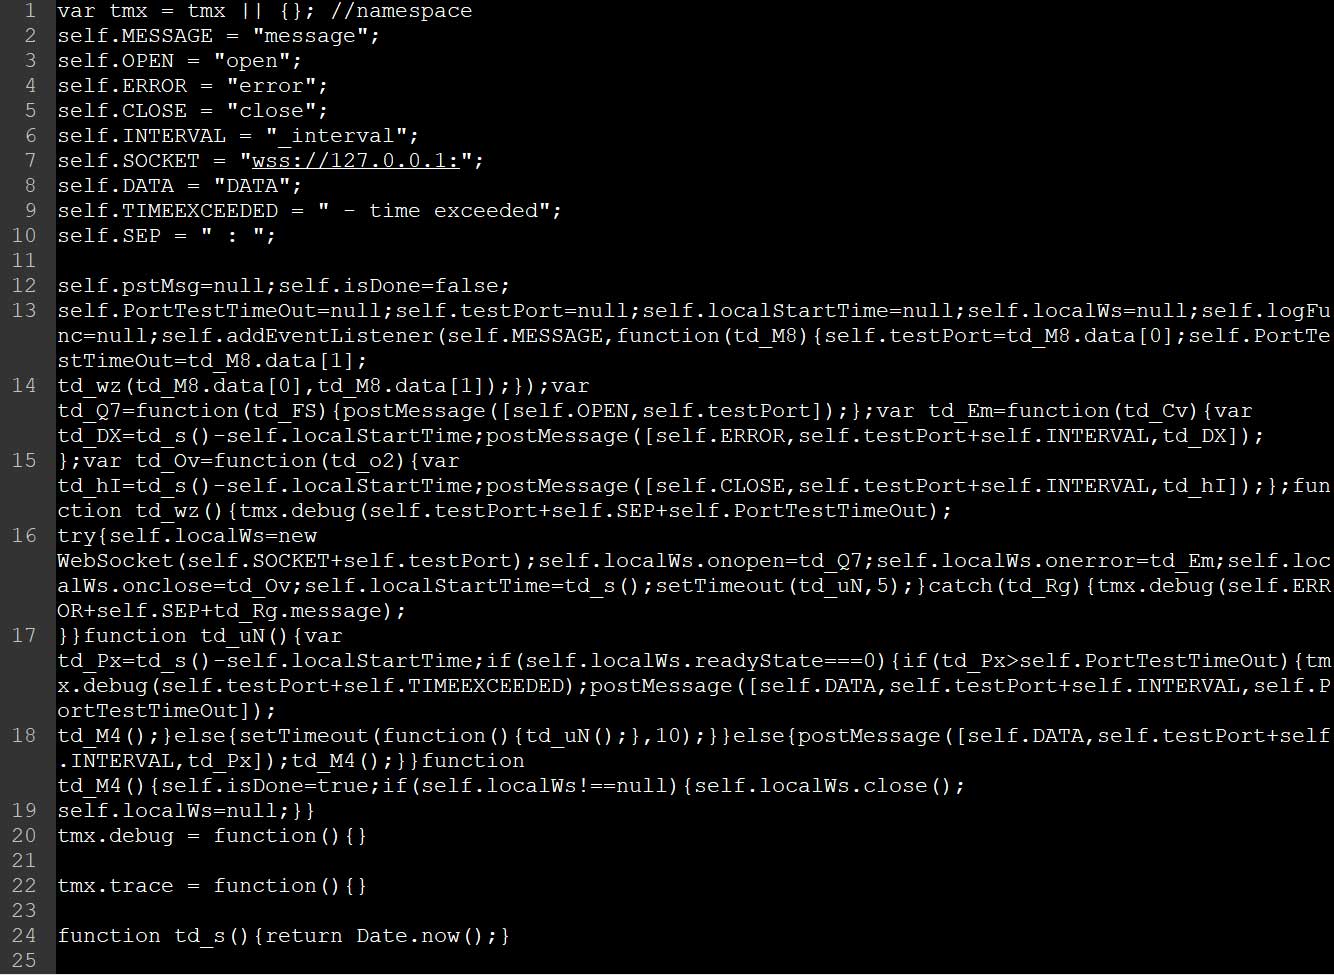
Исследователи выяснили, что в общей сложности онлайн-площадка проверяет 14 разных портов. Этот процесс происходит при каждом посещении сайта eBay.com, а непосредственное участие в нём принимает специальный скрипт — check.js.


Сканирование портов происходит с помощью WebSocket — скрипт подключается к 127.0.0.1 по специально заданному порту.


По словам компании Nullsweep, чья команда первой сообщила о странном поведении eBay.com, при использовании системы Linux веб-сайт не запускает check.js. Таким образом, можно сделать вывод, что интернет-площадку интересуют лишь инструменты удалённого доступа для систем Windows.

Специалисты предположили, что сканирование портов проводится с целью выявить скомпрометированные компьютеры, которые злоумышленники используют для осуществления мошеннических действий на eBay.com.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru