



eBay.com сканирует порты Windows, чтобы выявить мошенническую активность

eBay.com сканирует порты Windows, чтобы выявить мошенническую активность

eBay.com сканирует порты Windows, чтобы выявить мошенническую активность

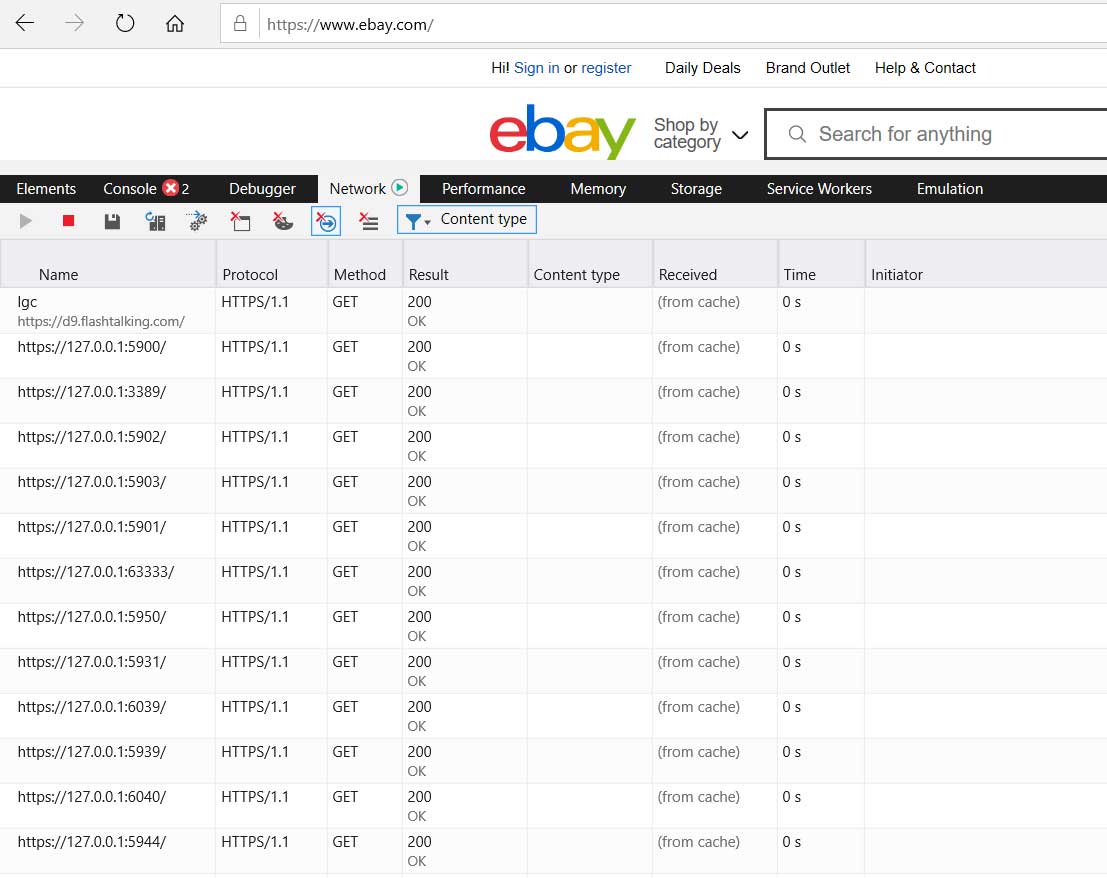
Исследователи обратили внимание, что при посещении сайта eBay.com специальный скрипт «прощупывает» порты компьютера посетителя. Судя по всему, популярный интернет-магазин пытается детектировать активные приложения для удалённого доступа.

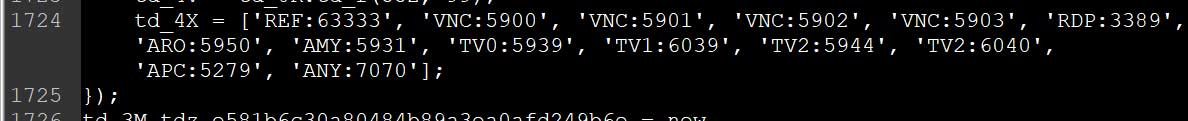
Большинство сканируемых eBay портов связано с популярными инструментами, используемыми для удалённого доступа к компьютеру. Среди них Windows Remote Desktop, VNC, TeamViewer, Ammy Admin и прочие.

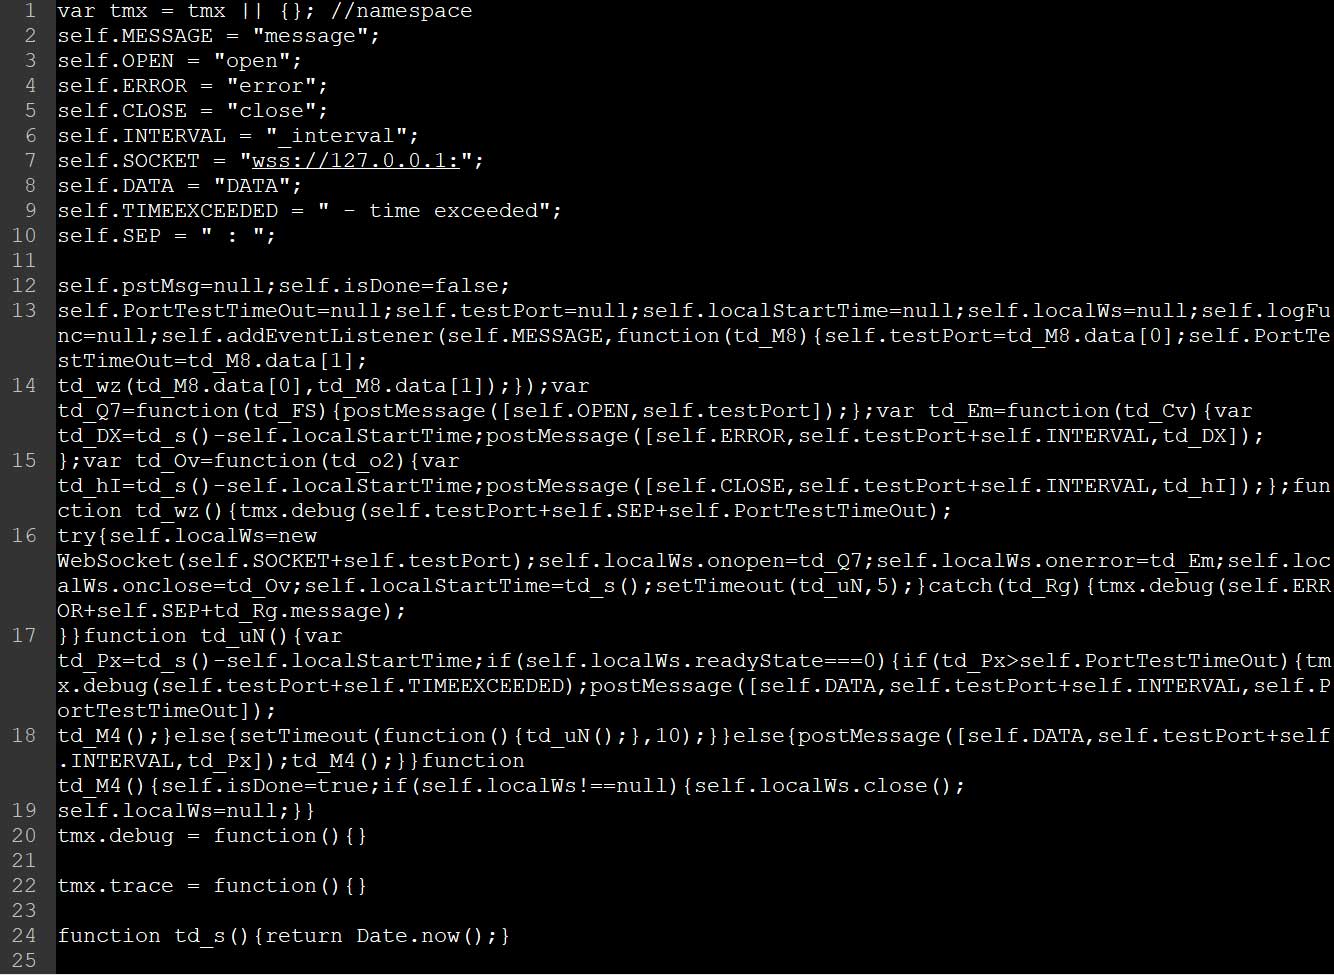
Исследователи выяснили, что в общей сложности онлайн-площадка проверяет 14 разных портов. Этот процесс происходит при каждом посещении сайта eBay.com, а непосредственное участие в нём принимает специальный скрипт — check.js.


Сканирование портов происходит с помощью WebSocket — скрипт подключается к 127.0.0.1 по специально заданному порту.


По словам компании Nullsweep, чья команда первой сообщила о странном поведении eBay.com, при использовании системы Linux веб-сайт не запускает check.js. Таким образом, можно сделать вывод, что интернет-площадку интересуют лишь инструменты удалённого доступа для систем Windows.

Специалисты предположили, что сканирование портов проводится с целью выявить скомпрометированные компьютеры, которые злоумышленники используют для осуществления мошеннических действий на eBay.com.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru