



В Украине пойман киберпреступник, продававший миллиарды учётных данных

В Украине пойман киберпреступник, продававший миллиарды учётных данных

В Украине пойман киберпреступник, продававший миллиарды учётных данных

Служба безопасности Украины (СБУ) задержала киберпреступника, известного под псевдонимом Sanix. Его обвиняют в продаже «миллиардов украденных учётных данных» на хакерских форумах и в каналах Telegram.

Правоохранители арестовали предполагаемого преступника в Ивано-Франковске. На данный момент в интересах следствия настоящее имя «хакера» не раскрывается.

Однако уже известно, что у пользователя под ником Sanix за плечами богатая история активности на форумах, посвящённых киберпреступной тематике. Впервые Sanix «засветился» на одной из таких площадок в 2018 году.

Злоумышленник выступал посредником при продаже украденных у пользователей учётных данных. Другими словами, Sanix собирал фигурировавшую в утечках информацию, похищенную у взломанных компаний, а затем компилировал большие списки имён пользователей и паролей.

После этого обвиняемый перепродавал данные другим киберпреступникам: группам спамеров, взломщикам аккаунтов, операторам ботнетов.

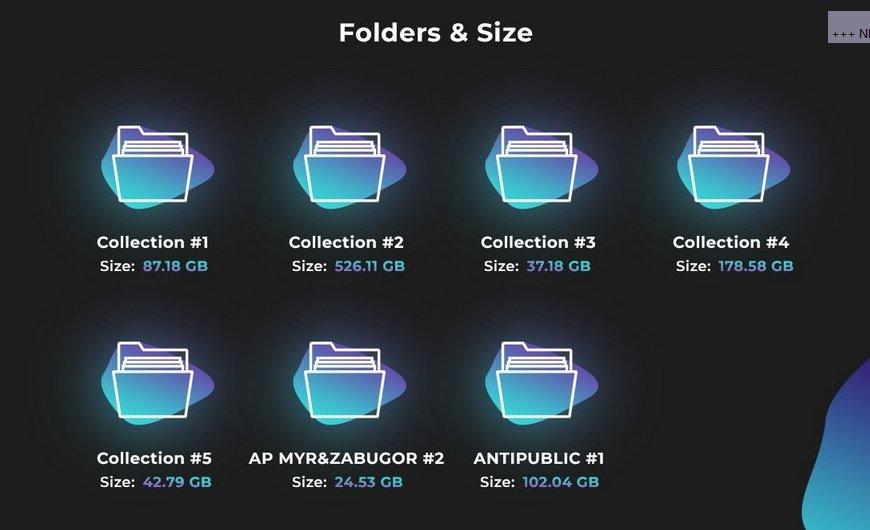
В Telegram данный персонаж действовал под именем Sanixer. В мессенджере он слил базы под именами Collection #1, #2, #3, #4, #5, Antipublic, содержащие миллионы уникальных связок «имя пользователя-пароль».

Согласно пресс-релизу СБУ, правоохранители обнаружили базу Collection #1 на компьютере задержанного гражданина. Помимо учётных данных, товарищ хранил PIN-коды банковских карт, данные аккаунтов PayPal и криптовалютные кошельки.

Подпишитесь на новости

1,8 ТБ и вагон ошибок: как выгрузка с Яндекс Диска превратилась в квест

Пользователь «Яндекс Диска» решил сделать резервную копию 1,8 ТБ файлов, а также примерно 160 ГБ фотографий и получил приключение с ошибками API, зависшими загрузками и собственными скриптами.

По его словам, после октябрьских проблем с дата-центрами привычное скачивание папок через веб-интерфейс стало недоступно.

Подробности инженер Сергей Терёхин, известный как KenGuru66, описал  в собственном разборе на Хабре.

План был такой: rclone, сервер в Нидерландах, копия в Google Drive. Но стандартная аутентификация позволяла получить сведения о диске, а обращения к файлам возвращали ошибку 410. Доступ удалось наладить с другим OAuth-токеном.

Фотографии из безлимитной автозагрузки добавили веселья: для копирования через выбранный API их пришлось переместить в обычную папку. После этого они начали занимать место в тарифе. Более 30 тысяч снимков переносились около шести часов.

В выборке из 300 случайных файлов автор смог получить начало только 146. По важной папке с документами он скопировал и проверил по MD5 2315 файлов; ещё 3079 на момент публикации оставались недоступны.

Потерю данных автор не утверждает, он продолжает повторные загрузки. Скрипты опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru