



Русскоязычный хакер RedBear помогает выявлять бреши в коде вредоносов

Русскоязычный хакер RedBear помогает выявлять бреши в коде вредоносов

Русскоязычный хакер RedBear помогает выявлять бреши в коде вредоносов

Как и обычный легитимный софт, вредоносные программы тоже страдают от уязвимостей в коде. Иногда авторы специально «зашивают» в свои детища бэкдоры, а иногда это просто человеческий фактор и банальный баг. В любом случае киберпреступникам не помешает инструмент для поиска брешей. Так вот, такой инструмент существует.

Борцы с киберпреступностью часто ищут уязвимости в коде вредоносных программ, поскольку такие лазейки помогают им распутывать клубок, погружаясь в самое сердце вредоносной кампании, а также выходить на самих преступников.

И тут на выручку злоумышленникам приходят сервисы, с помощью которых можно проверить вредонос на наличие уязвимостей. Об одном из таких сервисов рассказал Брайан Кребс.

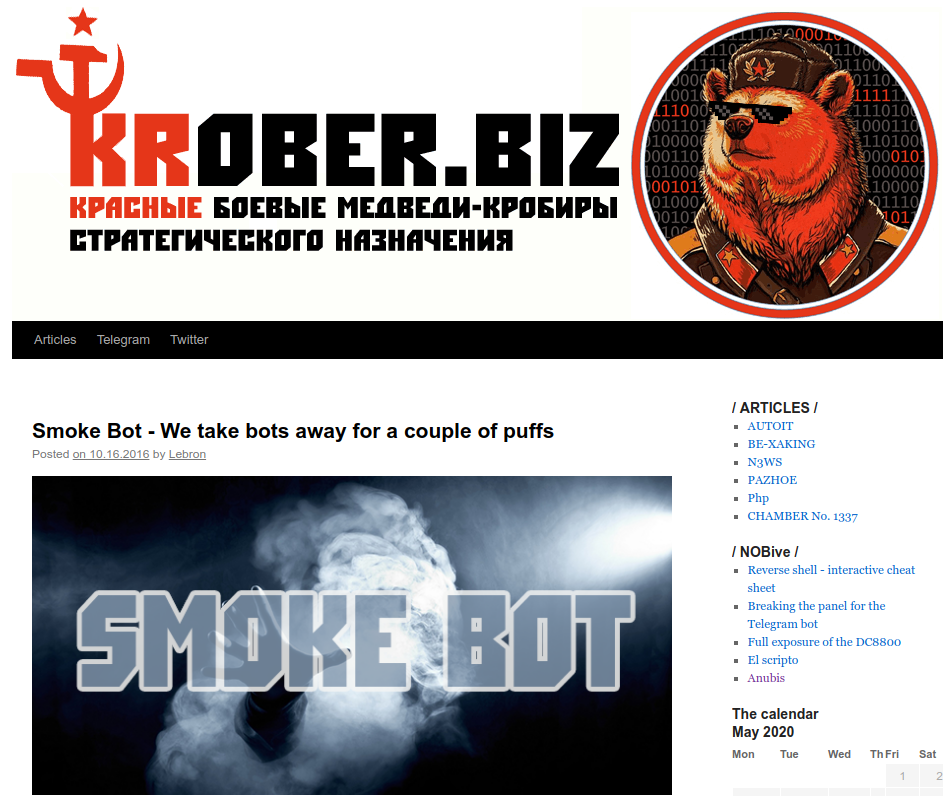
Соответствующие услуги предоставляет специалист, известный в Twitter под псевдонимом «RedBear», также администрирующий сайт Krober[.]biz

Сам RedBear в блоге регулярно пишет о дырах в популярных вредоносных инструментах. Как правило, ресурс Krober не публикует информацию о брешах до того, как автор вредоноса выпустит патч.

Помимо самих создателей зловредов, сервис RedBear поможет и тем, кто берёт их в аренду. На сайте Krober[.]biz можно найти массу статей, в которых описываются уязвимости, обнаруженные в серьёзных вредоносных инструментах.

По словам Кребса, сервисом управляет не только RedBear, но и другой знаменитый хакер, известный под псевдонимами «upO» и «Lebron».

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru