



Найден простой способ добраться до скрытых функций Microsoft Defender

Найден простой способ добраться до скрытых функций Microsoft Defender

Найден простой способ добраться до скрытых функций Microsoft Defender

У встроенного в Windows 10 антивируса Microsoft Defender есть множество дополнительных функций, которые спрятаны от глаз обычного пользователя. Получив доступ к этим настройкам, можно гибко кастомизировать защитное решение, поэтому будет полезно узнать, как добраться до скрытых возможностей.

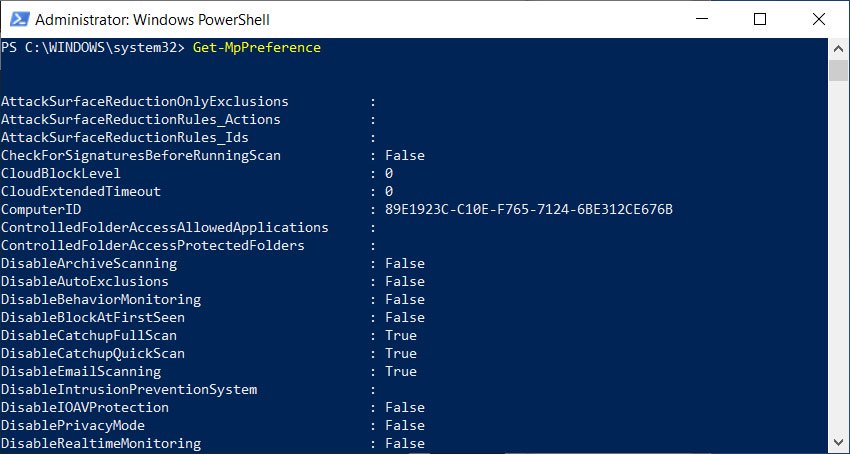
Чтобы просмотреть и сконфигурировать полный список настроек Microsoft Defender, пользователи Windows могут воспользоваться двумя командами PowerShell:

Get-MpPreference
Set-MpPreference

В этом случае сам список будет выглядеть следующим образом:

Далее можно использовать Set-MpPreference для настройки. Например, чтобы отключить функцию Behavior Monitoring в Microsoft Defender, можно выполнить следующую команду:

Set-MpPreference DisableBehaviorMonitoring True

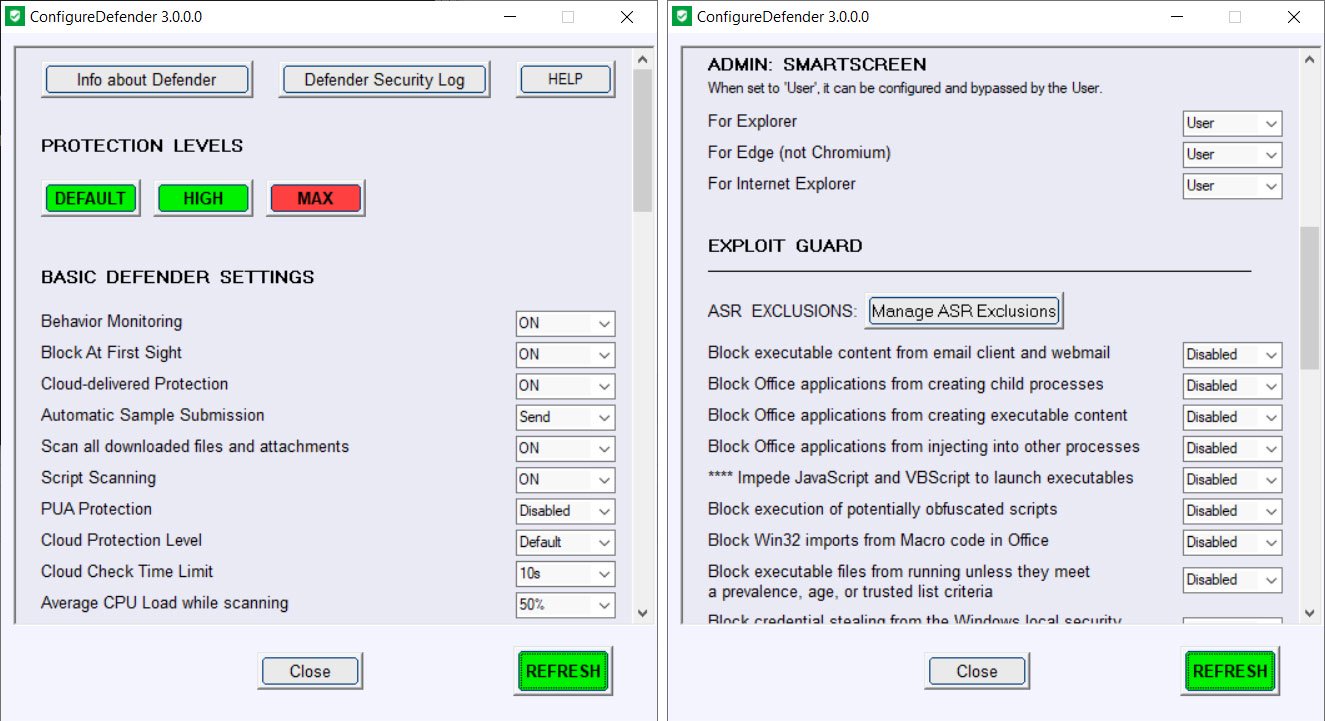
Но есть и другой, более лёгкий способ настроить скрытые возможности встроенной антивирусной программы. Инструмент ConfigureDefender, который является частью проекта Hard_Configurator, позволяет легко управлять спрятанными функциями.

ConfigureDefender предоставляет графический пользовательский интерфейс, с помощью которого можно с лёгкостью просматривать и настраивать возможности Microsoft Defender.

Документацию к этому инструменту можно найти на этой странице (PDF).

Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru