



Новая Bluetooth-уязвимость угрожает современным смартфонам, ноутбукам

Новая Bluetooth-уязвимость угрожает современным смартфонам, ноутбукам

Новая Bluetooth-уязвимость угрожает современным смартфонам, ноутбукам

Специалисты выявили новую уязвимость, затрагивающую, классическую версию протокола Bluetooth, используемого целым спектром современных девайсов: смартфонами, планшетами, ноутбуками и IoT-устройствами.

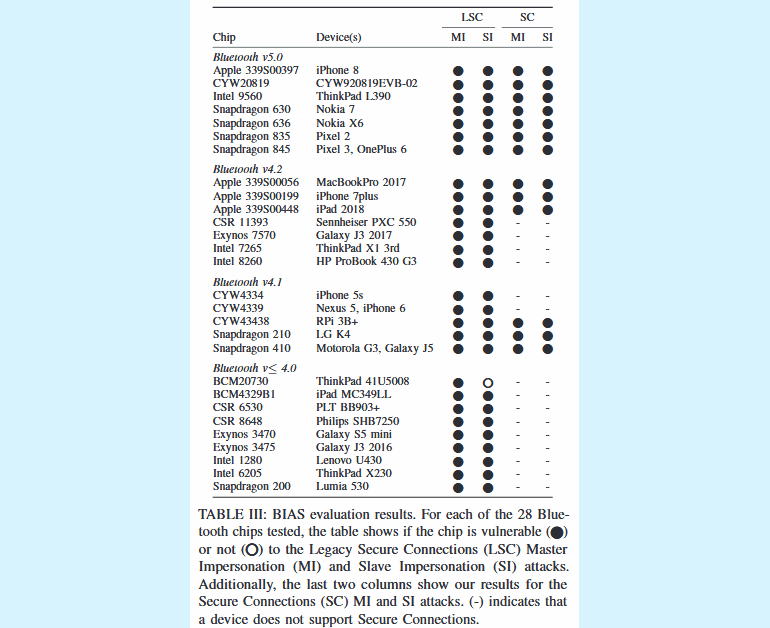
Проблема безопасности получила имя BIAS (акроним от Bluetooth Impersonation AttackS). По словам исследователей, под угрозой Bluetooth-протокол, известный как Basic Rate / Enhanced Data Rate, Bluetooth BR/EDR, Bluetooth Classic.

Если углубиться в детали, уязвимость кроется в способе обработки устройствами долгосрочного ключа. Этот ключ генерируется при первом создании пары, а впоследствии используется для повторного соединения без необходимости проходить процедуру создания пары повторно.

Эксперты утверждают, что в процессе аутентификации содержится баг. В результате атакующий может использовать эту лазейку для подмены заранее идентифицированного девайса. Другими словами, злоумышленнику не потребуется долгосрочный ключ для подключения к другому устройству.

В случае успешной эксплуатации BIAS преступник может получить контроль над другими девайсами, использующими протокол Bluetooth Classic.

По словам исследователей, они протестировали подобный сценарий атаки на популярных гаджетах вроде смартфонов (iPhone, Samsung, Google, Nokia, LG, Motorola), планшетов (iPad), ноутбуков (MacBook, HP Lenovo), наушников (Philips, Sennheiser) и однокристальных систем (Raspberry Pi, Cypress).

В официальном заявлении Bluetooth SIG сказано, что разработчики обновили спецификации, чтобы закрыть атакующим пути к даунгрейду протокола Bluetooth Classic.

Один клик администратора может отдать WordPress-сайт злоумышленнику

В ядре WordPress обнаружили цепочку уязвимостей Click2Shell, которая позволяет удалённо выполнить PHP-код на сервере без учётной записи атакующего. Для захвата сайта достаточно, чтобы авторизованный администратор открыл специально подготовленную ссылку.

Проблему нашёл исследователь pwn.ai Паулос Йибело. Согласно техническому отчёту, WordPress по-разному обрабатывал один и тот же параметр ссылки предпросмотра темы.

API каталога очищал значение и находил легитимную тему, а JavaScript в браузере администратора вставлял исходную строку в jQuery-селектор без должного экранирования.

В результате подготовленный URL заставлял интерфейс WordPress самостоятельно нажать кнопку установки. Администратор при этом не выбирал ни «Установить», ни «Активировать», а тема оставалась неактивной и внешне сайт продолжал работать как обычно.

Для полноценного RCE исследователи добавили второй компонент — уязвимую тему Mobile Repair Zone 2.5.4 из официального каталога. Во время предпросмотра WordPress загружал её PHP-код, после чего небезопасный AJAX-обработчик позволял скачать и выполнить произвольный плагин.

Дальше атакующий мог читать wp-config.php, красть ключи и данные БД, менять файлы, создавать администраторов и внедрять скрипты. Атака не является полностью автоматической: ссылку должен открыть вошедший в систему администратор.

Роли Author и Editor нужных полномочий не имеют. Доставить URL можно через целевой фишинг или уже существующую XSS-уязвимость.

WordPress закрыл дыру в версии 7.1.1 и выпустил патчи для поддерживаемых старых веток. Поскольку подробности и PoC уже опубликованы, откладывать обновление нельзя. Временной страховкой может стать DISALLOW_FILE_MODS, запрещающий установку тем и плагинов, но нормальное лекарство всё то же — патч.

RSS: Новости на портале Anti-Malware.ru