



Экс-Symantec выпустил бесплатный инструмент для выявления Twitter-ботов

Экс-Symantec выпустил бесплатный инструмент для выявления Twitter-ботов

Экс-Symantec выпустил бесплатный инструмент для выявления Twitter-ботов

NortonLifeLock (бывший Symantec) на прошлой неделе выпустил бета-версию бесплатного расширения для браузеров, с помощью которого пользователи Twitter могут выявить ботов на этой социальной площадке.

Инструмент получил имя BotSight, в настоящее время его можно установить в браузеры Google Chrome, Brave и Firefox.

Разработчики также планируют создать соответствующее мобильное приложение и версию аддона, которая будет работать с Microsoft Edge.

По словам команды NortonLifeLock, BotSight использует модель машинного обучения для детектирования ботов в Twitter, при этом инструмент демонстрирует высокий процент точного выявления подобных аккаунтов.

В результате пользователи смогут отличить посты ботов в ленте, поиске и разделе с трендами. Чтобы выявить аккаунт-робот, BotSight анализирует более 20 особенностей учётной записи: имя, описание и скорость набора подписчиков.

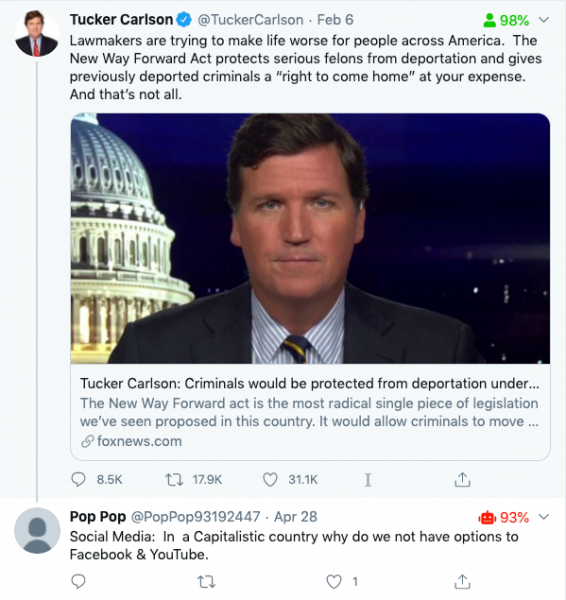
После установки расширения пользователи увидят рядом с аккаунтами проценты и иконки трёх цветов: зелёный, жёлтый и красный. С помощью этих индикаторов можно понять, насколько вероятно, что вы общаетесь с ботом (или читаете его твиты). Пример:

На сегодняшний день разработчики проанализировали более 100 000 аккаунтов и пришли к выводу, что около 5% твитов публикуются ботами.

Подпишитесь на новости

Хакер показал доступ к скрытому меню PS5 на прошивке 14.10

Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.

Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.

По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.


Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.

Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.

Что ж, Sony снова получила повод проверить защиту.

RSS: Новости на портале Anti-Malware.ru