



Взломавшие юристов вымогатели угрожают опубликовать грязное бельё Трампа

Взломавшие юристов вымогатели угрожают опубликовать грязное бельё Трампа

Взломавшие юристов вымогатели угрожают опубликовать грязное бельё Трампа

Неделю назад группировка, стоящая за распространением шифровальщика REvil (Sodinokibi), заявила, что ей удалось взломать юридическую контору Grubman Shire Meiselas & Sacks (GSMS), которая работает со звёздами мирового масштаба. Теперь стало известно о новых требованиях злоумышленников к GSMS.

Киберпреступники изначально требовали от юристов $42 миллиона, угрожая опубликовать конфиденциальную информацию, касающуюся знаменитых клиентов GSMS.

Представители компании подтвердили, что злоумышленники дали на размышление и уплату выкупа неделю. К слову, этот срок уже подошёл к концу.

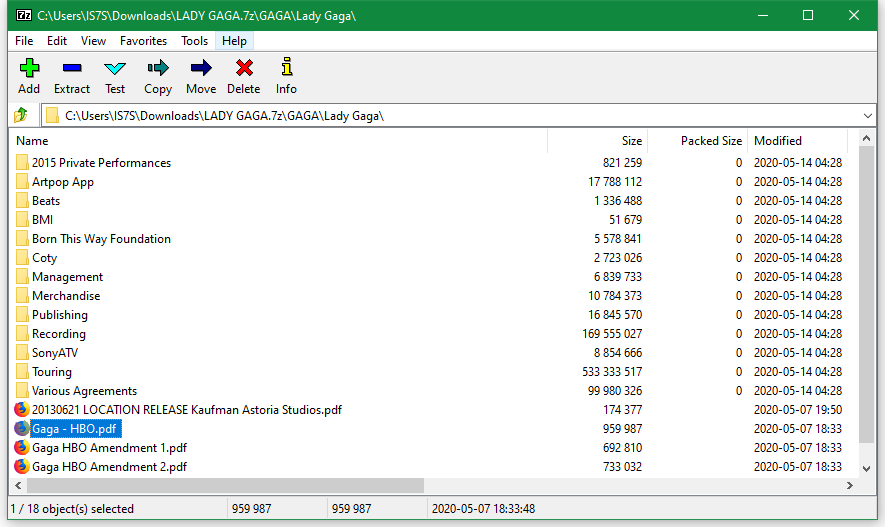
На днях операторы REvil опять напомнили о себе, сообщив, что GSMS согласилась выплатить только $365 000. Эта сумма совершенно не устроила вымогателей, поэтому они в ответ публиковали архив размером 2,4 Гб, содержащий юридические документы по делам Леди Гаги.

Однако это ещё не самое интересное. Киберпреступники обещают слить файлы, касающиеся нынешнего президента США Дональда Трампа.

«Сейчас вовсю идёт президентская гонка, а мы как раз нашли кучу грязного белья. Господин Трамп, если хотите остаться президентом, пните товарищей (взломанную юридическую фирму — прим. AM). В противном случае можете навсегда забыть о правлении страной», — пишут злоумышленники.

«Теперь обращаемся к голосующим гражданам: уверяем, что после публикации наших данных вы не захотите, чтобы Трамп оставался вашим президентом. Даём неделю на принятие решения».

Однако издание PageSix утверждает, что вымогатели блефуют, поскольку Дональд Трамп никогда не числился в списке клиентов GSMS.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru