



Взломавшие юристов вымогатели угрожают опубликовать грязное бельё Трампа

Взломавшие юристов вымогатели угрожают опубликовать грязное бельё Трампа

Взломавшие юристов вымогатели угрожают опубликовать грязное бельё Трампа

Неделю назад группировка, стоящая за распространением шифровальщика REvil (Sodinokibi), заявила, что ей удалось взломать юридическую контору Grubman Shire Meiselas & Sacks (GSMS), которая работает со звёздами мирового масштаба. Теперь стало известно о новых требованиях злоумышленников к GSMS.

Киберпреступники изначально требовали от юристов $42 миллиона, угрожая опубликовать конфиденциальную информацию, касающуюся знаменитых клиентов GSMS.

Представители компании подтвердили, что злоумышленники дали на размышление и уплату выкупа неделю. К слову, этот срок уже подошёл к концу.

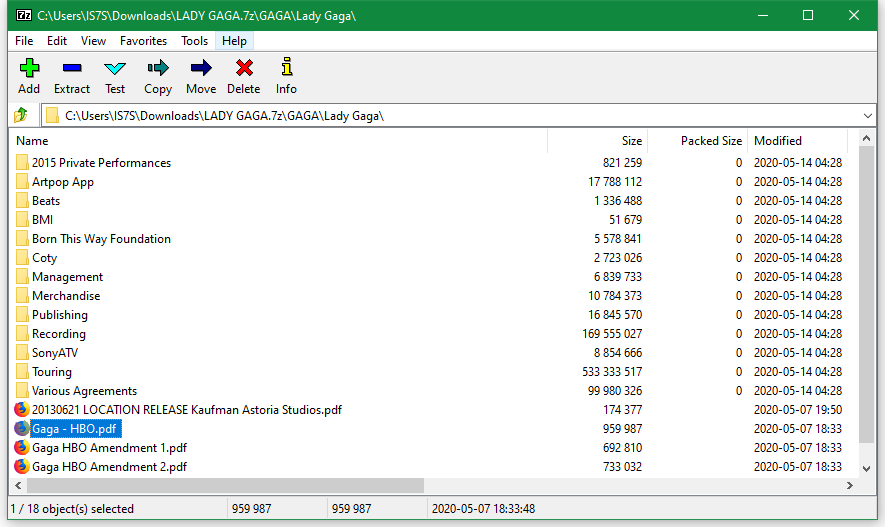
На днях операторы REvil опять напомнили о себе, сообщив, что GSMS согласилась выплатить только $365 000. Эта сумма совершенно не устроила вымогателей, поэтому они в ответ публиковали архив размером 2,4 Гб, содержащий юридические документы по делам Леди Гаги.

Однако это ещё не самое интересное. Киберпреступники обещают слить файлы, касающиеся нынешнего президента США Дональда Трампа.

«Сейчас вовсю идёт президентская гонка, а мы как раз нашли кучу грязного белья. Господин Трамп, если хотите остаться президентом, пните товарищей (взломанную юридическую фирму — прим. AM). В противном случае можете навсегда забыть о правлении страной», — пишут злоумышленники.

«Теперь обращаемся к голосующим гражданам: уверяем, что после публикации наших данных вы не захотите, чтобы Трамп оставался вашим президентом. Даём неделю на принятие решения».

Однако издание PageSix утверждает, что вымогатели блефуют, поскольку Дональд Трамп никогда не числился в списке клиентов GSMS.

Подпишитесь на новости

Хакер показал доступ к скрытому меню PS5 на прошивке 14.10

Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.

Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.

По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.


Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.

Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.

Что ж, Sony снова получила повод проверить защиту.

RSS: Новости на портале Anti-Malware.ru