



В Windows 10 2004 Microsoft улучшила защиту от нежелательных программ

В Windows 10 2004 Microsoft улучшила защиту от нежелательных программ

В Windows 10 2004 Microsoft улучшила защиту от нежелательных программ

Стало известно ещё об одной особенности готовящейся к выходу Windows 10 2004 (или May 2020 Update). В этой версии Microsoft уделила внимание детектированию нежелательных программ и более глубокому интегрированию этой функции в операционную систему.

Нежелательные программы (PUA или PUP) нельзя строго отнести к вредоносному софту, однако их часто ставят в один ряд со зловредами.

При этом за созданием нежелательных приложений могут стоять вполне легитимные организации, но доверие к разработчикам, как правило, такой софт всё же подрывает. В целом, конечно, PUA приносят скорее вред, чем пользу.

Встроенная в Windows антивирусная программа Microsoft Defender и раньше могла обнаружить и удалить нежелательные приложения, однако для этого требовалось вручную активировать соответствующую функцию (например, через групповые политики).

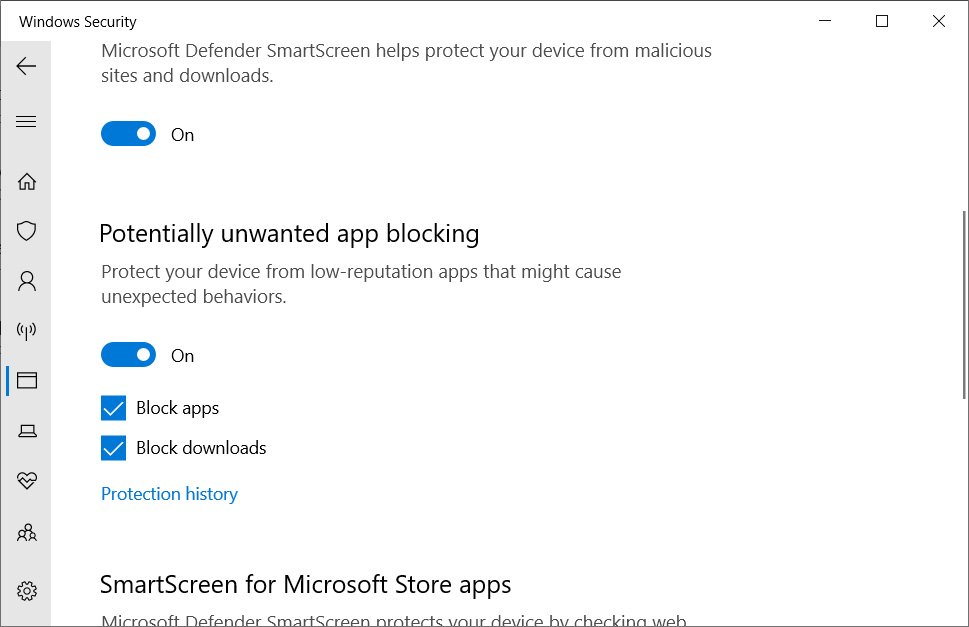
В предстоящем релизе Windows 10 2004 разработчики Microsoft решили добавить новую опцию, обеспечивающую защиту по репутационному принципу. В результате операционная система будет оценивать рейтинг того или иного приложения или сайта.

В этом разделе настроек также можно будет отдельно активировать блокировку потенциально опасных программ.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru