



Операторы Sodinokibi взломали юристов, обслуживающих Мадонну и Леди Гагу

Операторы Sodinokibi взломали юристов, обслуживающих Мадонну и Леди Гагу

Операторы Sodinokibi взломали юристов, обслуживающих Мадонну и Леди Гагу

Группа киберпреступников, распространяющая шифровальщик Sodinokibi, утверждает, что в ходе одной из операций ей удалось украсть гигабайты документов у юридической конторы Grubman Shire Meiselas & Sacks (GSMLaw). Особенность этого инцидента заключается в том, что среди клиентов GSMLaw есть всемирно известные люди.

В частности, согласно списку клиентов, GSMLaw обслуживает таких селебрити, как Крис Браун, Мадонна, Леди Гага, Ники Минаж, Элтон Джон, Тимбалэнд, Роберт Де Ниро, Ашер и U2.

Украшавшая документы группа киберпреступников угрожает опубликовать конфиденциальные сведения, если юридическая фирма не заплатит выкуп.

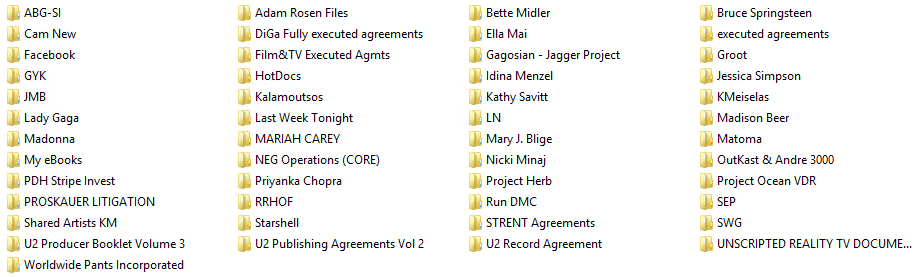
Стоящие за программой-вымогателем Sodinokibi злоумышленники опубликовали скриншот, на котором видны директории, содержащие украденные у GSMLaw файлы.

Также преступники привели выдержки из юридических соглашений, подписанных известными людьми (например, Кристиной Агилерой).

Общий объём полученных незаконным путём документов равен 756 Гб, среди них можно найти контракты, телефонные номера, адреса электронной почты, личные переписки и номера социального страхования.

Сегодня операторы Sodinokibi по праву признаются экспертами в области кибербезопасности одной из самых опасных киберпреступных групп.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru