



Хакер взломал GitHub-аккаунт Microsoft, выкрал 500 Гб внутренних данных

Хакер взломал GitHub-аккаунт Microsoft, выкрал 500 Гб внутренних данных

Хакер взломал GitHub-аккаунт Microsoft, выкрал 500 Гб внутренних данных

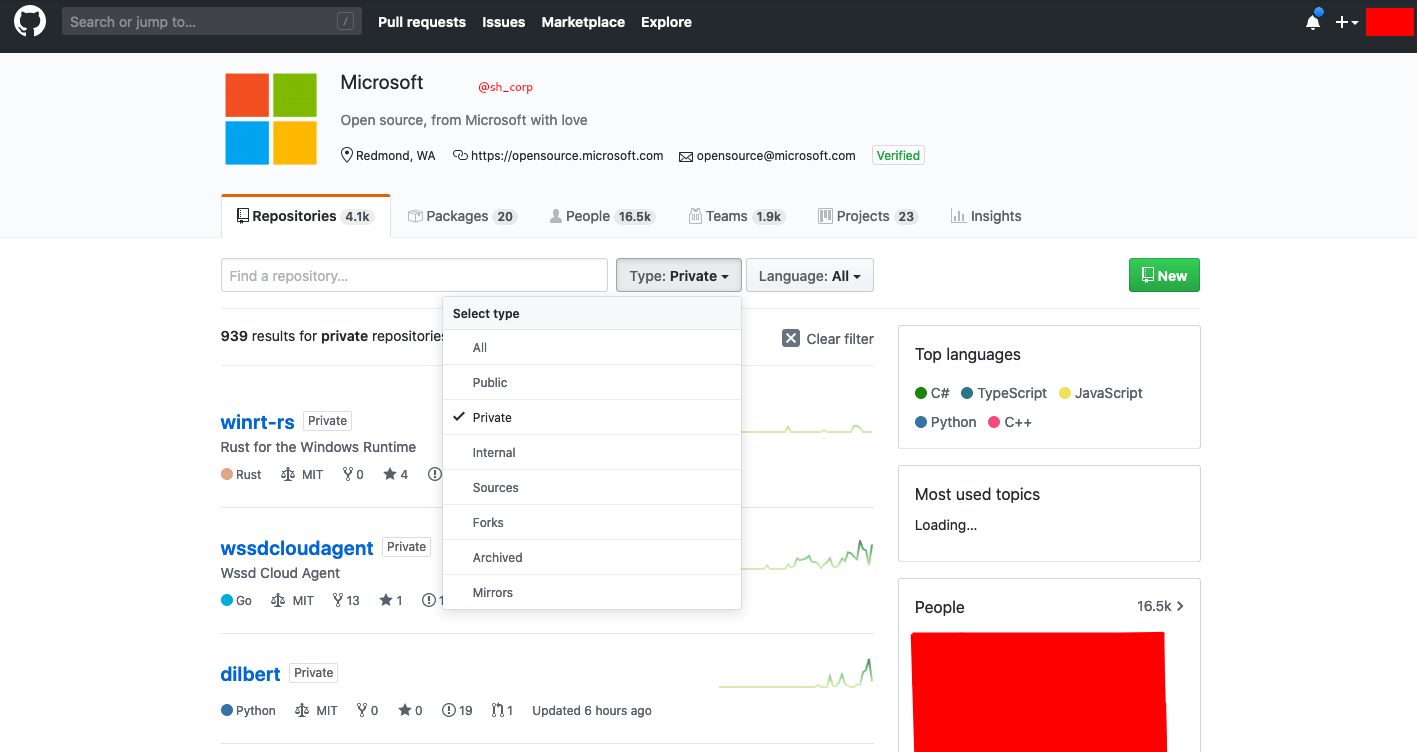
Некая группа киберпреступников, действующая под псевдонимом Shiny Hunters, утверждает, что ей удалось выкрасть 500 Гб данных из личного репозитория Microsoft на GitHub. Инцидент, предположительно, произошёл в конце марта.

По словам Shiny Hunters, первым делом атакующие проникли в принадлежащий Microsoft GitHub-аккаунт, после чего получили полный доступ к «частным» репозиториям корпорации.

Далее злоумышленники загрузили 500 Гб данных, касающихся конфиденциальных проектов. Изначально участники Shiny Hunters хотели продать украденную информацию, однако позже решили опубликовать всё бесплатно.

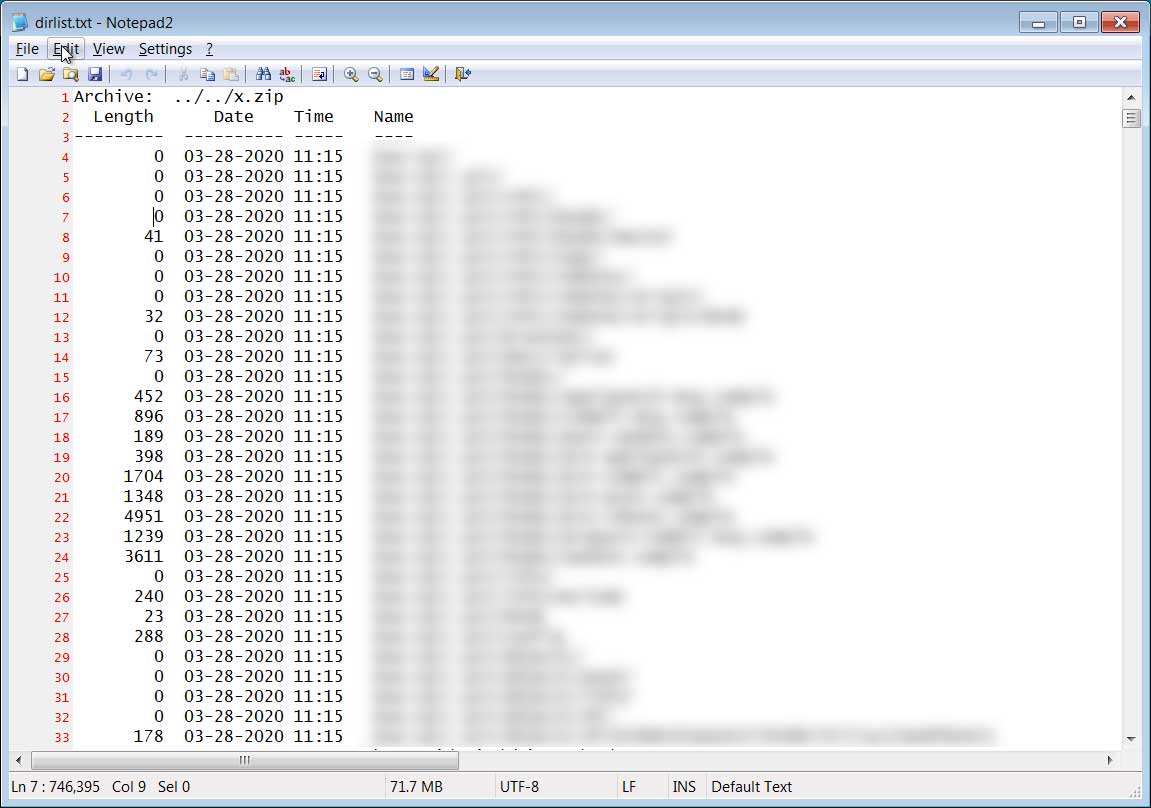
Исходя из временных меток на украденных файлах, взлом GitHub-аккаунта Microsoft произошёл 28 марта 2020 года.

Один из киберпреступников в разговоре с представителями BleepingComputer признался, что у него больше нет доступа к ранее скомпрометированной учётной записи.

В качестве пробника Shiny Hunters опубликовала на одном из хакерских форумов 1 Гб добытых файлов. Проанализировав эту порцию, исследователи сделали вывод, что злоумышленники выкрали в основном различные семплы кода, тестовые проекты и другие похожие данные.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru