



Хакер взломал GitHub-аккаунт Microsoft, выкрал 500 Гб внутренних данных

Хакер взломал GitHub-аккаунт Microsoft, выкрал 500 Гб внутренних данных

Хакер взломал GitHub-аккаунт Microsoft, выкрал 500 Гб внутренних данных

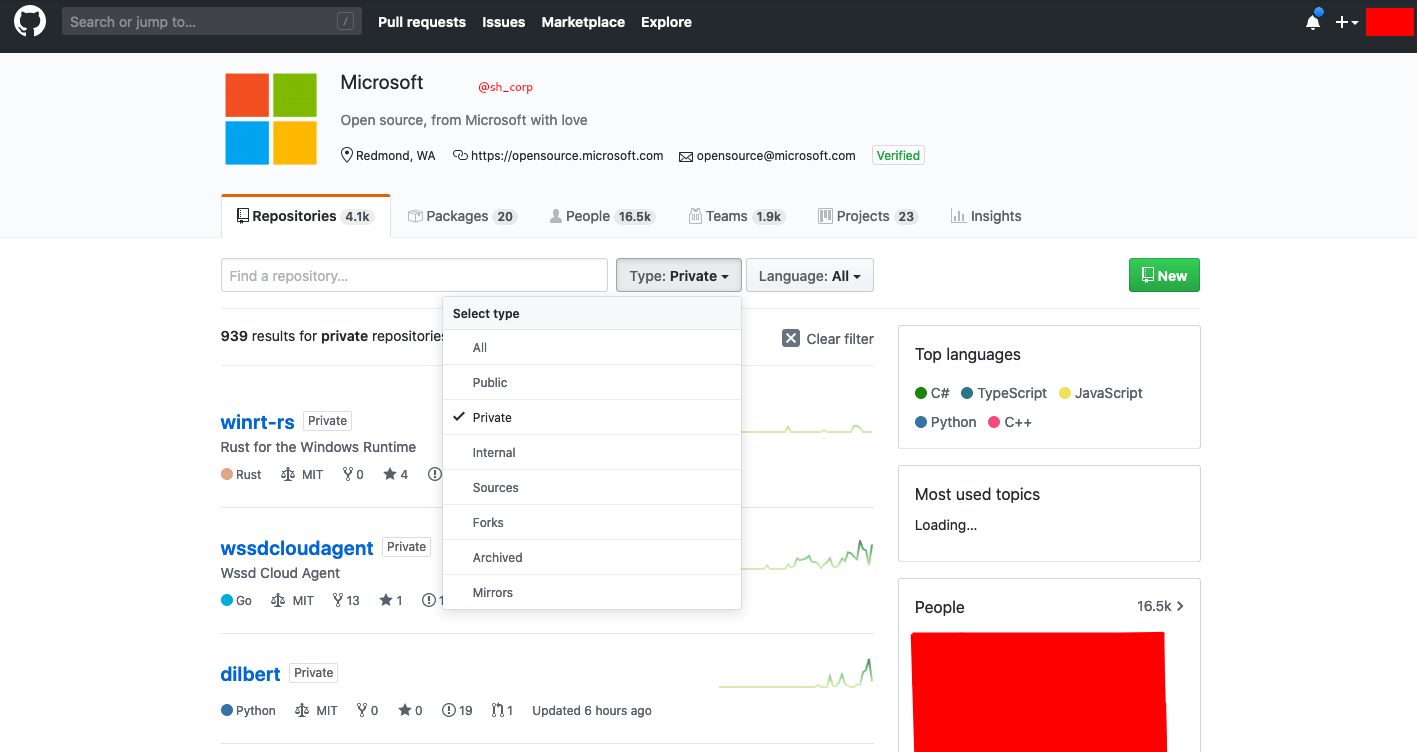
Некая группа киберпреступников, действующая под псевдонимом Shiny Hunters, утверждает, что ей удалось выкрасть 500 Гб данных из личного репозитория Microsoft на GitHub. Инцидент, предположительно, произошёл в конце марта.

По словам Shiny Hunters, первым делом атакующие проникли в принадлежащий Microsoft GitHub-аккаунт, после чего получили полный доступ к «частным» репозиториям корпорации.

Далее злоумышленники загрузили 500 Гб данных, касающихся конфиденциальных проектов. Изначально участники Shiny Hunters хотели продать украденную информацию, однако позже решили опубликовать всё бесплатно.

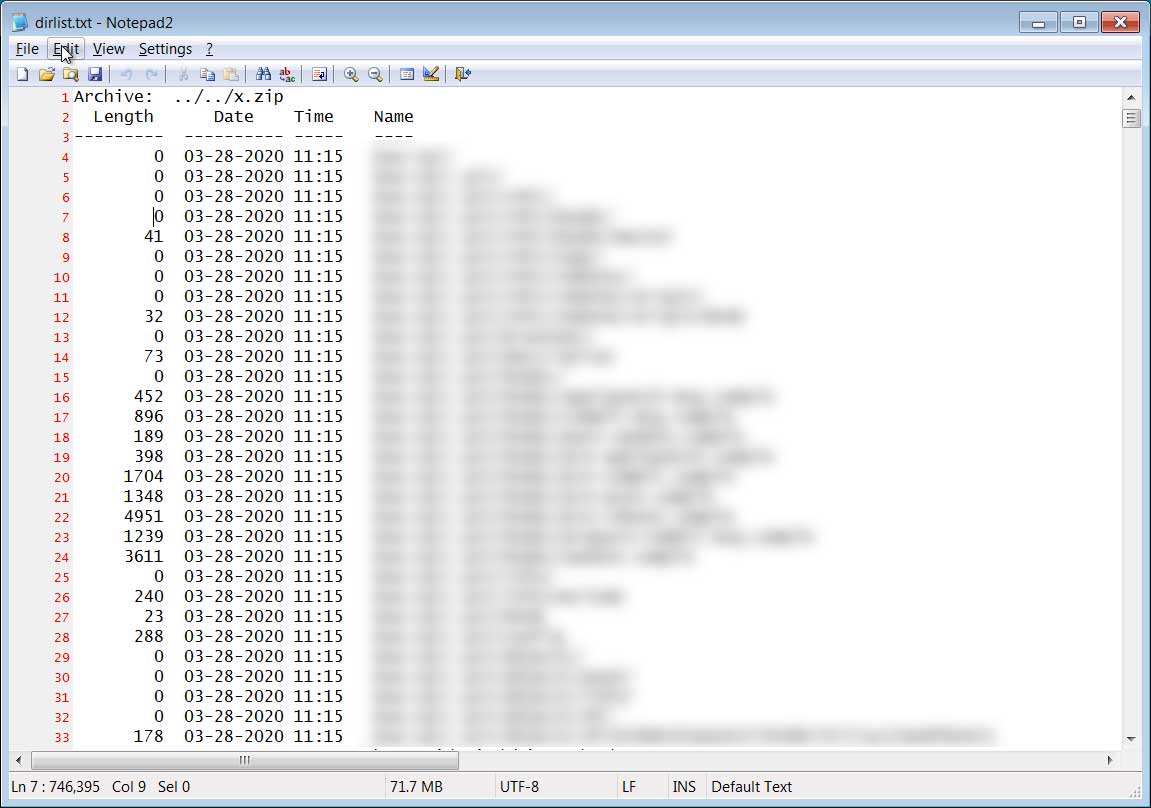
Исходя из временных меток на украденных файлах, взлом GitHub-аккаунта Microsoft произошёл 28 марта 2020 года.

Один из киберпреступников в разговоре с представителями BleepingComputer признался, что у него больше нет доступа к ранее скомпрометированной учётной записи.

В качестве пробника Shiny Hunters опубликовала на одном из хакерских форумов 1 Гб добытых файлов. Проанализировав эту порцию, исследователи сделали вывод, что злоумышленники выкрали в основном различные семплы кода, тестовые проекты и другие похожие данные.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru