



Microsoft предупредил о рассылках писем с вредоносными файлами ISO и IMG

Microsoft предупредил о рассылках писем с вредоносными файлами ISO и IMG

Microsoft предупредил о рассылках писем с вредоносными файлами ISO и IMG

Модели машинного обучения Microsoft, направленные на детектирование киберугроз, выявили множественные хакерские рассылки, посредством которых злоумышленники распространяют вредоносные образы дисков (файлы ISO и IMG).

Обнаруженная на прошлой неделе кампания использовала тему COVID-19, чтобы заставить пользователей загрузить и запустить вложения в виде файлов в формате ISO и IMG.

На площадке Twitter команда Microsoft поделилась информацией, согласно которой рассылаемые во вложении образы дисков несут троян удалённого доступа Remcos. Этот вредонос даёт атакующему полный контроль над устройством жертвы.

Злоумышленники старались охватить компании из разных сфер, расположенные по всему миру, поэтому запустили несколько спамерских кампаний.

Конечная цель операций киберпреступников пока неясна, однако специалисты считают, что атакующие планируют запустить в сетях организаций шифровальщик, выведать важные корпоративные учётные данные и заняться промышленным шпионажем.

Внимание команды Microsoft привлёк необычный формат вредоносных файлов, прикреплённых к электронным письмам. По словам экспертов, такое встречается довольно редко.

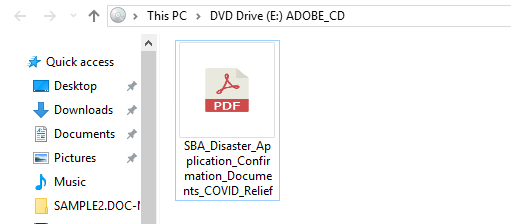
Внутри вредоносного образа содержится исполняемый файл, замаскированный под документ в формате PDF. Невнимательный сотрудник организации, пытаясь открыть такой документ, установит в систему троян Remcos.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru