



Microsoft предупредил о рассылках писем с вредоносными файлами ISO и IMG

Microsoft предупредил о рассылках писем с вредоносными файлами ISO и IMG

Microsoft предупредил о рассылках писем с вредоносными файлами ISO и IMG

Модели машинного обучения Microsoft, направленные на детектирование киберугроз, выявили множественные хакерские рассылки, посредством которых злоумышленники распространяют вредоносные образы дисков (файлы ISO и IMG).

Обнаруженная на прошлой неделе кампания использовала тему COVID-19, чтобы заставить пользователей загрузить и запустить вложения в виде файлов в формате ISO и IMG.

На площадке Twitter команда Microsoft поделилась информацией, согласно которой рассылаемые во вложении образы дисков несут троян удалённого доступа Remcos. Этот вредонос даёт атакующему полный контроль над устройством жертвы.

Злоумышленники старались охватить компании из разных сфер, расположенные по всему миру, поэтому запустили несколько спамерских кампаний.

Конечная цель операций киберпреступников пока неясна, однако специалисты считают, что атакующие планируют запустить в сетях организаций шифровальщик, выведать важные корпоративные учётные данные и заняться промышленным шпионажем.

Внимание команды Microsoft привлёк необычный формат вредоносных файлов, прикреплённых к электронным письмам. По словам экспертов, такое встречается довольно редко.

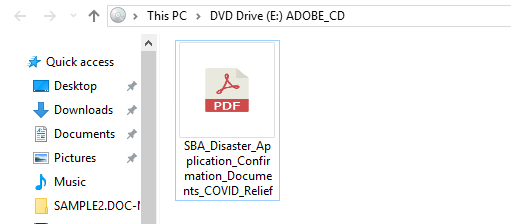
Внутри вредоносного образа содержится исполняемый файл, замаскированный под документ в формате PDF. Невнимательный сотрудник организации, пытаясь открыть такой документ, установит в систему троян Remcos.

Подпишитесь на новости

Россиян пугают штрафом в 50 тысяч рублей за реестр банковских карт

В соцсетях распространяют ложное сообщение о штрафе в 50 тысяч рублей за несвоевременную передачу данных в единый реестр банковских карт. Гражданам самостоятельно подавать такие сведения не нужно: информацию передают банки.

На недостоверную публикацию обратила внимание «Лапша Медиа». Проект также предполагает, что изображение с предупреждением создано с помощью ИИ, указывая на многочисленные ошибки и опечатки в тексте.

Единая система учёта платёжных карт действительно создаётся. Согласно разъяснению Банка России, до 1 сентября 2027 года банки должны передать в неё номера и виды действующих карт, а также ИНН владельцев. Оператором системы выступает НСПК.

С 1 сентября 2027 года банки начнут проверять общее количество карт клиента перед выдачей новой. Ограничение в 20 карт направлено против массового оформления карт для передачи мошенникам. 

При этом ранее выпущенные карты продолжат действовать, даже если их число превышает лимит: принудительно закрывать их не потребуется.

RSS: Новости на портале Anti-Malware.ru