



Использующих Skype удалённых сотрудников атакует новая фишинговая схема

Использующих Skype удалённых сотрудников атакует новая фишинговая схема

Использующих Skype удалённых сотрудников атакует новая фишинговая схема

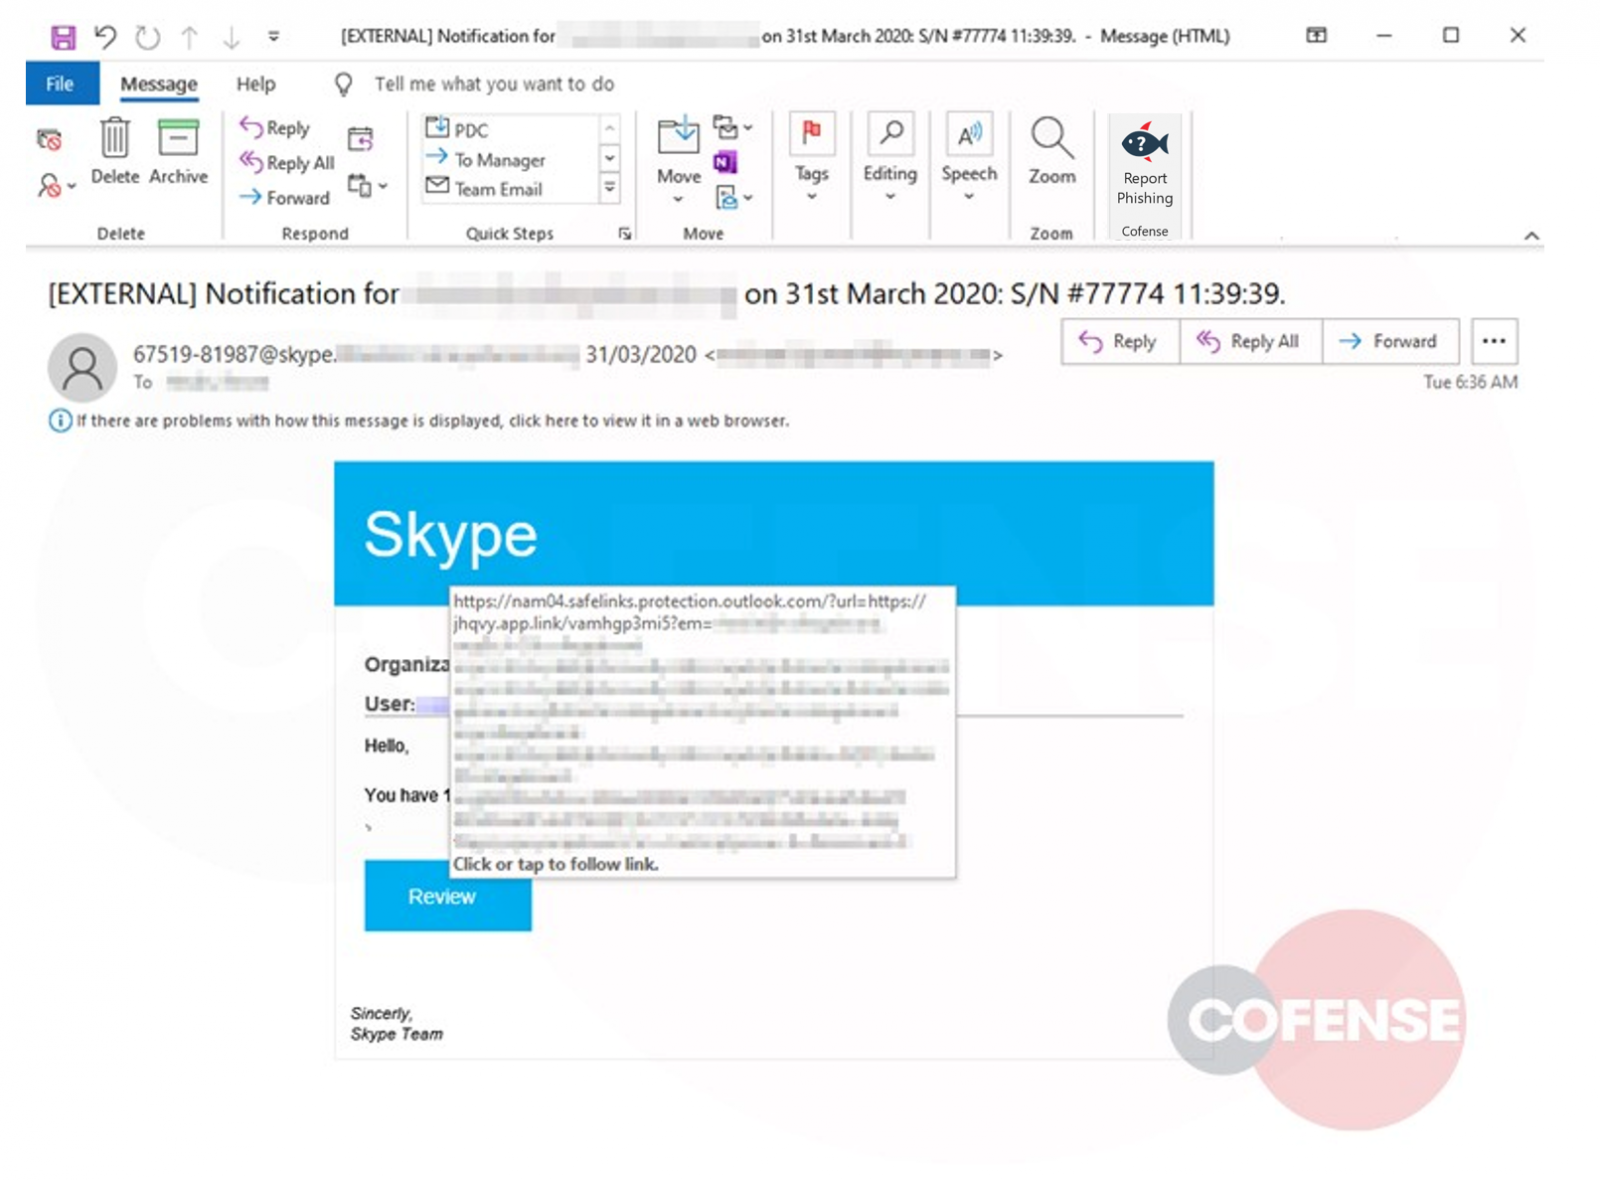
Киберпреступники организовали фишинговую кампанию, нацеленную на использующих Skype удалённых сотрудников. В ходе своих атак злоумышленники вводят людей в заблуждение с помощью фейковых уведомлений от сервиса для видеосвязи.

Другими словами, используется банальная социальная инженерия, однако этого достаточно, чтобы выманить учётные данные жертвы.

Всё происходит в тот момент, когда ничего не подозревающий пользователь переходит по ссылке в уведомлении и попадает на поддельную страницу для входа. На этой странице он должен ввести логин и пароль.

При этом, как отметили эксперты компании Cofense, новой фишинговой кампании удаётся как-то обходить защитные меры некоторых сервисов электронной почты.

Обратите внимание, что адрес отправителя поддельного уведомления от Skype выглядит вполне легитимно — «67519-81987@skype». На деле же надо понимать, что это скомпрометированный сторонний аккаунт.

Фейковая страница входа в учётную запись Skype расположена по адресу hxxps://skype-online0345[.]web[.]app, из чего можно сделать вывод, что злоумышленники используют gTLD-домен, которым управляет Google.

Нелишним будет напомнить, что любая введённая на этом сайте информация попадает прямиком в руки киберпреступников.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru