



Исходный код CS:GO слили на 4chan и торренты, Valve подтвердила утечку

Исходный код CS:GO слили на 4chan и торренты, Valve подтвердила утечку

Исходный код CS:GO слили на 4chan и торренты, Valve подтвердила утечку

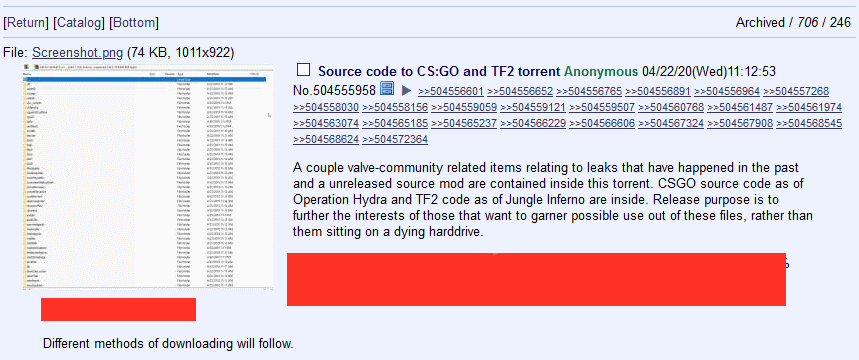
Компания Valve, разработчик популярных компьютерных игр, подтвердила утечку исходного кода двух крупных проектов — Counter-Strike: Global Offensive и Team Fortress 2. По словам представителей Valve, даже после этого инцидента пользователи могут спокойно играть, не переживая за безопасность своих данных.

Как известно на данный момент, исходный код игровых проектов просочился на 4chan, а также различные торрент-сайты, откуда его может скачать любой желающий.

Изначально утечка вызвала панику в сообществе геймеров, многие предполагали, что киберпреступники разработают эксплойты и взломают компьютеры любителей CS:GO и TF2.

Вице-президент Valve по маркетингу поспешил успокоить пользователей, заявив, что компания не нашла ни единой причины переживать за безопасность и конфиденциальность игроков.

Также представитель разработчиков игр подчеркнул, что Valve расследует утечку, в связи с чем просит пользователей сообщить всё, что им известно относительно этого инцидента.

Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru