



Исходный код CS:GO слили на 4chan и торренты, Valve подтвердила утечку

Исходный код CS:GO слили на 4chan и торренты, Valve подтвердила утечку

Исходный код CS:GO слили на 4chan и торренты, Valve подтвердила утечку

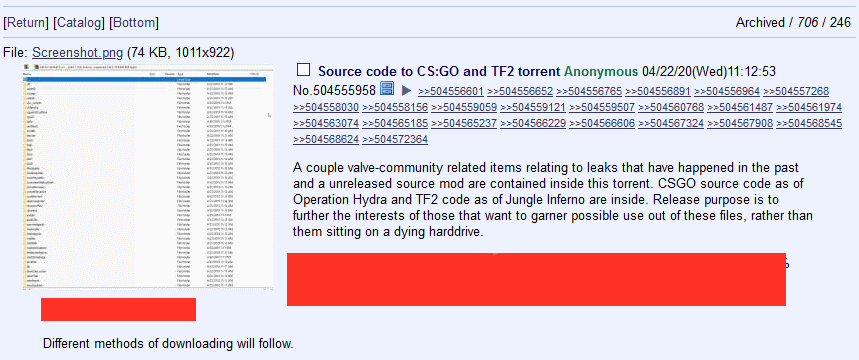
Компания Valve, разработчик популярных компьютерных игр, подтвердила утечку исходного кода двух крупных проектов — Counter-Strike: Global Offensive и Team Fortress 2. По словам представителей Valve, даже после этого инцидента пользователи могут спокойно играть, не переживая за безопасность своих данных.

Как известно на данный момент, исходный код игровых проектов просочился на 4chan, а также различные торрент-сайты, откуда его может скачать любой желающий.

Изначально утечка вызвала панику в сообществе геймеров, многие предполагали, что киберпреступники разработают эксплойты и взломают компьютеры любителей CS:GO и TF2.

Вице-президент Valve по маркетингу поспешил успокоить пользователей, заявив, что компания не нашла ни единой причины переживать за безопасность и конфиденциальность игроков.

Также представитель разработчиков игр подчеркнул, что Valve расследует утечку, в связи с чем просит пользователей сообщить всё, что им известно относительно этого инцидента.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru