



Эксперт выявил ещё одну APT-группу в деле об утечке Shadow Brokers и АНБ

Эксперт выявил ещё одну APT-группу в деле об утечке Shadow Brokers и АНБ

Эксперт выявил ещё одну APT-группу в деле об утечке Shadow Brokers и АНБ

Три года назад загадочная группа хакеров, известная как Shadow Brokers, опубликовала набор инструментов для взлома, что в каком-то смысле навсегда изменило цифровое пространство. Теперь исследователь в области кибербезопасности нашёл упоминание новой APT-группы в деле об утечке 2017 года.

Получивший название «Lost in Translation» набор включает десятки хакерских инструментов и эксплойтов, украденных у Агентства национальной безопасности (АНБ) США. Многие полагают, что Запад использовал эти инструменты для взлома других стран.

Одним из самых известных эксплойтов из этого набора является ETERNALBLUE, стоявший за атаками таких крупных вредоносов, как WannaCry и NotPetya.

Однако теперь исследователи обратили внимание ещё на один интересный файл, фигурировавший в утечке Shadow Brokers. Речь о «sigs.py», который расценивают как очень ценный элемент кибершпионажа.

Этот файл, как считают специалисты, представляет собой обычный вредоносный сканер, которым АНБ пользовалось для идентификации посторонних APT-групп во взломанных системах. Sigs.py содержит 44 сигнатуры для выявления хакерских инструментов, которыми пользуются другие киберпреступные группировки.

Спустя несколько лет три сигнатуры файла всё ещё остаются неопознанными — эксперты не могут приписать их ни к одному известному хакерскому инструменту.

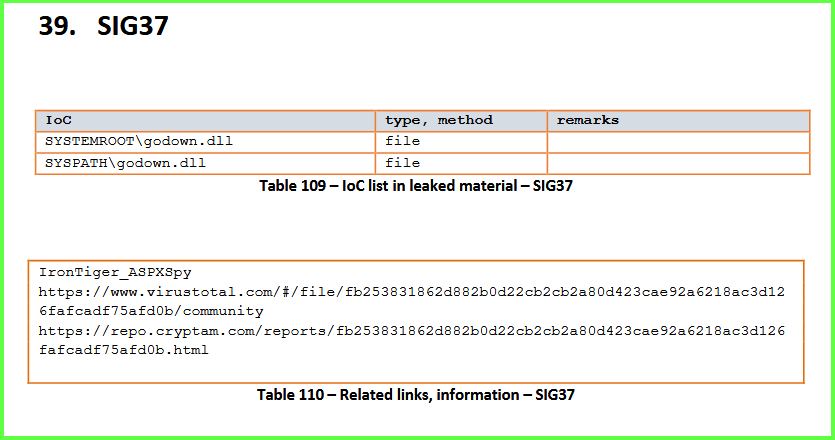
Тем не менее на онлайн-саммите OPCDE один из специалистов распознал сигнатуру под номером 37. Немного подправив её, он смог связать часть кода с китайской кибершпионской группой Iron Tiger (PDF).

Открытие принадлежит Хуану Андресу Герреро, бывшему сотруднику «Лаборатории Касперского» и Google. Специалист планирует опубликовать больше подробностей в отчёте, который выйдет на этой неделе. Также приводим ниже видеозапись саммита, на котором выступал Герреро.

Подпишитесь на новости

Apple объяснила глобальный сбой App Store и iCloud внутренним обновлением

Вечером 17 ноября по московскому времени у Apple произошел масштабный сбой. Не работали или работали с ошибками App Store, Apple Music, Apple Pay, вход в iCloud и Apple ID, почта iCloud, сайт iCloud.com и служба поддержки AppleCare.

Больше всего жалоб поступало из США, но проблемы возникли у пользователей по всему миру. Причину сбоя Apple назвала в заявлении для Bloomberg.

По словам компании, неполадки вызвало внутреннее обновление. Версию о кибератаке Apple исключила. Подробностей компания не раскрыла. Обновление затронуло и внутренние системы: инструменты сотрудников и работу розничных магазинов.

Первой на странице состояния систем Apple появилась проблема с AppleCare, около 19:15 по московскому времени. Через полчаса там отметили сбой App Store.

Мониторинговый проект NetBlocks сообщил, что неполадки международные и не связаны с ограничениями интернета в отдельных странах. К утру 18 ноября по московскому времени Apple отметила все проблемы как устраненные.

Сбой Apple стал очередным в серии крупных технических инцидентов в США за последние дни. Перед этим сбои затронули авиадиспетчерскую связь, из-за чего по всей стране останавливали вылеты, системы Microsoft и Агентство национальной безопасности. Госсекретарь США Марко Рубио заявил, что у властей нет признаков связи между этими инцидентами или участия враждебных сил.

RSS: Новости на портале Anti-Malware.ru