



Эксперт выявил ещё одну APT-группу в деле об утечке Shadow Brokers и АНБ

Эксперт выявил ещё одну APT-группу в деле об утечке Shadow Brokers и АНБ

Эксперт выявил ещё одну APT-группу в деле об утечке Shadow Brokers и АНБ

Три года назад загадочная группа хакеров, известная как Shadow Brokers, опубликовала набор инструментов для взлома, что в каком-то смысле навсегда изменило цифровое пространство. Теперь исследователь в области кибербезопасности нашёл упоминание новой APT-группы в деле об утечке 2017 года.

Получивший название «Lost in Translation» набор включает десятки хакерских инструментов и эксплойтов, украденных у Агентства национальной безопасности (АНБ) США. Многие полагают, что Запад использовал эти инструменты для взлома других стран.

Одним из самых известных эксплойтов из этого набора является ETERNALBLUE, стоявший за атаками таких крупных вредоносов, как WannaCry и NotPetya.

Однако теперь исследователи обратили внимание ещё на один интересный файл, фигурировавший в утечке Shadow Brokers. Речь о «sigs.py», который расценивают как очень ценный элемент кибершпионажа.

Этот файл, как считают специалисты, представляет собой обычный вредоносный сканер, которым АНБ пользовалось для идентификации посторонних APT-групп во взломанных системах. Sigs.py содержит 44 сигнатуры для выявления хакерских инструментов, которыми пользуются другие киберпреступные группировки.

Спустя несколько лет три сигнатуры файла всё ещё остаются неопознанными — эксперты не могут приписать их ни к одному известному хакерскому инструменту.

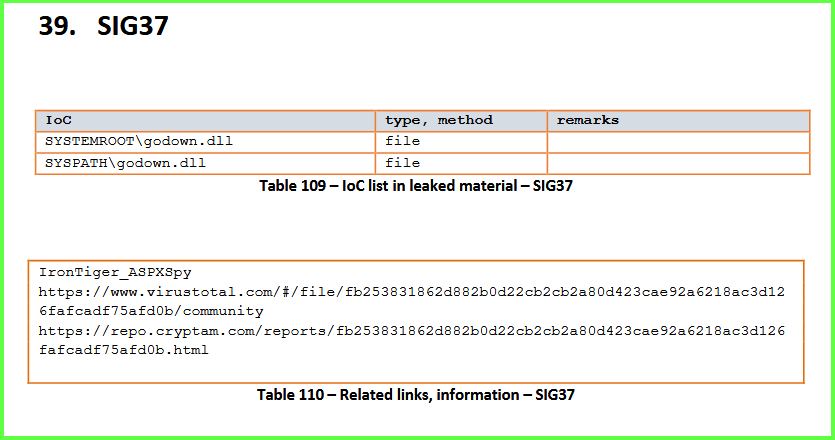
Тем не менее на онлайн-саммите OPCDE один из специалистов распознал сигнатуру под номером 37. Немного подправив её, он смог связать часть кода с китайской кибершпионской группой Iron Tiger (PDF).

Открытие принадлежит Хуану Андресу Герреро, бывшему сотруднику «Лаборатории Касперского» и Google. Специалист планирует опубликовать больше подробностей в отчёте, который выйдет на этой неделе. Также приводим ниже видеозапись саммита, на котором выступал Герреро.

Подпишитесь на новости

Шереметьево прорабатывает посадку на самолет через мессенджер МАКС

Аэропорт Шереметьево вместе с Минтрансом и разработчиками мессенджера МАКС прорабатывает возможность использовать приложение при посадке пассажиров на самолет. Об этом на Транспортной неделе рассказал заместитель генерального директора аэропорта по информационным технологиям Дмитрий Ильин.

Его слова приводит NEWS.ru. Проект пока находится на стадии обсуждения, сроков Ильин не назвал.

В долгосрочных планах аэропорта применение МАКСА на международных рейсах.

«С точки зрения долгосрочных перспектив, конечно, в далеких планах это и пограничный контроль, то есть международные перевозки, и применение мессенджера МАКС», — сказал Ильин.

Идею использовать МАКС для посадки раньше озвучивал Андрей Никитин. В июне, на старте эксперимента с посадкой по биометрии в Шереметьево, он как глава Минтранса говорил, что в перспективе проходить на борт можно будет через МАКС по QR-коду.

Осенью Никитин сообщил, что Минтранс рассматривает цифровое удостоверение личности Max ID для посадки на самолеты и поезда.

Эксперимент с посадкой по биометрии продлится до 1 апреля 2027 года. Сейчас он работает на рейсах «Аэрофлота» между Москвой и Санкт-Петербургом. Пассажиры, которые не хотят пользоваться биометрией, по-прежнему проходят на борт по документам.

RSS: Новости на портале Anti-Malware.ru