



Эксперт выявил ещё одну APT-группу в деле об утечке Shadow Brokers и АНБ

Эксперт выявил ещё одну APT-группу в деле об утечке Shadow Brokers и АНБ

Эксперт выявил ещё одну APT-группу в деле об утечке Shadow Brokers и АНБ

Три года назад загадочная группа хакеров, известная как Shadow Brokers, опубликовала набор инструментов для взлома, что в каком-то смысле навсегда изменило цифровое пространство. Теперь исследователь в области кибербезопасности нашёл упоминание новой APT-группы в деле об утечке 2017 года.

Получивший название «Lost in Translation» набор включает десятки хакерских инструментов и эксплойтов, украденных у Агентства национальной безопасности (АНБ) США. Многие полагают, что Запад использовал эти инструменты для взлома других стран.

Одним из самых известных эксплойтов из этого набора является ETERNALBLUE, стоявший за атаками таких крупных вредоносов, как WannaCry и NotPetya.

Однако теперь исследователи обратили внимание ещё на один интересный файл, фигурировавший в утечке Shadow Brokers. Речь о «sigs.py», который расценивают как очень ценный элемент кибершпионажа.

Этот файл, как считают специалисты, представляет собой обычный вредоносный сканер, которым АНБ пользовалось для идентификации посторонних APT-групп во взломанных системах. Sigs.py содержит 44 сигнатуры для выявления хакерских инструментов, которыми пользуются другие киберпреступные группировки.

Спустя несколько лет три сигнатуры файла всё ещё остаются неопознанными — эксперты не могут приписать их ни к одному известному хакерскому инструменту.

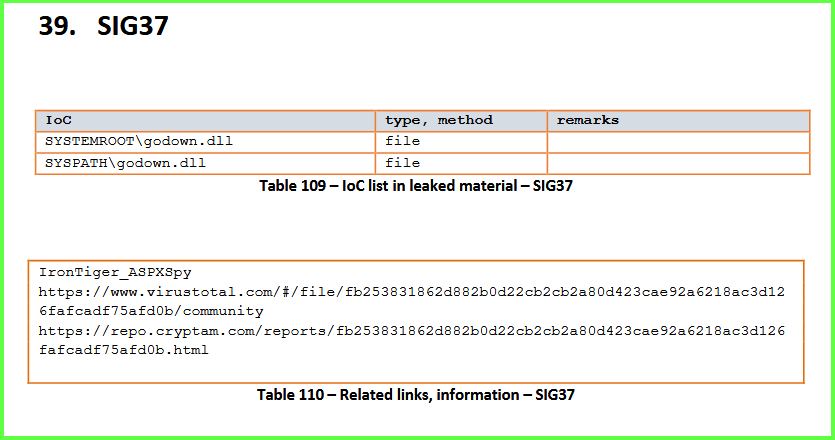
Тем не менее на онлайн-саммите OPCDE один из специалистов распознал сигнатуру под номером 37. Немного подправив её, он смог связать часть кода с китайской кибершпионской группой Iron Tiger (PDF).

Открытие принадлежит Хуану Андресу Герреро, бывшему сотруднику «Лаборатории Касперского» и Google. Специалист планирует опубликовать больше подробностей в отчёте, который выйдет на этой неделе. Также приводим ниже видеозапись саммита, на котором выступал Герреро.

Подпишитесь на новости

VPN и защита от DDoS за 1,3 млрд: суды и СИЗО свяжут защищенной сетью

Информационно-аналитический центр поддержки ГАС «Правосудие» ищет подрядчика для обслуживания сетевой и вычислительной инфраструктуры системы. Начальная цена контракта составляет до 1,32 млрд рублей. Закупку разместили на портале госзакупок 3 ноября, победителя выберут 20 ноября, а услуги нужно оказывать с 1 декабря 2026 года по 30 июня 2027 года.

Подробности технического задания разобрал CNews. ГАС «Правосудие» объединяет федеральные суды общей юрисдикции, арбитражные суды и органы Судебного департамента.

К сети также подключены объекты ФСИН, включая следственные изоляторы и колонии, а еще ЦОД Роскомнадзора и собственный ЦОД заказчика.

Основу услуги составляет корпоративная сеть IP VPN на MPLS-инфраструктуре исполнителя. Не менее половины объектов должны подключаться по оптоволокну, для ЦОД нужен резервный канал по другому маршруту.

Данные между объектами шифруются сертифицированными средствами криптозащиты, а исполнитель отвечает за учет ключей и уничтожение скомпрометированных.

Отдельным пунктом идет защита от DDoS-атак мощностью до 20 Гбит/с как минимум для 128 IPv4-адресов. При атаке трафик можно перенаправить в центр очистки.

В контракт также входят доступ в интернет, удаленное администрирование маршрутизаторов и коммутаторов, поддержка ведомственной телефонии и видеосвязи.

Подрядчик должен разместить оборудование заказчика в стороннем дата-центре, где поместятся не менее 34 телекоммуникационных шкафов. На перевозку техники с площадки на улице Бутлерова и монтаж отводится не больше 10 дней.

Доступность канала до ЦОД заказчика должна составлять не менее 99,9%, для остальных объектов не менее 99,44%. Без замены оборудования связь нужно восстанавливать за 4 часа, при обрыве кабеля допускается до трех рабочих дней.

RSS: Новости на портале Anti-Malware.ru