



Новый COVID-вредонос CoronaLocker блокирует загрузку Windows

Новый COVID-вредонос CoronaLocker блокирует загрузку Windows

Новый COVID-вредонос CoronaLocker блокирует загрузку Windows

Под видом программы для взлома Wi-Fi киберпреступники распространяют новый вредонос с темой коронавирусной инфекции COVID-19 — CoronaLocker. На этот раз это просто надоедливый зловред, который пытается заблокировать компьютер жертвы и параллельно вывести её из себя странными звуками.

По сути, эта вредоносная программа представляет собой классический скринлокер, блокирующий загрузку Windows на этапе входа в операционную систему. В результате работы CoronaLocker пользователь не может попасть на рабочий стол и взаимодействовать с программами.

Обнаружил новый скринлокер исследователь в области безопасности Макс Керстен. По словам специалиста, злоумышленники распространяют вредонос под видом программы для взлома Wi-Fi с именем «wifihacker.exe».

В процессе установки зловред извлекает множество VBS-файлов, обеспечивающих вместе надоедливые функциональные возможности CoronaLocker. Один из этих файлов — speakwh.vbs — использует синтез речи для постоянного повторения слова «coronavirus».

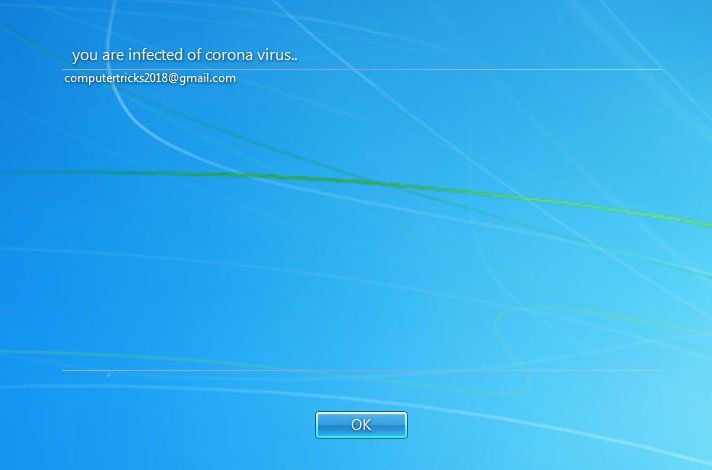
После установки вредоносная программа перезагружает компьютер и выводит сам блокировщик экрана, сообщающий: «вы заражены коронавирусом». Также злоумышленники приложили адрес электронной почты для связи — computertricks2018@gmail.com.

Затем скринлокер запрашивает код для разблокировки компьютер, однако пользователь может просто ввести туда сочетание букв vb и нажать «OK». С демонстрацией работы новой вредоносной программы можно ознакомиться на видео ниже.

Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru