


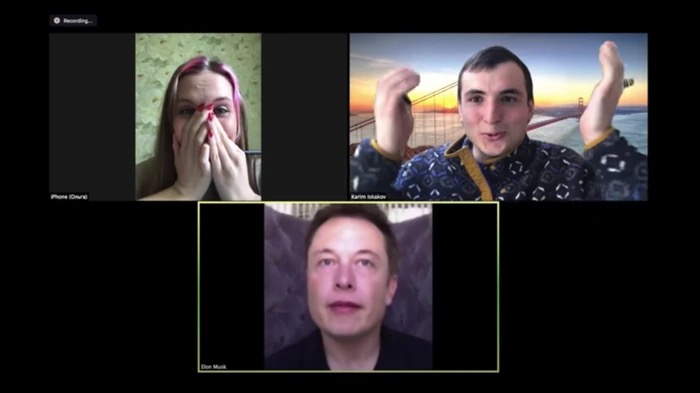

Программист подставил себе лицо Илона Маска в видеоконференциях Zoom

Программист подставил себе лицо Илона Маска в видеоконференциях Zoom

Программист подставил себе лицо Илона Маска в видеоконференциях Zoom

Технологии дипфейков стали настолько продвинутыми, что теперь позволяют подставить себе лицо любого человека в режиме реального времени. При этом выглядит всё до определённой степени реалистично. Такой трюк продемонстрировал недавно один из специалистов.

Программист Али Алиев использовал открытый исходный код «First Order Motion Model for Image Animation», который написали специалисты Трентского университета.

Как правило, для успешной замены лица нужно «скормить» алгоритму несколько фотографий человека, которым вы хотите представиться. Однако в этом случае разработка позволяет подстраивать изображение в режиме реального времени.

Алиев опубликовал на YouTube видео, на котором он подставил себе лицо Илона Маска, после чего принимал участие в различных видеоконференциях Zoom для демонстрации эффекта.

Глаза и голова двигаются вполне правдоподобно, что позволяет на несколько секунд ввести собеседников в заблуждение. После этого, если участники видеозвонка присмотрятся, они без сомнений различат подделку.

Алиев разместил программу на GitHub, назвав её «Avatarify». Для использования вам потребуются знания программирования и мощный игровой компьютер.

Недавно мы опубликовали статью «Технологии Deepfake как угроза информационной безопасности», в которой вы найдёте больше информации об этих способах.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru