



Апрельские обновления сломали полное сканирование в Windows Defender

Апрельские обновления сломали полное сканирование в Windows Defender

Апрельские обновления сломали полное сканирование в Windows Defender

Апрельский набор апдейтов для систем Windows продолжает преподносить сюрпризы. На этот раз стало известно о проблемах в работе Windows Defender после установки последних патчей. Баг приводит к вылету программы Windows Defender в процессе полного сканирования системы.

Первым о проблеме сообщил пользователь AskWoody. По его словам, после запуска полного сканирования Windows Defender внезапно начинал сбоить. При этом проверка показала, что быстрое сканирование проходит абсолютно нормально.

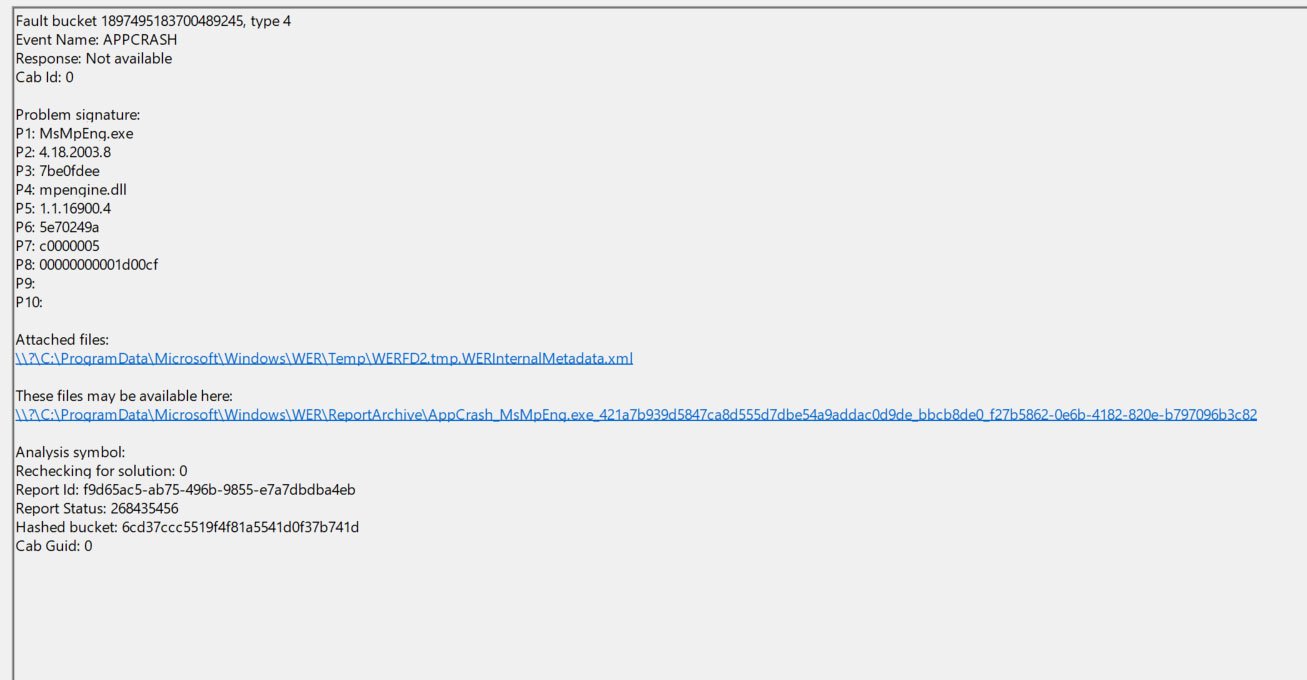
По какой-то причине служба Windows Defender Antivirus Service перестаёт отвечать после нескольких проверенных в режиме полного сканирования файлов. В результате в лог антивируса выводится куча ошибок.

Если просмотреть запись событий в Windows Defender, можно увидеть, что служба антивируса перестала отвечать и завершилась с ошибкой:

The Windows Defender Antivirus Service service terminated unexpectedly.  It has done this 1 time(s).  The following corrective action will be taken in 100 milliseconds: Run the configured recovery program.

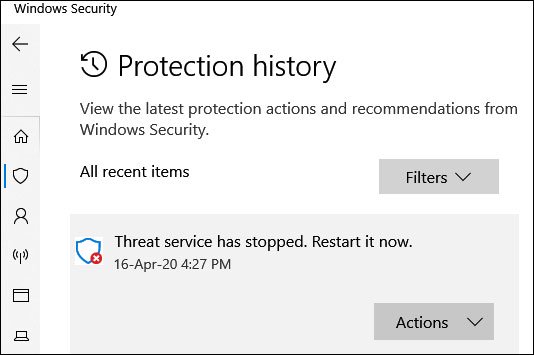
В настройках антивирусной программы появляется сообщение об остановке службы, которую можно перезапустить.

Одни из пользователей Reddit указал на одну из причин слоев — сканирование файлов с двумя точками в имени.

Microsoft выпустила версию 1.313.1687.0, в которой, по словам разработчиков, эта проблема устранена.

Напомним, что апрельские обновления также сломали работу написанных на VBA программ в Windows.

Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru