



Апрельские обновления сломали полное сканирование в Windows Defender

Апрельские обновления сломали полное сканирование в Windows Defender

Апрельские обновления сломали полное сканирование в Windows Defender

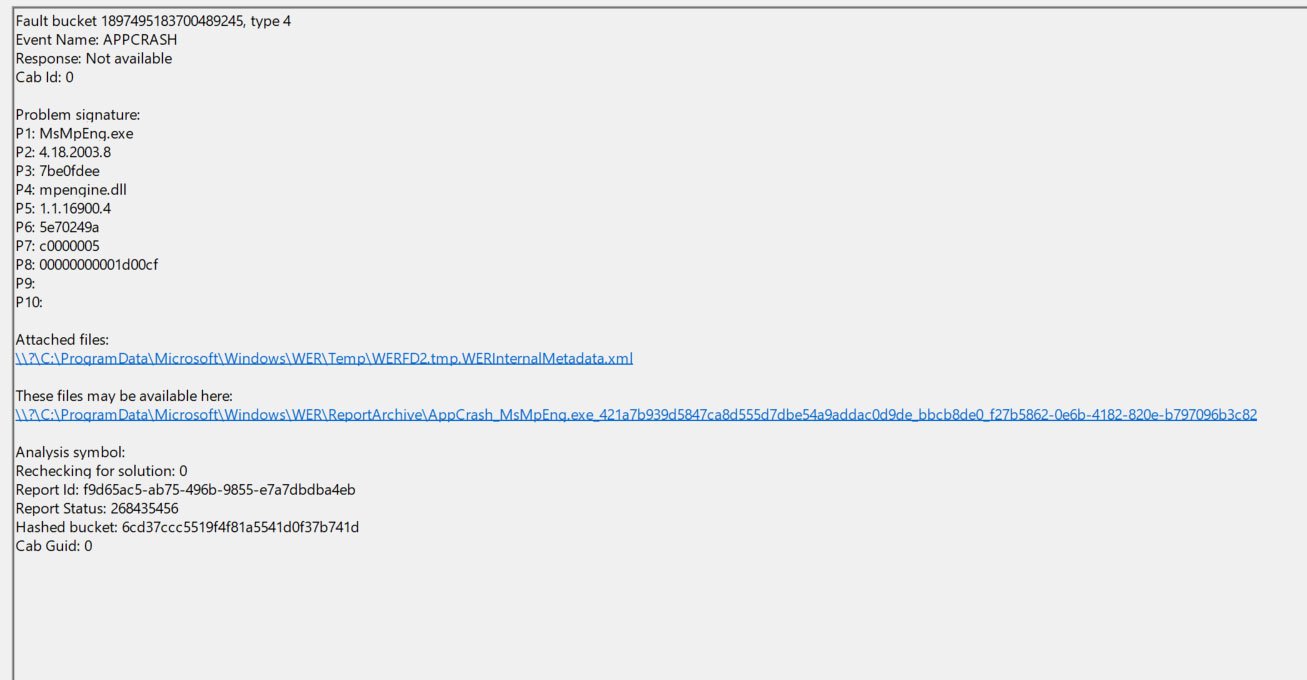
Апрельский набор апдейтов для систем Windows продолжает преподносить сюрпризы. На этот раз стало известно о проблемах в работе Windows Defender после установки последних патчей. Баг приводит к вылету программы Windows Defender в процессе полного сканирования системы.

Первым о проблеме сообщил пользователь AskWoody. По его словам, после запуска полного сканирования Windows Defender внезапно начинал сбоить. При этом проверка показала, что быстрое сканирование проходит абсолютно нормально.

По какой-то причине служба Windows Defender Antivirus Service перестаёт отвечать после нескольких проверенных в режиме полного сканирования файлов. В результате в лог антивируса выводится куча ошибок.

Если просмотреть запись событий в Windows Defender, можно увидеть, что служба антивируса перестала отвечать и завершилась с ошибкой:

The Windows Defender Antivirus Service service terminated unexpectedly.  It has done this 1 time(s).  The following corrective action will be taken in 100 milliseconds: Run the configured recovery program.

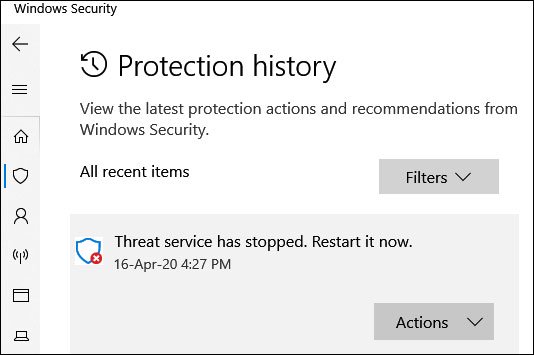
В настройках антивирусной программы появляется сообщение об остановке службы, которую можно перезапустить.

Одни из пользователей Reddit указал на одну из причин слоев — сканирование файлов с двумя точками в имени.

Microsoft выпустила версию 1.313.1687.0, в которой, по словам разработчиков, эта проблема устранена.

Напомним, что апрельские обновления также сломали работу написанных на VBA программ в Windows.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru