



Апрельские обновления Microsoft сломали VBA-программы в Windows

Апрельские обновления Microsoft сломали VBA-программы в Windows

Апрельские обновления Microsoft сломали VBA-программы в Windows

Последний набор обновлений, выпущенный Microsoft в апреле, может доставить неудобства пользователям VBA-программ. В частности, такой софт после установки апрельских патчей выдаёт ошибку при запуске.

По словам корпорации, проблема кроется в конкретном патче для уязвимости под идентификатором CVE-2020-0760, обнаруженной в Microsoft Office.

С помощью этой бреши потенциальный атакующий может удалённо выполнить код в системе жертвы.

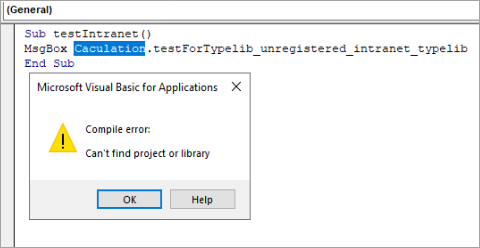
Пользователи и системные администраторы обратили внимание, что после установки апрельского набора обновлений некоторые написанные на VBA программы блокируются при запуске, выдавая ошибку «Compile error: Can't find project or library» (ошибка компиляции, невозможно найти проект или библиотеку).

В Microsoft отметили, что эта проблема затронула VBA-программы, использующие библиотеки (*.olb, *.tlb, *.dll), исполняемые файлы (*.exe) и элементы ActiveX (*.ocx).

Разработчики подчёркивают, что ошибка возникает при загрузке библиотек из недоверенных источников в интранете. Исправить это можно разблокировкой с помощью групповых политик.

Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru