



Операторы нового вайпера представляются известными ИБ-экспертами

Операторы нового вайпера представляются известными ИБ-экспертами

Операторы нового вайпера представляются известными ИБ-экспертами

Стоящие за распространением нового вайпера злоумышленники прикрываются двумя крупными именами в сфере кибербезопасности. В результате действия этого вредоноса компьютер пользователя блокируется ещё до загрузки операционной системы Windows.

Жертвами нового вайпера стали любители бесплатного и взломанного софта. Загружая «крякнутые» программы с соответствующих сайтов, невнимательные пользователи установили в систему деструктивное приложение.

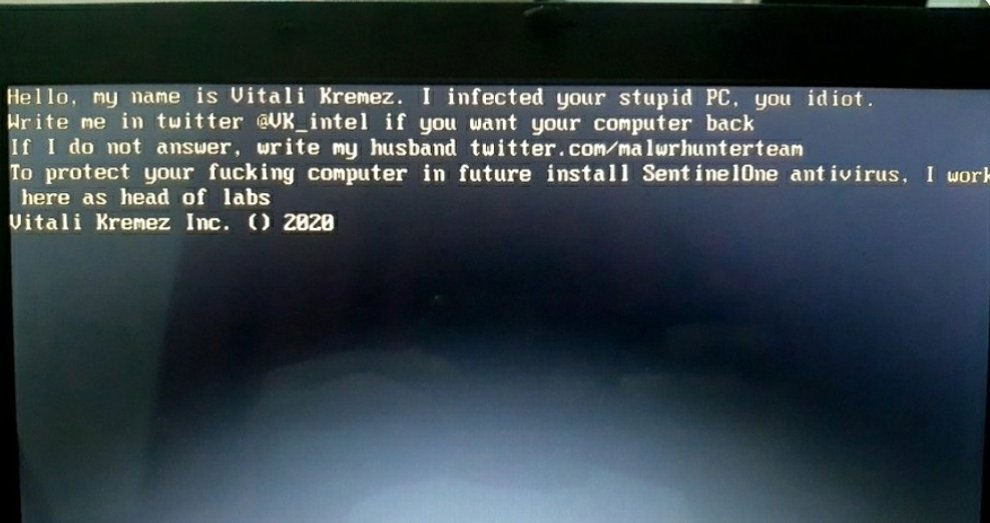
После перезагрузки поражённый вредоносом компьютер выводит сообщение злоумышленников, в котором утверждается, что за атакой стоит знаменитый исследователь Виталий Кремец и MalwareHunterTeam. Эти два имени широко известны в ИБ-среде; они, конечно, ничего общего с атаками они не имеют.

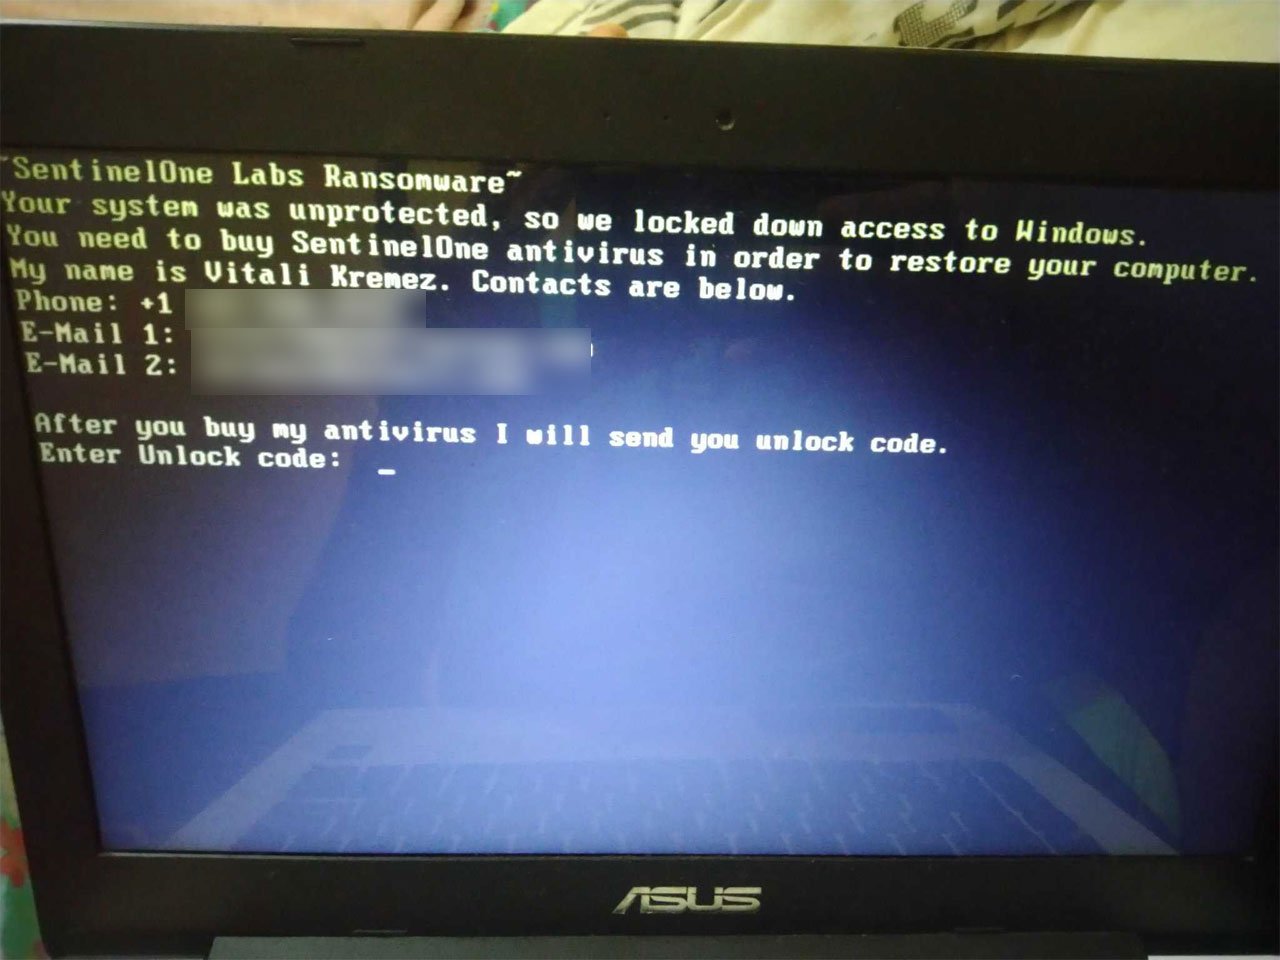
Эксперты также вышли и на другой вариант этого же вайпера, который представлялся «SentinelOne Labs Ransomware». В этом случае преступники пошли ещё дальше: опубликовали адрес электронной почты и номер телефона Виталия Кремеца.

Данная вредоносная программа представляет собой классический пример MBRLocker — вредонос блокирует главную загрузочную запись (MBR), из-за чего компьютер просто не может загрузить операционную систему.

Напомним, что в начале месяца специалисты обнаружили новую деструктивную программу для Windows, получившую имя «Coronavirus». Этот зловред использует тему COVID-19 и перезаписывает MBR.

Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru