



Операторы нового вайпера представляются известными ИБ-экспертами

Операторы нового вайпера представляются известными ИБ-экспертами

Операторы нового вайпера представляются известными ИБ-экспертами

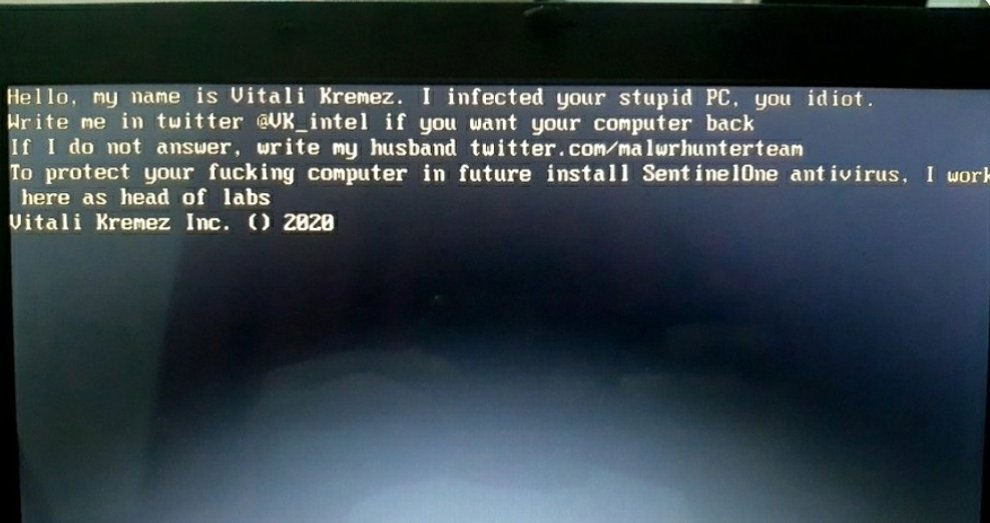
Стоящие за распространением нового вайпера злоумышленники прикрываются двумя крупными именами в сфере кибербезопасности. В результате действия этого вредоноса компьютер пользователя блокируется ещё до загрузки операционной системы Windows.

Жертвами нового вайпера стали любители бесплатного и взломанного софта. Загружая «крякнутые» программы с соответствующих сайтов, невнимательные пользователи установили в систему деструктивное приложение.

После перезагрузки поражённый вредоносом компьютер выводит сообщение злоумышленников, в котором утверждается, что за атакой стоит знаменитый исследователь Виталий Кремец и MalwareHunterTeam. Эти два имени широко известны в ИБ-среде; они, конечно, ничего общего с атаками они не имеют.

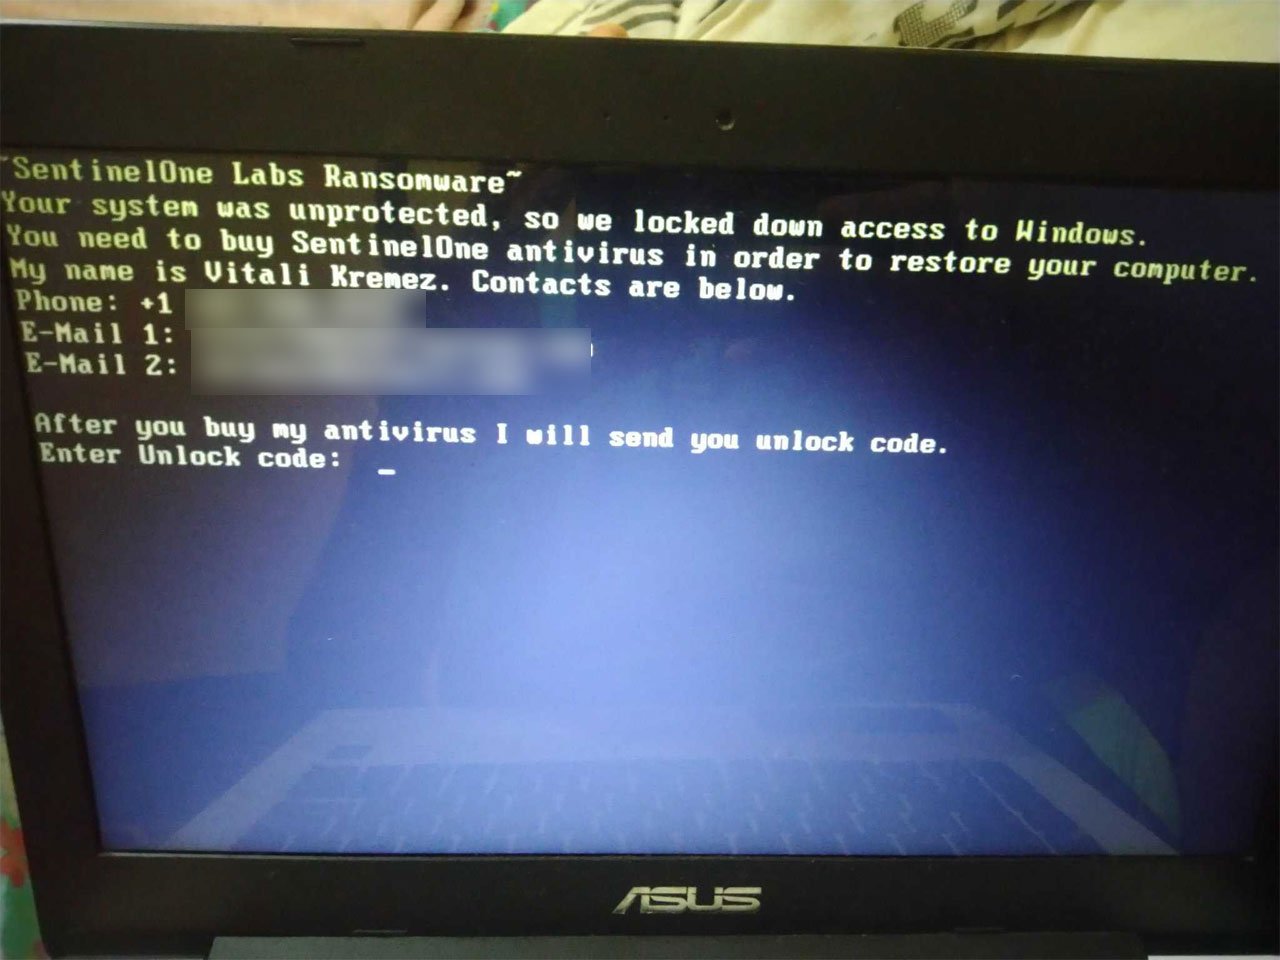
Эксперты также вышли и на другой вариант этого же вайпера, который представлялся «SentinelOne Labs Ransomware». В этом случае преступники пошли ещё дальше: опубликовали адрес электронной почты и номер телефона Виталия Кремеца.

Данная вредоносная программа представляет собой классический пример MBRLocker — вредонос блокирует главную загрузочную запись (MBR), из-за чего компьютер просто не может загрузить операционную систему.

Напомним, что в начале месяца специалисты обнаружили новую деструктивную программу для Windows, получившую имя «Coronavirus». Этот зловред использует тему COVID-19 и перезаписывает MBR.

Подпишитесь на новости

АКИТ попросила разрешить перенос данных россиян за рубеж после атак на ЦОДы

Ассоциация компаний интернет-торговли предложила разрешить пострадавшим от аварий и повреждений компаниям временно переносить критически важные системы в дата-центры дружественных стран. Вместе с ними — персональные данные россиян. Если российская инфраструктура недоступна, сервисам всё равно нужно где-то работать.

Как выяснил Forbes, АКИТ направила письмо Михаилу Мишустину 15 октября и подтвердила его отправку. В ассоциацию входят Ozon, Wildberries, «Купер» и «Яндекс Маркет».

Речь о временном исключении из требований к локализации данных. Спецрежим предлагают применять на время восстановления инфраструктуры, но не позднее 1 марта 2028 года.

Условия — официально подтверждённый инцидент, невозможность обеспечить работу систем в России и соблюдение требований ИБ. Перечень стран должен определить уполномоченный орган, а порядок разрешений предлагается разработать с Минцифры и Роскомнадзором.

После восстановления компании должны вернуться к обычному режиму обработки данных. Есть и неудобная деталь. Эксперт по защите персональных данных Алексей Мунтян отметил: механизм включается уже после инцидента, тогда как резервирование нужно планировать заранее.

Он также поставил под вопрос выбор стран по дружественности, а не по уровню защиты информации.

RSS: Новости на портале Anti-Malware.ru