



Операторы нового вайпера представляются известными ИБ-экспертами

Операторы нового вайпера представляются известными ИБ-экспертами

Операторы нового вайпера представляются известными ИБ-экспертами

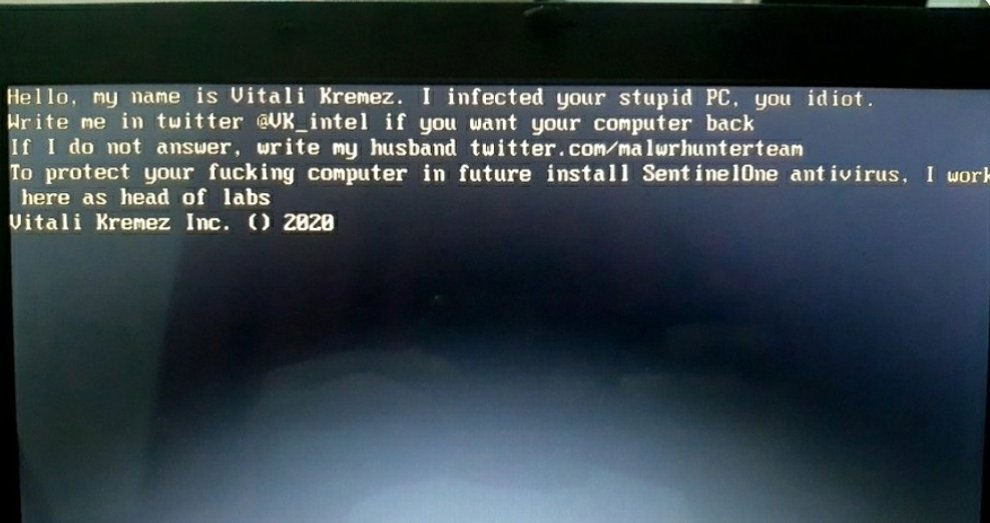
Стоящие за распространением нового вайпера злоумышленники прикрываются двумя крупными именами в сфере кибербезопасности. В результате действия этого вредоноса компьютер пользователя блокируется ещё до загрузки операционной системы Windows.

Жертвами нового вайпера стали любители бесплатного и взломанного софта. Загружая «крякнутые» программы с соответствующих сайтов, невнимательные пользователи установили в систему деструктивное приложение.

После перезагрузки поражённый вредоносом компьютер выводит сообщение злоумышленников, в котором утверждается, что за атакой стоит знаменитый исследователь Виталий Кремец и MalwareHunterTeam. Эти два имени широко известны в ИБ-среде; они, конечно, ничего общего с атаками они не имеют.

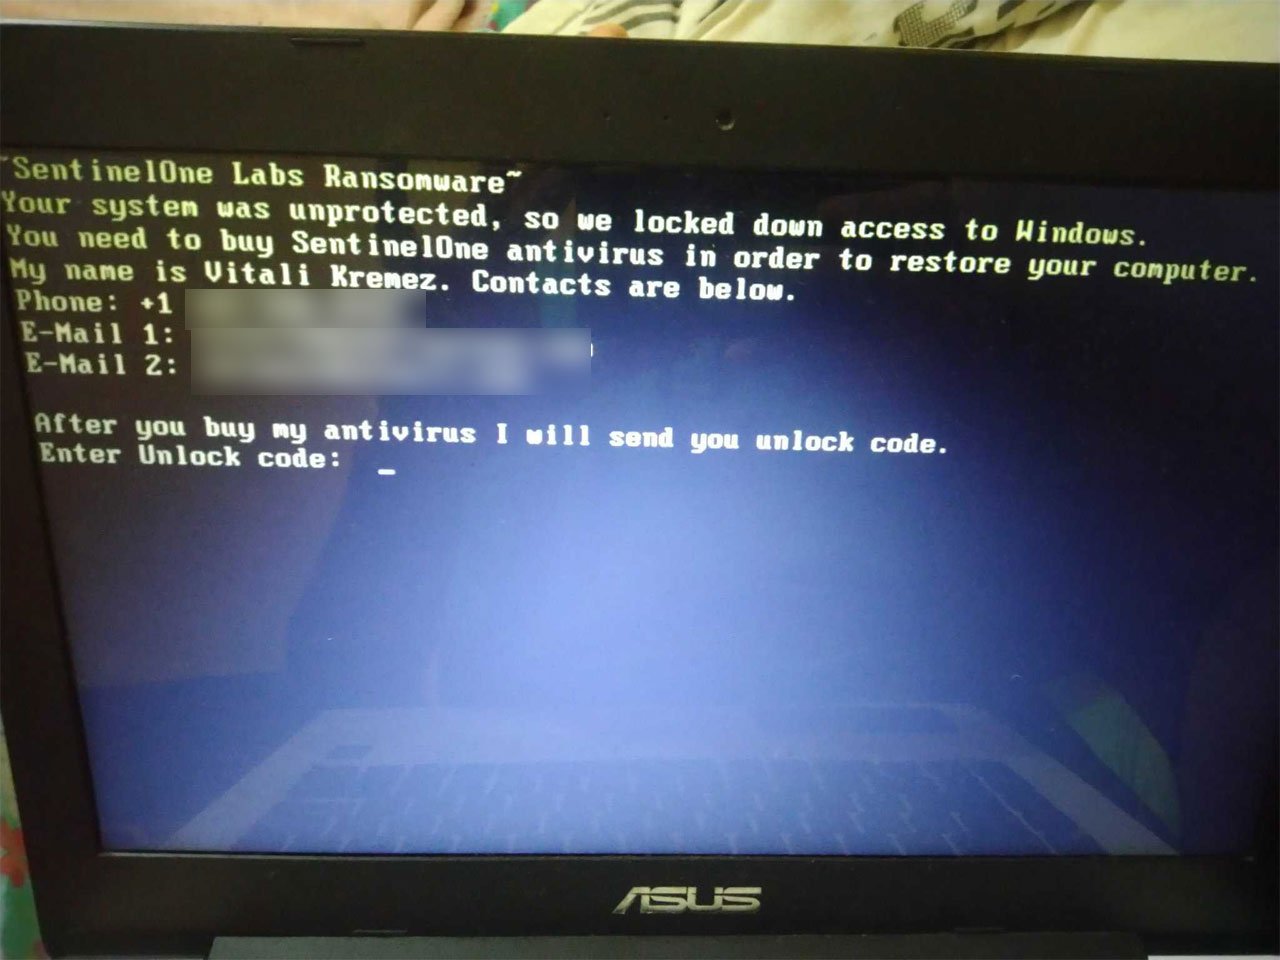
Эксперты также вышли и на другой вариант этого же вайпера, который представлялся «SentinelOne Labs Ransomware». В этом случае преступники пошли ещё дальше: опубликовали адрес электронной почты и номер телефона Виталия Кремеца.

Данная вредоносная программа представляет собой классический пример MBRLocker — вредонос блокирует главную загрузочную запись (MBR), из-за чего компьютер просто не может загрузить операционную систему.

Напомним, что в начале месяца специалисты обнаружили новую деструктивную программу для Windows, получившую имя «Coronavirus». Этот зловред использует тему COVID-19 и перезаписывает MBR.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru