



Дыры Firefox и Internet Explorer используются в атаках на Китай и Японию

Дыры Firefox и Internet Explorer используются в атаках на Китай и Японию

Дыры Firefox и Internet Explorer используются в атаках на Китай и Японию

Киберпреступная группировка, занимающаяся целевыми атаками, активно эксплуатирует уже пропатченные уязвимости в браузерах Firefox и Internet Explorer. С помощью этих дыр осуществляются точечные нападения на государственные учреждения Китая и Японии.

Первая уязвимость, получившая идентификатор CVE-2019-17026, затрагивает браузер Firefox. Разработчики Mozilla устранили эту брешь ещё в январе. CVE-2019-17026 затрагивает JIT-компилятор IonMonkey, используемый Firefox для своего движка JavaScript — SpiderMonkey.

Уже в январе злоумышленники использовали эту уязвимость в реальных атаках. Поскольку её статус на тот момент был 0-day, вредоносные кампании несли серьёзную угрозу для пользователей браузера от Mozilla.

Вторая проблема (CVE-2020-0674) также датируется январём, она позволяет атакующим выполнить код удалённо. Microsoft устранила эту брешь в феврале, однако до выхода патча киберпреступники успели провести ряд атак с помощью CVE-2020-0674.

Собрав две вышеупомянутые уязвимости, некая киберпреступная группа начала атаковать госучреждения Китая и Японии. Исследователи в области безопасности предполагают, что за кампанией может стоять группировка DarkHotel (также носит имя APT-C-06).

Японский координационный центр JPCERT опубликовал собственный отчёт, описывающий технические детали последних целевых атак.

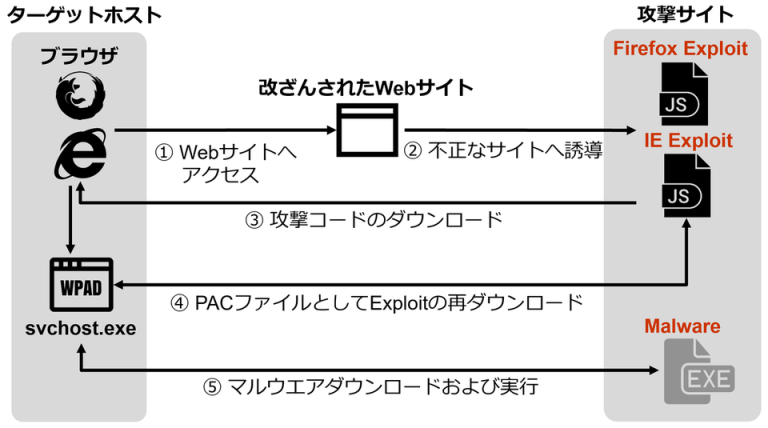
«Преступники пытаются заманить жертву на специальный вредоносный сайт. Здесь важно, чтобы цель использовала браузеры Firefox или Internet Explorer. Далее на компьютер загружается вредоносная составляющая в формате PAC», — пишут специалисты JPCERT.

Подпишитесь на новости

Молния появилась в RuStore: вход в новый мессенджер стоит 750 рублей

На рынке мессенджеров появился еще один претендент на внимание пользователей — «Молния», проект российской «Ред Софт» и китайской Passion Tech. Главное отличие заметно до первого сообщения: приложение для Android продается за 750 рублей.

В карточке «Молнии» в RuStore заявлены личные и групповые чаты, аудио- и видеозвонки, каналы, социальная лента и короткие видео. Разработчик также указывает сквозное шифрование личных и групповых переписок по умолчанию.

Среди доступных возможностей — отправка файлов до 4 ГБ, до 30 папок с чатами и до 15 закрепленных бесед или каналов. Подписаться можно на тысячу каналов. По крайней мере, это заявленные характеристики приложения.


Создатели объясняют цену моделью продукта: оплата взимается один раз при скачивании, дополнительных платежей за функции внутри приложения не предусмотрено.

В проекте рассчитывают набрать 15 млн пользователей за полтора года после запуска. Для нового мессенджера задача непростая: сначала нужно убедить человека заплатить, затем — привести туда его собеседников.

Напомним, в конце прошлого года мы писали, что мессенджер «Молния» планируют запустить в начале 2026 года. Не сложилось, не фортануло.

RSS: Новости на портале Anti-Malware.ru