



Дыры Firefox и Internet Explorer используются в атаках на Китай и Японию

Дыры Firefox и Internet Explorer используются в атаках на Китай и Японию

Дыры Firefox и Internet Explorer используются в атаках на Китай и Японию

Киберпреступная группировка, занимающаяся целевыми атаками, активно эксплуатирует уже пропатченные уязвимости в браузерах Firefox и Internet Explorer. С помощью этих дыр осуществляются точечные нападения на государственные учреждения Китая и Японии.

Первая уязвимость, получившая идентификатор CVE-2019-17026, затрагивает браузер Firefox. Разработчики Mozilla устранили эту брешь ещё в январе. CVE-2019-17026 затрагивает JIT-компилятор IonMonkey, используемый Firefox для своего движка JavaScript — SpiderMonkey.

Уже в январе злоумышленники использовали эту уязвимость в реальных атаках. Поскольку её статус на тот момент был 0-day, вредоносные кампании несли серьёзную угрозу для пользователей браузера от Mozilla.

Вторая проблема (CVE-2020-0674) также датируется январём, она позволяет атакующим выполнить код удалённо. Microsoft устранила эту брешь в феврале, однако до выхода патча киберпреступники успели провести ряд атак с помощью CVE-2020-0674.

Собрав две вышеупомянутые уязвимости, некая киберпреступная группа начала атаковать госучреждения Китая и Японии. Исследователи в области безопасности предполагают, что за кампанией может стоять группировка DarkHotel (также носит имя APT-C-06).

Японский координационный центр JPCERT опубликовал собственный отчёт, описывающий технические детали последних целевых атак.

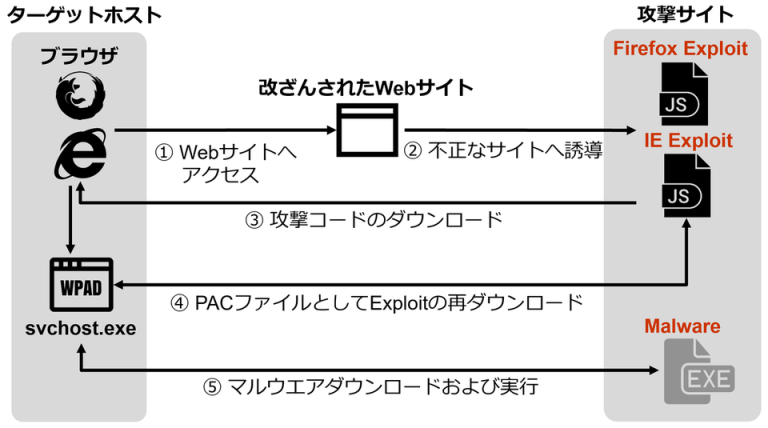
«Преступники пытаются заманить жертву на специальный вредоносный сайт. Здесь важно, чтобы цель использовала браузеры Firefox или Internet Explorer. Далее на компьютер загружается вредоносная составляющая в формате PAC», — пишут специалисты JPCERT.

Подпишитесь на новости

Травля из Telegram вышла на улицы: во Владике выявили 12-летнюю зачинщицу

Во Владивостоке фотографии школьников публиковали в телеграм-канале вместе с оскорблениями и призывами к расправе. Затем травля перешла в физическое насилие: по сообщениям о пострадавших, детей били, унижали и преследовали в школах и на улице.

Как пишут «Известия», полиция установила администратора канала — 12-летнюю школьницу. Обращение поступило от матери одной из пострадавших.

В канале появилось более сотни публикаций. Среди описанных случаев — травля 11-летней девочки, которая перестала посещать школу. В отношении отца администратора составили протокол о ненадлежащем исполнении родительских обязанностей.

Материалы передали в комиссию по делам несовершеннолетних; школьницу поставят на профилактический учет. Проверкой также заинтересовались Следственный комитет и прокуратура.

Опрошенные эксперты подчеркивают: онлайн-травля часто связана с конфликтами внутри реального сообщества. Чат расширяет аудиторию, усиливает давление и создает ощущение коллективного одобрения агрессии.

Поэтому удалить канал — важный шаг, но школьные отношения этим не исправить. Специалисты рекомендуют сохранять доказательства, сообщать площадке о нарушениях и поддерживать пострадавшего, не подвергая себя опасности.

RSS: Новости на портале Anti-Malware.ru