



Новый вайпер Coronavirus выводит Windows-компьютеры из строя

Новый вайпер Coronavirus выводит Windows-компьютеры из строя

Новый вайпер Coronavirus выводит Windows-компьютеры из строя

Новая деструктивная программа для Windows, получившая имя «Coronavirus», использует тему COVID-19 и перезаписывает главную загрузочную запись (MBR). Принципом действия свежий зловред похож на NotPetya.

В 2017 NotPetya деструктивная деятельность привела к серьёзным финансовым потерям во всём мире.

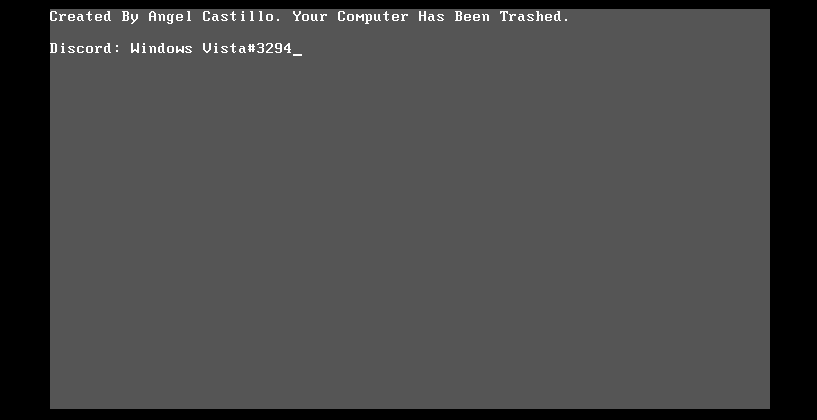
По словам команды исследователей SonicWall Capture Labs Threat, свежий вайпер действует таким же образом. Жертвы вредоноса «Coronavirus» наблюдают серый экран, мигающий курсор и короткое сообщение: «Ваш компьютер испорчен».

Само собой, авторы вайпера специально использовали яркое имя, отражающее текущее положение дел, чтобы повысить вероятность запуска вредоносной программы.

Для загрузки на компьютер жертвы используются сразу несколько популярных методов: вложение с электронным письмом, доставка файла с сервера или маскировка под легитимное приложение.

После запуска вайпер копирует во временную папку ряд вспомогательных файлов. Далее вредоносная программа пытается отключить контроль учётных записей пользователей (UAC) и Диспетчер процессов Windows.

Согласно отчёту специалистов, вайпер меняет обои рабочего стола жертвы и запрещает с помощью настроек менять их.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru