



Новый вайпер Coronavirus выводит Windows-компьютеры из строя

Новый вайпер Coronavirus выводит Windows-компьютеры из строя

Новый вайпер Coronavirus выводит Windows-компьютеры из строя

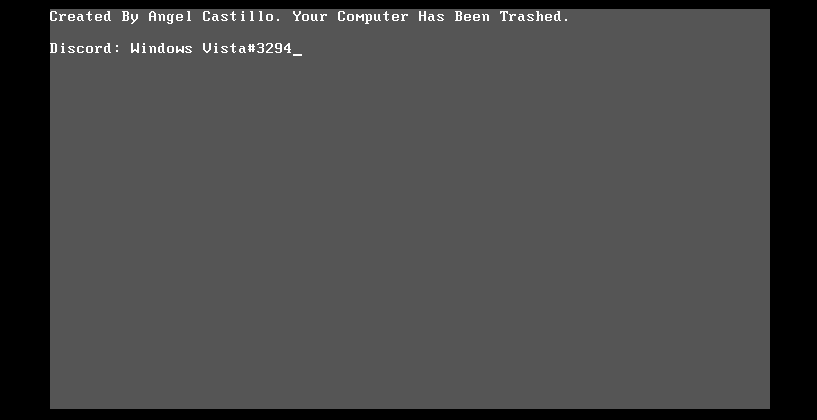
Новая деструктивная программа для Windows, получившая имя «Coronavirus», использует тему COVID-19 и перезаписывает главную загрузочную запись (MBR). Принципом действия свежий зловред похож на NotPetya.

В 2017 NotPetya деструктивная деятельность привела к серьёзным финансовым потерям во всём мире.

По словам команды исследователей SonicWall Capture Labs Threat, свежий вайпер действует таким же образом. Жертвы вредоноса «Coronavirus» наблюдают серый экран, мигающий курсор и короткое сообщение: «Ваш компьютер испорчен».

Само собой, авторы вайпера специально использовали яркое имя, отражающее текущее положение дел, чтобы повысить вероятность запуска вредоносной программы.

Для загрузки на компьютер жертвы используются сразу несколько популярных методов: вложение с электронным письмом, доставка файла с сервера или маскировка под легитимное приложение.

После запуска вайпер копирует во временную папку ряд вспомогательных файлов. Далее вредоносная программа пытается отключить контроль учётных записей пользователей (UAC) и Диспетчер процессов Windows.

Согласно отчёту специалистов, вайпер меняет обои рабочего стола жертвы и запрещает с помощью настроек менять их.

Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru